يلاحظ خبراء أمن المعلومات ظهور برنامج الفدية الجديد Lilocked (المعروف أيضًا باسم Lilu)، الذي هاجم أكثر من 6000 خادم، ويبدو أن البرنامج الخبيث صُمم خصيصًا لأنظمة Linux فقط.
سُجلت الإصابات الأولى في منتصف شهر يوليو 2019، غير أنه لا يزال من غير المعروف على وجه الدقة كيف يتسلل Lilocked إلى خوادم ضحاياه. وعندما كتب الخبير الشهير في أمن المعلومات، Michael Gillespie، عبر Twitter عن برنامج الفدية، بدأ المستخدمون في الإبلاغ عن تعرضهم للهجوم، على سبيل المثال عبر الثغرات الموجودة في Exim، أو تضررهم بسبب استخدام إصدارات قديمة من WordPress.
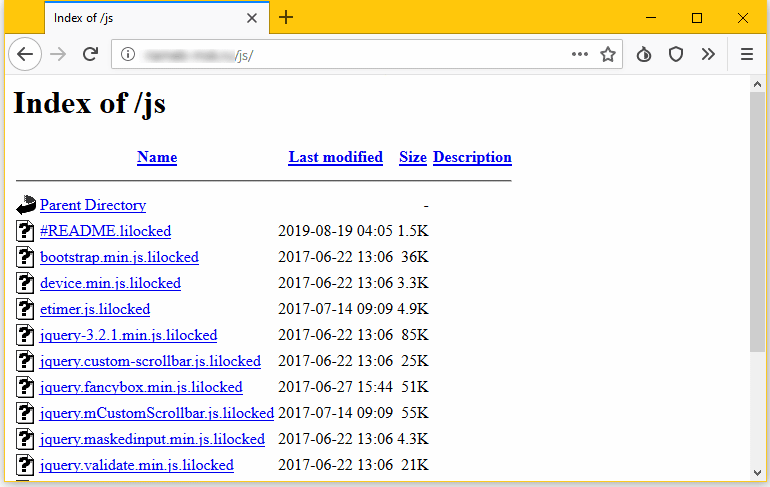
تُعد الخوادم المتأثرة ببرنامج الفدية هذا سهلة الاكتشاف، إذ إن معظم الملفات التي تحتويها مشفرة وتحمل الامتداد .lilocked. ويلاحظ الباحثون أن Lilocked لا يشفّر ملفات النظام كي يتمكن الخادم من مواصلة العمل، لكنه «يُفسد» ملفات HTML وSHTML وJS وCSS وPHP وINI وأنواعًا مختلفة من ملفات الصور.
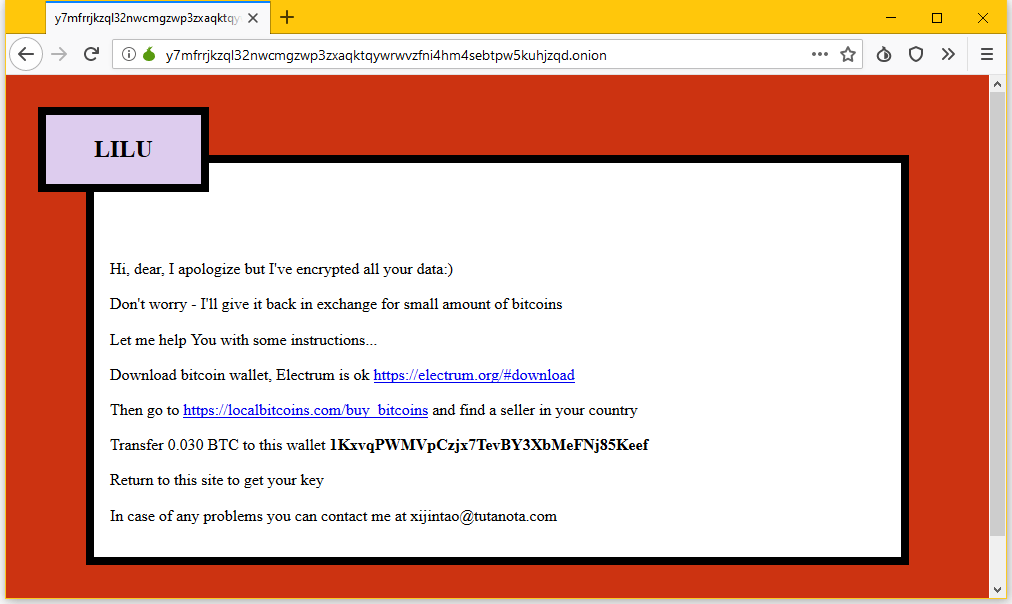
توجد نسخة من رسالة طلب الفدية (واسمها # README.lilocked) في كل مجلد يقوم فيه برنامج الفدية بتشفير الملفات. ويُدعى الضحايا لزيارة موقع على الشبكة المظلمة (darknet)، حيث يجب إدخال مفتاح الملاحظة المرفقة بطلب الفدية. ويُطلب من الضحايا منذ هذه المرحلة دفع 0.03 بيتكوين (ما يعادل نحو 325 دولارًا أمريكيًا وفق السعر الحالي).
وبحسب الخبير الفرنسي في أمن المعلومات المعروف بالاسم المستعار Benkow ، فقد أصاب برنامج الفدية أكثر من 6700 خادم، كثير منها مفهرس في محركات البحث، مما يتيح اكتشافها بسهولة عبر Google.

للأسف، من المرجح أن يكون العدد الحقيقي لضحايا Lilocked أعلى بكثير، إذ توجد خوادم ويب قليلة جدًا، وكثير من الأنظمة المصابة لا تظهر في نتائج بحث Google. ولا يزال من غير المعروف كيف يعمل Lilocked، وما إذا كان من الممكن حفظ المعلومات المعنية دون دفع فدية للمهاجمين، إذ لم يتمكن الخبراء بعد من رصد عينة من البرنامج الخبيث ودراستها.



pas crypter, chiffrer !