Специалист по безопасността от Securify разкри проблема CVE-2018-17153 в мрежовото хранилище (NAS) на Western Digital, който разработчиците не са успели да отстранят от април 2017 г. Уязвимостта ви позволява да заобиколите удостоверяването и да поемете контрола над My Cloud като администратор на устройството.
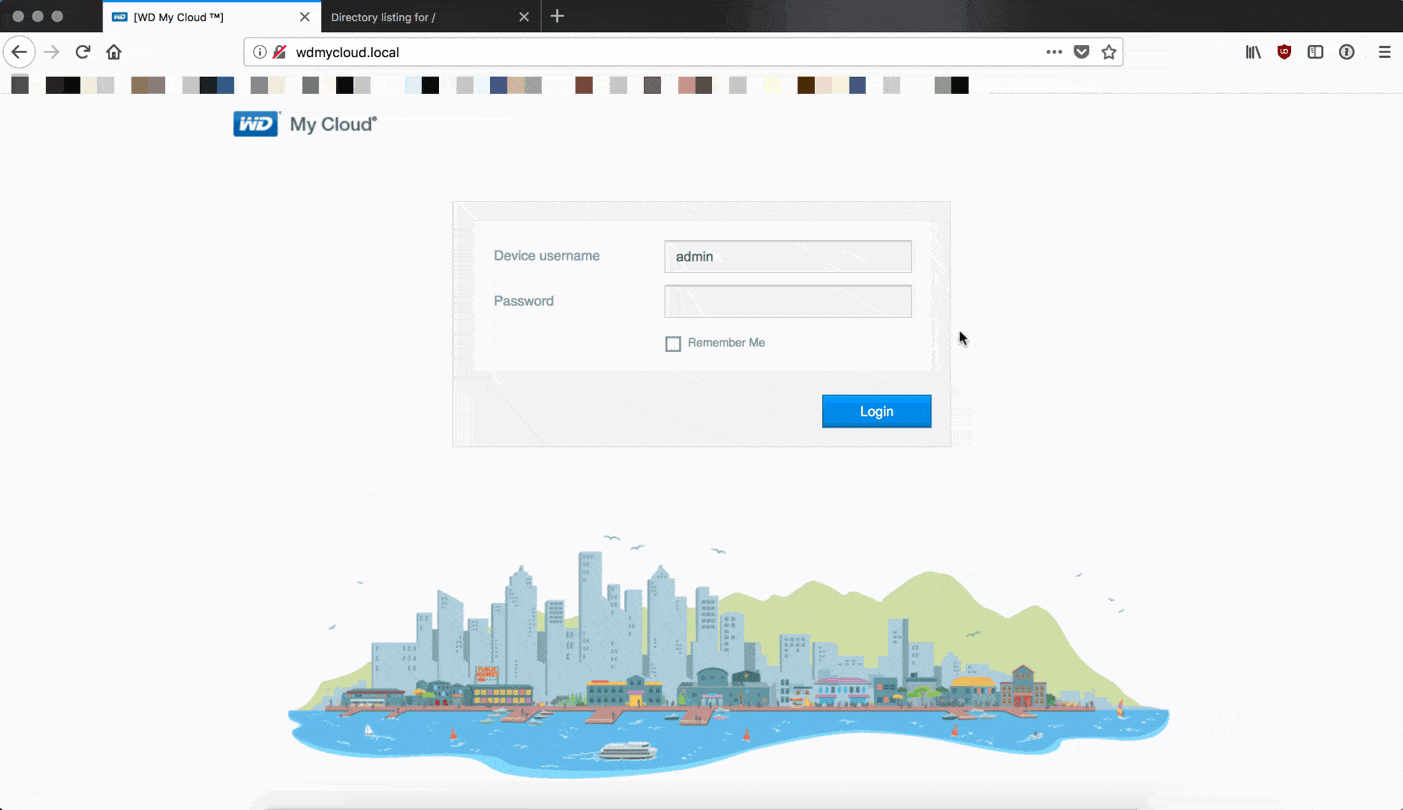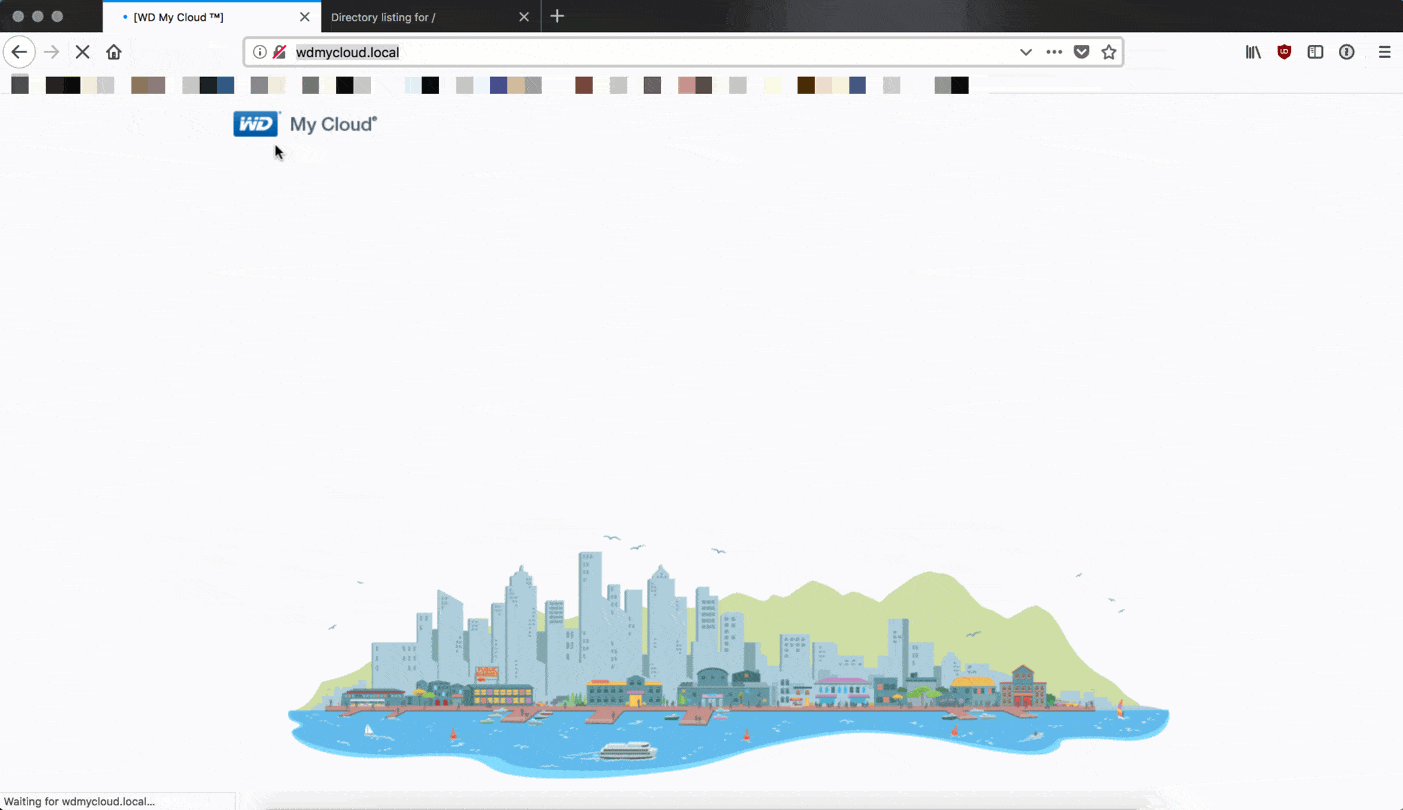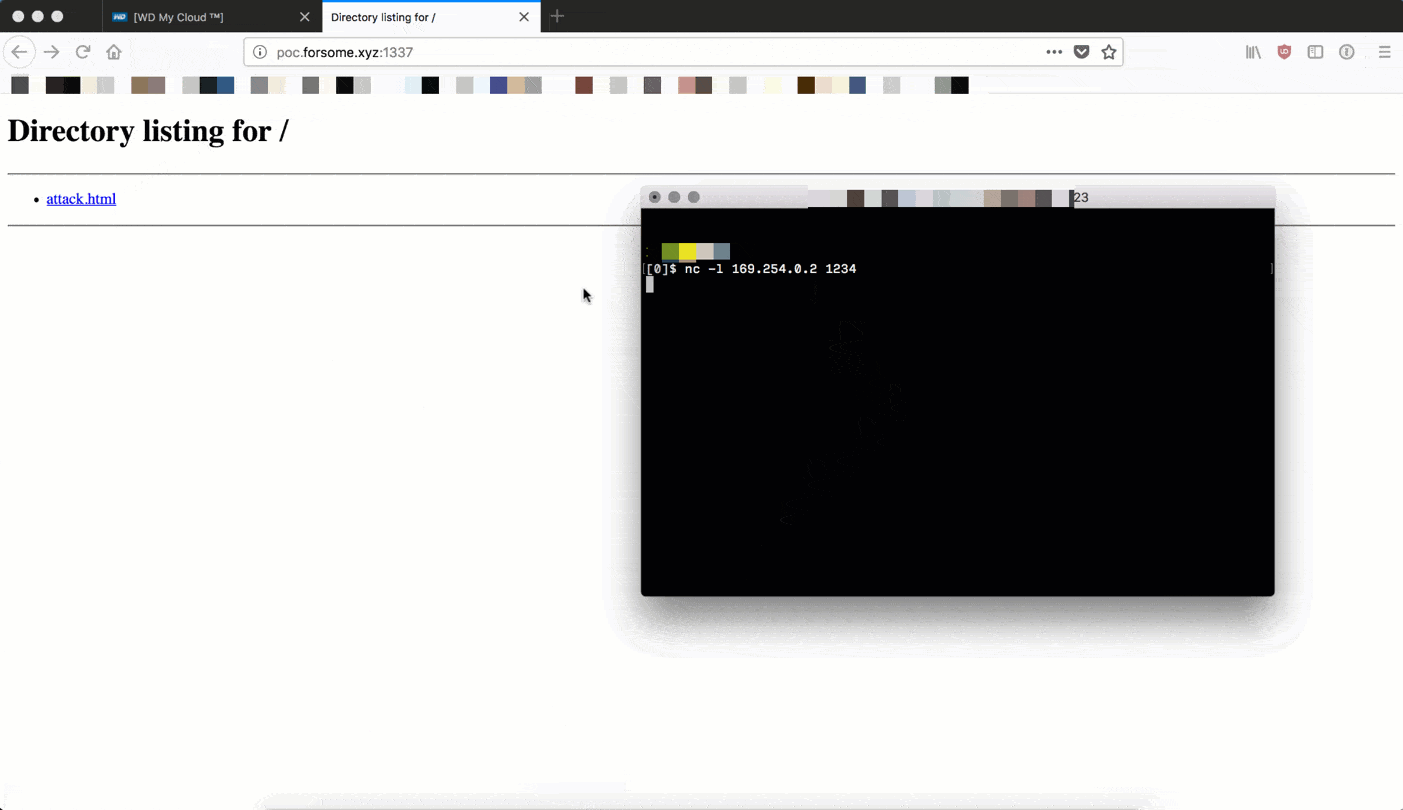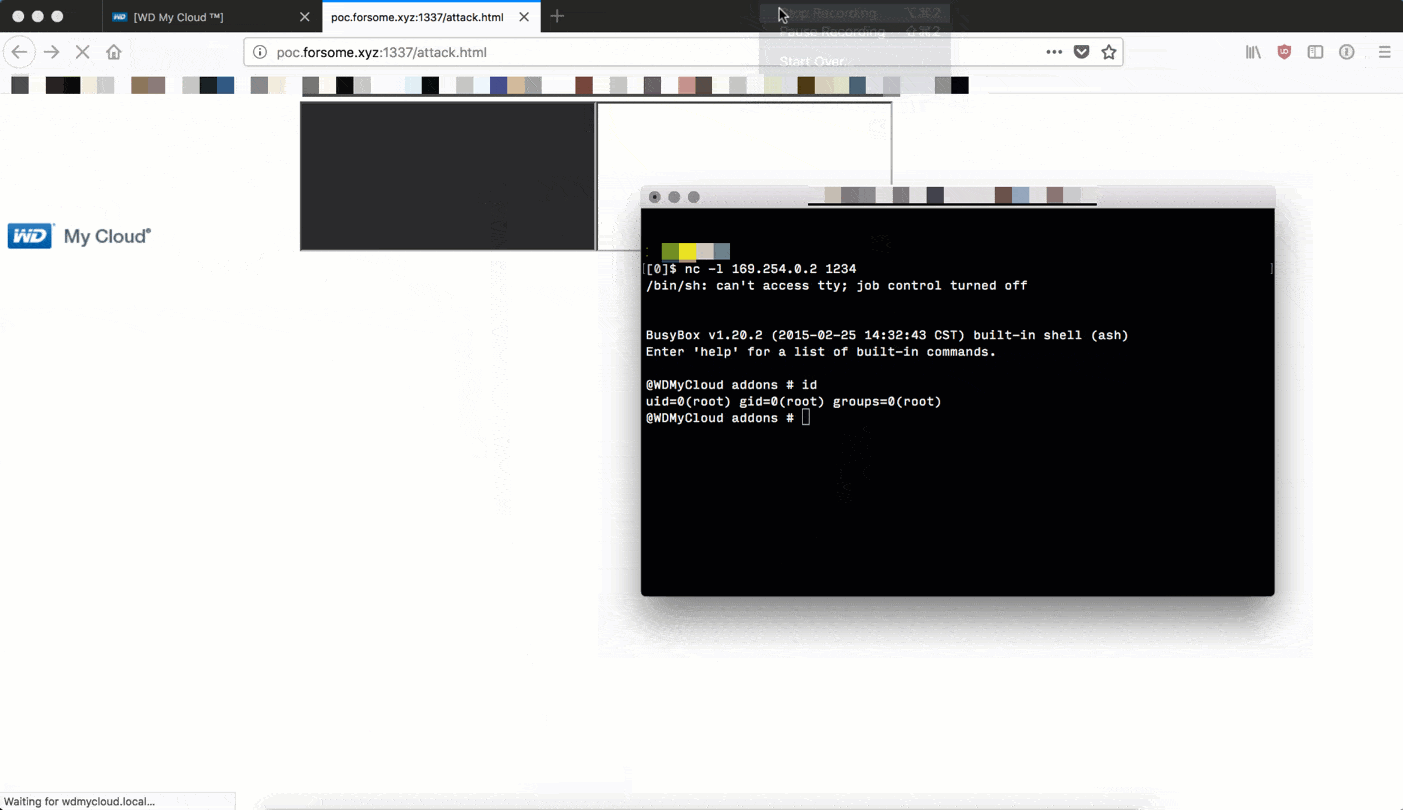
Експертът пише, че е тествал грешката върху Western Digital My Cloud (модел WDBCTL0020HWT, фърмуер 2.30.172), но подчертава, че уязвимостта не се ограничава до този модел, тъй като всички продукти My Cloud всъщност използват един и същ уязвим код.
Проблемът е открит при обратния инженеринг на CGI двоичните файлове. той позволява на нападател да заобиколи механизма за удостоверяване и да създаде сесия на администратор, свързана с неговия IP адрес. Изследователите от Securify са приложили към своя доклад експлойт за доказване на концепцията, който заема само няколко реда. Отбелязва се също, че същата уязвимост е открита от експертите от Exploitee.rs, които също публикуваха своя експлойт в свободен достъп.
Основният проблем обаче не е самата уязвимост, а фактът, че изследователите докладваха грешката на представителите на Western Digital през април 2017 г., но не получиха никакъв отговор от компанията.
Към момента все още няма корекция за CVE-2018-17153, въпреки че след медийното оповестяване на проблемите представителите на Western Digital увериха, че вече работят по корекция и ще я публикуват в следващите седмици.
Актуализация:
Разработчиците на WD публикуваха корекция за опасния проблем.
Здравейте, само да ви уведомим, че съобщената наскоро уязвимост във фърмуера на My Cloud е отстранена с корекция (hotfix), която може да се инсталира от потребителя и е достъпна тук: https://t.co/uplC38HOdt Тя ще бъде включена в актуализация по въздуха като част от обичайния график за актуализации на тези продукти
— Western Digital (@westerndigital) 21 септември 2018


