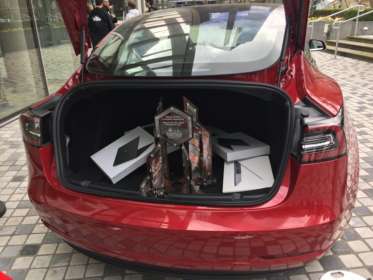
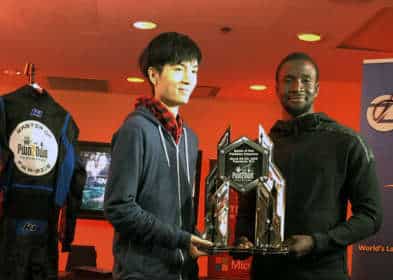
Minulý týden se v Kanadě na konferenci CanSecWest konal každoroční soutěžní turnaj Pwn2Own 2019, který pořádá Trend Micro Zero Day Initiative (ZDI). Odměnový fond akce letos přesáhl milion dolarů. Soutěžící ale získali nejen peníze – jeden z týmů například dokázal nabourat vůz Tesla Model 3 a nechat si ho pro sebe.
V první den soutěže byly prolomeny Apple Safari, Oracle VirtualBox a VMware Workstation, což výzkumníkům vyneslo 240 000 USD. Nejlepších výsledků dosáhl tým Fluoroacetate, konkrétně Amat Cama a Richard Zhu, který se v loňském roce stal nejúspěšnějším soutěžícím a získal titul Master of Pwn.
Právě tým Fluoroacetate předvedl funkční exploity pro Safari (celočíselné přetečení a přetečení haldy vedoucí k úniku ze sandboxu), Oracle VirtualBox (zvýšení oprávnění a spuštění libovolného kódu) a VMware Workstation (únik z virtuálního stroje a spuštění kódu v hostitelském operačním systému). Za to vše tým získal postupně 55 000 $, 35 000 $ a 70 000 $. Po prvním dni soutěže tak měl Fluoroacetate na kontě již 160 000 $.
Také v první den výzkumník anhdaden z STAR Labs (35 000 $) představil svůj exploit pro Oracle VirtualBox (phoenhex & qwerty) a díky zneužití zranitelností v Apple Safari (45 000 $) předvedl plnou kontrolu nad systémem.
V druhý den Pwn2Own bezpečnostní experti prolomili prohlížeče Mozilla Firefox a Microsoft Edge. Nejlepší výsledek opět předvedli kluci z Fluoroacetate. Nejprve představili exploit pro Firefox, který využívá chybu JIT (Just-in-Time) a problém se zápisem mimo hranice přidělené paměti v jádře Windows. Výsledkem bylo předvedení spuštění kódu na úrovni systému a k využití zranitelností stačilo, aby oběť navštívila škodlivý web výzkumníků ve Firefoxu. Týmu to vyneslo 50 000 $.
Úplné prolomení Edge zahrnovalo únik z virtuálního stroje, kritický souběh (race condition) v jádře a chybu záměny typů v samotném prohlížeči. Kombinace těchto zranitelností pomohla specialistům dosáhnout toho, že prohlížeč běžící ve virtuálním stroji spustil libovolný kód v hostitelském operačním systému. Tento hack přidal do pokladničky Fluoroacetate 130 000 dolarů.
Kromě toho získal druhý den soutěže Niklas Baumstark 40 000 USD za chybu JIT a logickou zranitelnost ve Firefoxu a Arthur Gerkis z Exodus Intelligence 50 000 USD za únik ze sandboxu v Microsoft Edge.
Třetí den soutěže byl věnován hackování automobilů. Letos totiž měli účastníci za úkol nabourat vůz Tesla Model 3 a přihlásily se dva týmy: Fluoroacetate a Team KunnaPwn. Bohužel se ráno třetího dne ukázalo, že Team KunnaPwn svou přihlášku stáhl a soutěže se nechtěl zúčastnit. Vůz nakonec prolomili jen Zhu a Cama.
Tým Fluoroacetate předvedl kompromitaci informačně-zábavního systému vozu. Experti spustili kód JIT při vykreslování v prohlížeči, získali přístup k firmwaru vozu a podařilo se jim zobrazit vlastní zprávu prostřednictvím multimediálního systému.
Úspěšná kompromitace Tesly Model 3 týmu nejen vynesla dalších 35 000 dolarů, ale také specialistům umožnila ponechat si nabouraný vůz (podle pravidel Pwn2Own připadají všechna prolomená zařízení výzkumníkům). Zástupci Tesly slíbili, že problémy odhalené experty vyřeší v nejbližších dnech.
Účastníci Pwn2Own letos celkem vyhráli 545 000 amerických dolarů, z toho 375 000 získal tým Fluoroacetate. Zhu a Cama opět získali titul Master of Pwn, tedy nejúspěšnějších hackerů roku.