Specialisté v oblasti bezpečnosti informací si všimli nového ransomwaru Lilocked (alias Lilu), který už napadl více než 6 000 serverů, a zdá se, že tento škodlivý program byl navržen pouze pro systémy Linux.
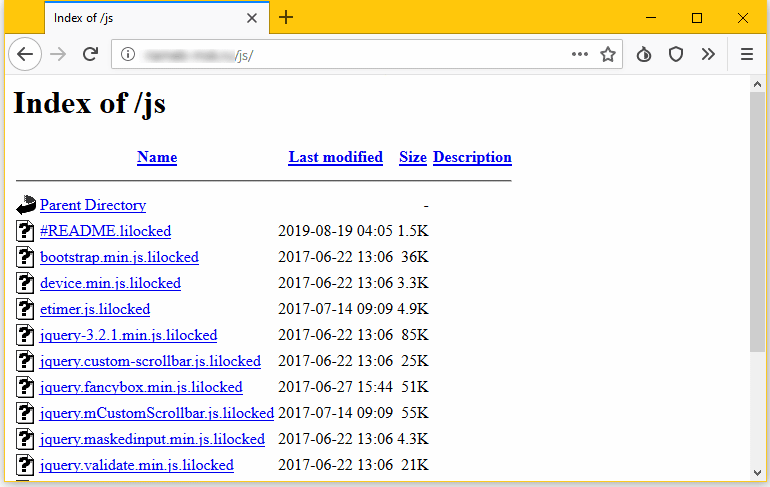
První infekce byly zaznamenány v polovině července 2019, nicméně stále není přesně známo, jak se Lilocked dostává na servery svých obětí. Když známý odborník na bezpečnost informací Michael Gillespie napsal na Twitteru o tomto ransomwaru, uživatelé začali hlásit, že byli napadeni, například prostřednictvím zranitelností v Eximu, nebo poškozeni kvůli používání starých verzí WordPressu.
Servery postižené tímto ransomwarem se snadno rozpoznají, protože většina souborů, které obsahují, je zašifrována a nese příponu .lilocked. Výzkumníci upozorňují, že Lilocked nešifruje systémové soubory, aby server mohl dál fungovat, ale „poškozuje“ soubory HTML, SHTML, JS, CSS, PHP, INI a různé obrazové soubory.
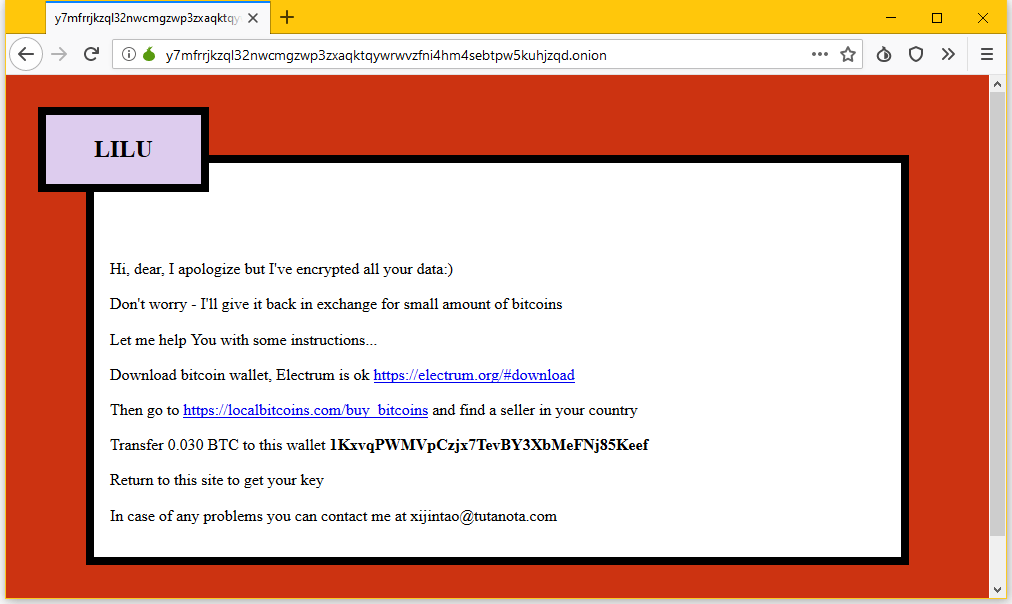
Kopie zprávy s žádostí o výkupné (nazvané # README.lilocked) je k dispozici v každé složce, kde ransomware soubory šifruje. Oběti jsou vyzvány, aby navštívily stránku na darknetu, kam je třeba zadat klíč z poznámky s žádostí o výkupné. Už zde se obětem požaduje 0,03 bitcoinu (přibližně 325 amerických dolarů podle aktuálního kurzu).
Podle francouzského specialisty na bezpečnost informací известного pod pseudonymem Benkow , ransomware už zasáhl více než 6 700 serverů, z nichž mnohé jsou indexovány vyhledávači, což umožňuje je snadno najít pomocí Googlu.

Skutečný počet obětí Lilocked bude bohužel pravděpodobně mnohem vyšší, protože webových serverů je velmi málo a mnoho infikovaných systémů se ve výsledcích vyhledávání Googlu neobjeví. Stále není známo, jak Lilocked funguje a zda je možné dotčené informace zachránit bez zaplacení výkupného útočníkům, protože odborníci zatím nebyli schopni detekovat a prozkoumat vzorek malwaru.



pas crypter, chiffrer !