En sikkerhedsekspert fra Securify har talt om problemet CVE-2018-17153 i Western Digitals netværkslager (NAS), som udviklerne ikke har kunnet løse siden april 2017. Sårbarheden gør det muligt at omgå godkendelsen og overtage kontrollen over My Cloud som enhedens administrator.
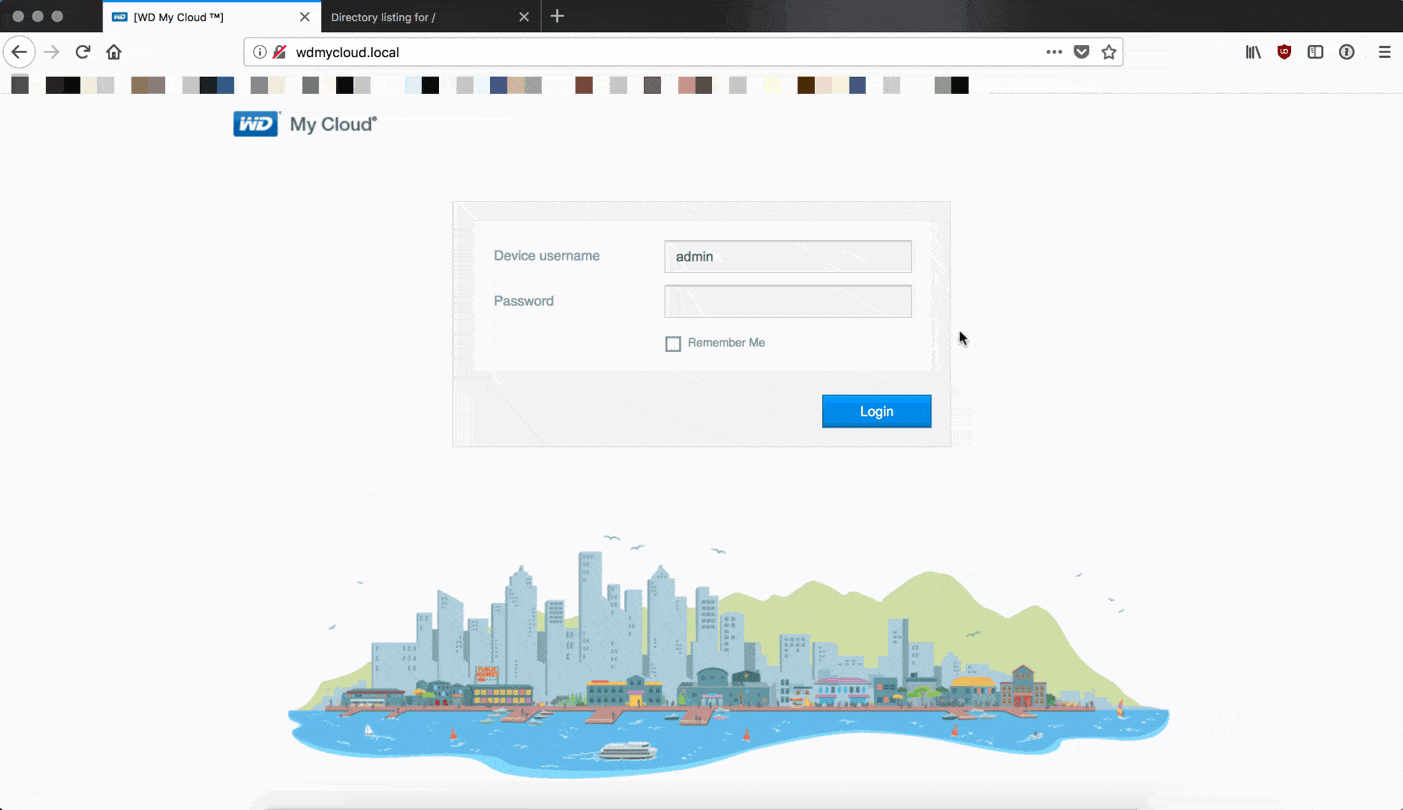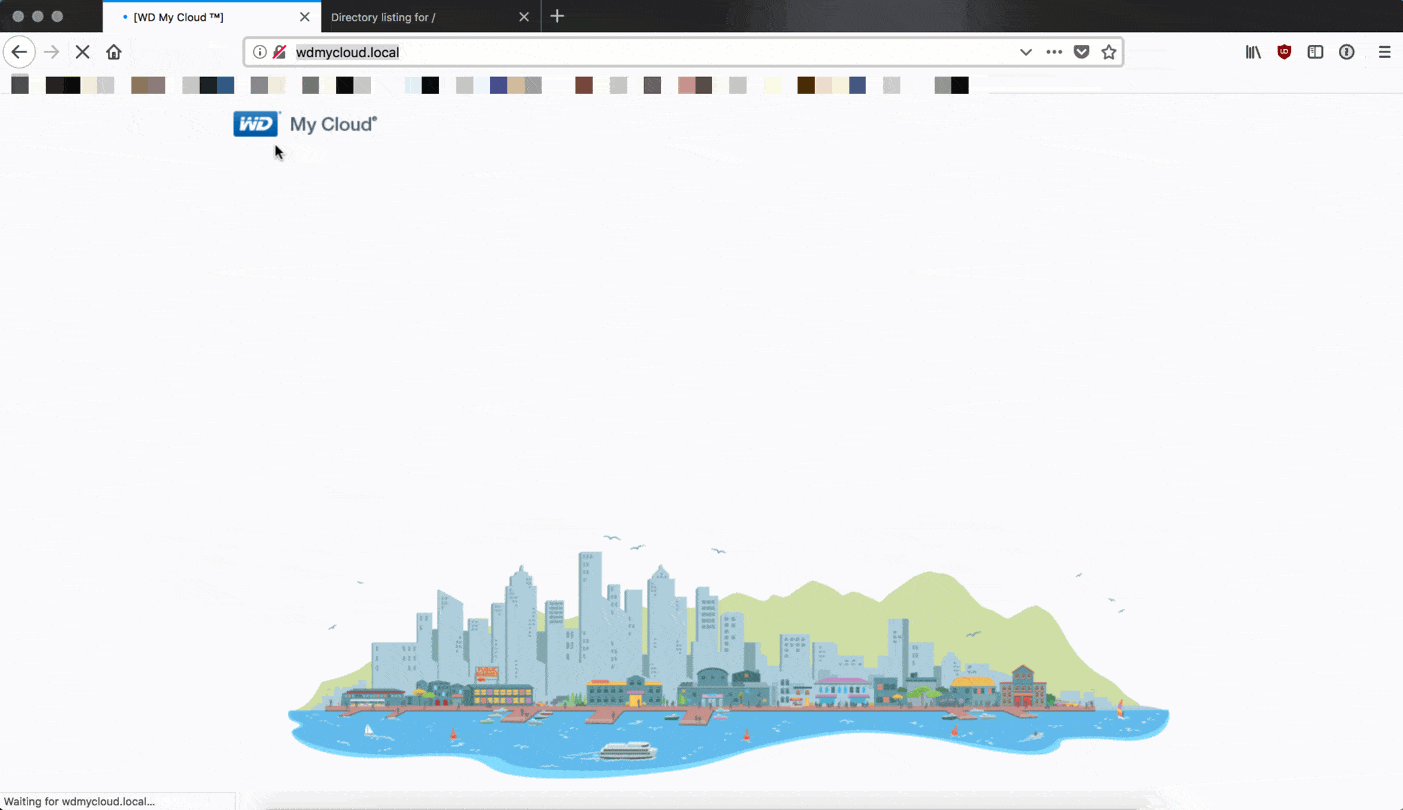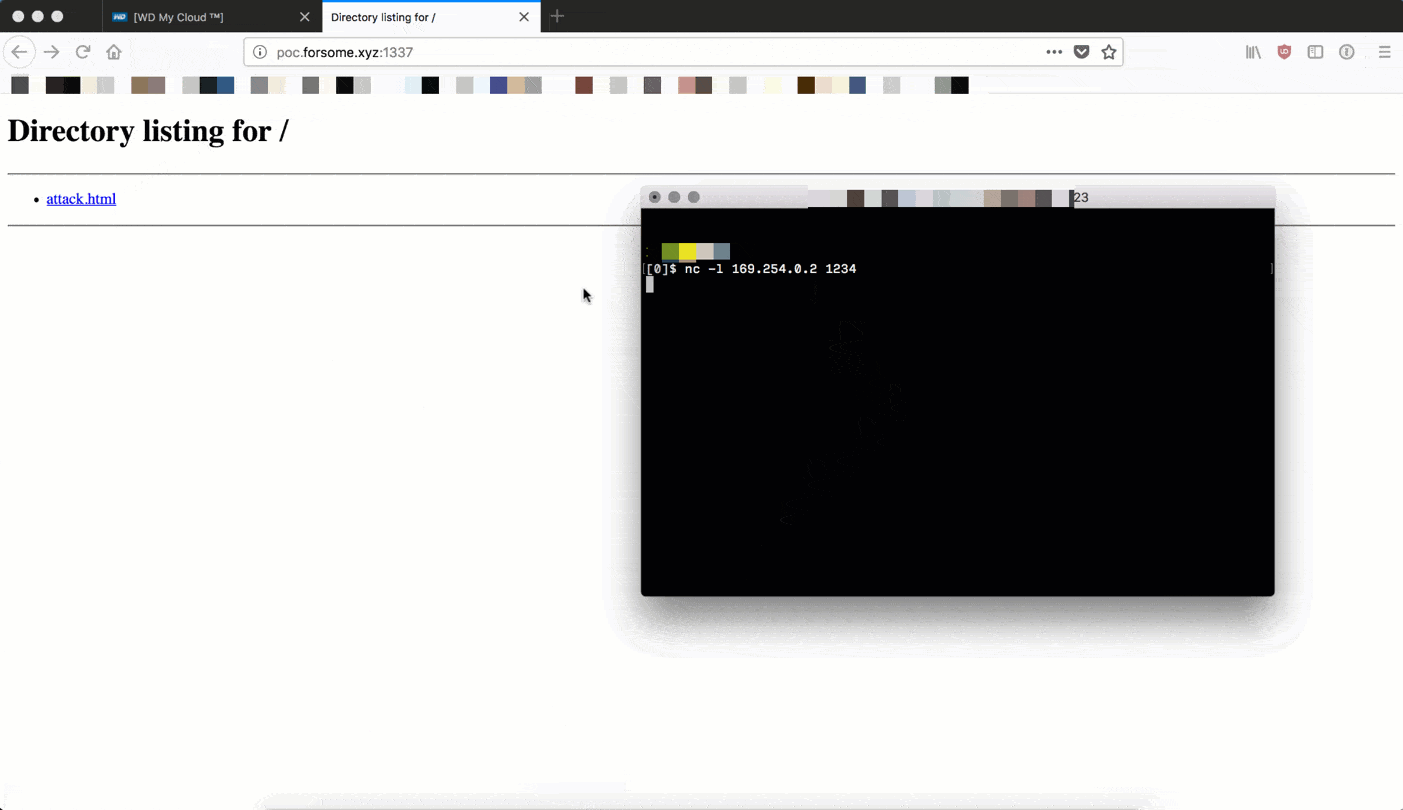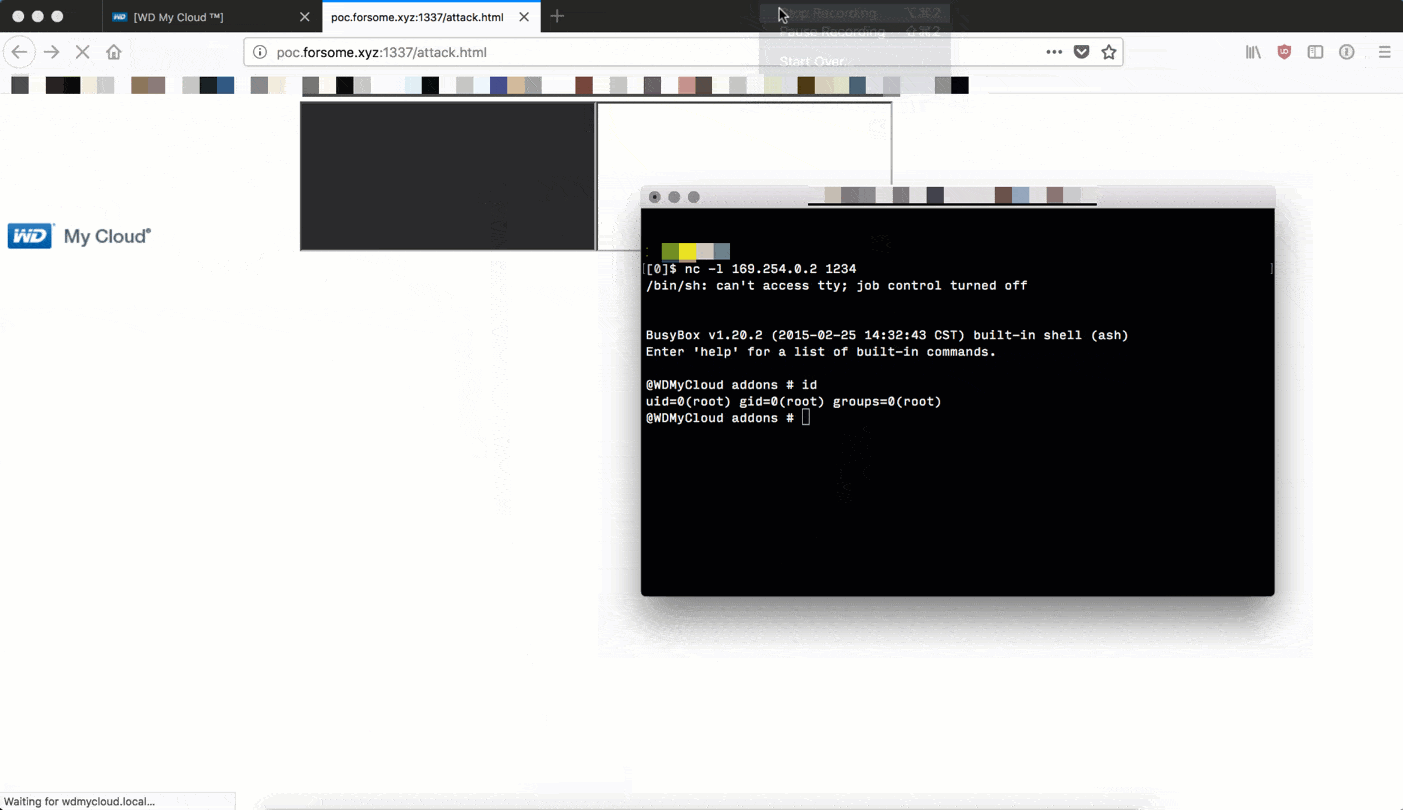
Eksperten skriver, at han har testet fejlen på Western Digital My Cloud (model WDBCTL0020HWT, firmware 2.30.172), men understreger, at sårbarheden ikke er begrænset til denne model, da alle My Cloud-produkter faktisk bruger den samme sårbare kode.
Problemet blev opdaget under reverse engineering af CGI-binærfilerne. Det gør det muligt for en angriber at omgå godkendelsesmekanismen og oprette en administratorsession knyttet til sin IP-adresse. Securifys forskere har vedlagt deres rapport et proof-of-concept-exploit, som kun fylder få linjer. Det bemærkes desuden, at den samme sårbarhed er blevet opdaget af eksperterne fra Exploitee.rs, som også har offentliggjort deres exploit frit tilgængeligt.
Det største problem ligger dog ikke i selve sårbarheden, men i, at forskerne rapporterede fejlen til Western Digitals repræsentanter i april 2017, men aldrig fik noget svar fra selskabet.
Indtil videre findes der stadig ingen rettelse til CVE-2018-17153, men efter at problemerne blev offentliggjort i medierne, forsikrede Western Digitals repræsentanter, at de allerede arbejdede på en rettelse, og at de ville udgive den inden for de næste uger.
Opdatering:
WD’s udviklere har udgivet en rettelse til et farligt problem.
Hej, bare en kort besked: Den nyligt rapporterede sårbarhed i My Cloud-firmwaren er blevet håndteret med en hotfix, som brugerne selv kan installere, og som findes her: https://t.co/uplC38HOdt Denne vil blive inkluderet i en trådløs opdatering (over-the-air) som en del af den normale opgraderingsplan for disse produkter
— Western Digital (@westerndigital) 21. september 2018


