Begegnen Sie den Hackern, die mit gestohlenen Instagram-Benutzernamen und Kryptowährungen handeln, auf einem schattigen, lebhaften Schwarzmarkt für gestohlene Konten und Nutzernamen. Ihre Schwachstelle der Opfer? Ihre Telefonnummern.
Das Kapern von SIM-Karten ist eine wenig bekannte, aber wachsende Bedrohung. Um zu erfahren, wie Sie verhindern können, dass Hacker Ihnen Ihre Telefonnummer stehlen, lesen Sie unseren Leitfaden, wie Sie sich vor diesen Angriffen schützen.
Es schien eine Nacht wie jede andere warme September-Nacht in einem Vorort von Salt Lake City zu sein. Rachel Ostlund hatte gerade ihre Kinder ins Bett gebracht und machte sich bereit, selbst schlafen zu gehen. Sie schrieb gerade eine SMS an ihre Schwester, als plötzlich ihr Mobiltelefon keinen Empfang mehr hatte. Die letzte Nachricht, die Rachel erhielt, stammte von T-Mobile, ihrem Mobilfunkanbieter. Die SIM-Karte ihrer Telefonnummer sei, wie es in der gelesenen Nachricht hieß, «aktualisiert» worden.
Rachel tat, was die meisten Menschen in dieser Situation getan hätten: Sie schaltete das Telefon aus und wieder ein. Das half nicht.
Sie stieg die Treppe hinauf und sagte ihrem Mann Adam, dass ihr Telefon nicht funktioniere. Adam versuchte, Rachels Nummer von seinem Mobiltelefon aus anzurufen. Es klingelte, aber das Telefon in Rachels Händen leuchtete nicht auf. Niemand meldete sich. Währenddessen meldete Rachel sich bei ihrem E-Mail-Konto an und bemerkte, dass jemand die Passwörter mehrerer ihrer Konten zurücksetzte. Eine Stunde später erhielt Adam einen Anruf.
«Gib Rachel ans Telefon», verlangte eine Stimme am anderen Ende der Leitung.”Sofort.”
Adam sagte Nein und fragte, was los sei.
“Wir ficken euch, wir vergewaltigen euch und wir zerstören gerade euer Leben”, sagte der Anrufer. “Wenn du weißt, was gut für dich ist, gibst du deine Frau ans Telefon.”
Adam weigerte sich.
«Wir werden eure Bonität ruinieren», fuhr die Person fort und nannte Familienmitglieder von Rachel und Adam sowie deren Adressen, Angaben, von denen das Paar glaubt, dass sie aus Rachels Amazon-Konto stammen. «Was würde passieren, wenn wir ihnen wehtun? Was würde passieren, wenn wir ihre Bonität zerstören und ihnen dann eine Nachricht hinterlassen, dass es wegen euch war?
“Wir ficken dich, wir vergewaltigen dich und wir zerstören gerade dein Leben.”
Das Paar wusste es noch nicht, aber es war gerade zum jüngsten Opfer von Hackern geworden, die Telefonnummern kaperten, um wertvolle Instagram-Benutzernamen zu stehlen und gegen Bitcoin zu verkaufen. In dieser Nacht Ende Sommer 2017 sprachen die Ostlunds mit zwei dieser Hacker, die Rachels Instagram-Konto übernommen hatten, dessen Benutzername @Rainbow lautete. Sie forderten Rachel und Adam nun auf, auf ihr Twitter-Konto @Rainbow zu verzichten.
Auf dem angesagten Schwarzmarkt für gestohlene Benutzernamen von Spielen und sozialen Medien kann ein einzigartiger, kurzer Benutzername je nach Angaben der Beteiligten und einer Auswertung der Angebote auf einem beliebten Markt zwischen 500 und 5.000 US-Dollar kosten. Mehrere Hacker, die auf dem Markt aktiv sind, behaupteten, dass das Instagram-Konto @t beispielsweise kürzlich für etwa 40.000 $ in Bitcoin verkauft worden sei.
Wurden Ihr Telefon oder Instagram gehackt? Erzählen Sie uns Ihre Geschichte.Sie können diesen Journalisten sicher über Signal unter +1 917 257 1382, über den OTR-Chat unter [email protected] oder per E-Mail unter [email protected] kontaktieren.
Indem sie Rachels Telefonnummer kaperten, konnten die Hacker nicht nur ihr Instagram-Konto übernehmen, sondern auch ihre Konten bei Amazon, Ebay, Paypal, Netflix und Hulu. Keine der Sicherheitsmaßnahmen, die Rachel für einige dieser Konten getroffen hatte, einschließlich der Zwei-Faktor-Authentifizierung, half, sobald die Hacker die Kontrolle über ihre Telefonnummer übernommen hatten.
«Es war eine sehr angespannte Nacht», erinnerte sich Adam. “Ich kann nicht glauben, dass sie die Frechheit hatten, uns anzurufen.”
BILD: SHUTTERSTOCK
EINE SUBTILE BEDROHUNG
Im Februar verschickte T-Mobile eine Massen-SMS , in der die Kunden vor einer «branchenweiten» Bedrohung gewarnt wurden. Laut dem Unternehmen setzen Kriminelle zunehmend eine Technik namens «Port-out-Betrug» ein, um die Telefonnummern von Menschen ins Visier zu nehmen und zu entwenden. Der Betrug, der auch unter dem Namen SIM-Swapping bzw. SIM-Kartenübernahme bekannt ist, ist schlicht, aber äußerst wirksam.
Zunächst rufen die Kriminellen die technische Hotline eines Mobilfunkanbieters an und geben sich als ihr Ziel aus. Sie erklären dem Mitarbeiter des Unternehmens, sie hätten ihre SIM-Karte «verloren», und bitten darum, dass ihre Telefonnummer auf eine neue SIM-Karte übertragen wird, die sich die Hacker bereits selbst beschafft haben. Mit ein wenig Social Engineering – etwa durch Angabe der Sozialversicherungsnummer des Opfers oder seiner Wohnadresse (die häufig durch eine der zahlreichen Datenpannen der vergangenen Jahre verfügbar ist) – überzeugen die Kriminellen den Mitarbeiter davon, dass sie tatsächlich diejenigen sind, für die sie sich ausgeben, woraufhin dieser die Telefonnummer auf die neue SIM-Karte überträgt.
Spiel beendet.
«Mit der Telefonnummer von jemandem», erklärte mir ein Hacker, der SIM-Swapping betreibt, «kann man in wenigen Minuten auf jedes Konto zugreifen, das diese Person besitzt, und sie können nichts dagegen tun.»
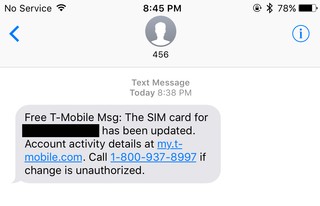
EIN SCREENSHOT DER TEXTNACHRICHT, DIE RACHEL OSTLUND ERHIELT, ALS HACKER IHRE TELEFONNUMMER ÜBERNAHMEN.
Ab diesem Moment verliert das Opfer den Dienst, da jeweils nur eine SIM-Karte mit einer bestimmten Nummer im Mobilfunknetz angemeldet sein kann. Außerdem können Hacker die Konten des Opfers zurücksetzen und häufig Sicherheitsmaßnahmen wie die Zwei-Faktor-Authentifizierung umgehen, indem sie die Telefonnummer als Wiederherstellungsmethode nutzen.
Einige Dienste, darunter Instagram , verlangen von den Nutzern bei der Einrichtung der Zwei-Faktor-Authentifizierung eine Telefonnummer, was jedoch den unerwarteten Effekt hat, dass Hackern eine weitere Methode an die Hand gegeben wird, um auf ein Konto zuzugreifen. Wenn Hacker die Nummer eines Ziels übernehmen, können sie nämlich die Zwei-Faktor-Authentifizierung umgehen und sich in dessen Instagram-Konto einloggen, ohne das Passwort des Kontos überhaupt zu kennen. ( Lesen Sie unseren Leitfaden, wie Sie Ihre Telefonnummer und die damit verknüpften Konten vor Hackern schützen .)
Eric Taylor, ein Hacker früher bekannt unter dem Namen CosmoTheGod , nutzte diese Technik für einige seiner bekanntesten Coups, etwa als er 2012 das E-Mail-Konto des CEO von CloudFlare knackte . Taylor, der heute für das Sicherheitsunternehmen Path Network arbeitet, sagte mir, dass eine mit einem Online-Konto verknüpfte Telefonnummer Sie “anfällig macht für 13- bis 16-Jährige, die Ihre Konten übernehmen, indem sie einfach weniger als fünf Minuten, nachdem sie Ihren verdammten Anbieter angerufen haben, Ihr Telefon an sich nehmen.”
«Das passiert ständig», fügte er hinzu.
Sie haben einen Hinweis? Sie können diesen Journalisten sicher über Signal unter +1 917 257 1382 kontaktieren, per OTR-Chat an [email protected] oder per E-Mail an [email protected].
Roel Schouwenberg, Direktor für Intelligence und Forschung bei der Celsus Advisory Group, hat Themen wie den SIM-Kartentausch, die Umgehung der Zwei-Faktor-Authentifizierung und den Missbrauch von Kontowiederherstellungsmechanismen untersucht. Seiner Einschätzung nach ist keine Telefonnummer vollständig sicher, und Verbraucher sollten sich dessen bewusst sein.
«Jede Art von Nummer kann portiert werden», sagte mir Schouwenberg. «Ein entschlossener und ressourcenstarker Krimineller wird zumindest einen temporären Zugriff auf eine Nummer erlangen können, was für einen Raubzug oft ausreicht.»
Das ist beunruhigend, denn Mobilfunknummern sind zu den „Hauptschlüsseln“ unserer gesamten Online-Identität geworden, wie er es in einem Blogbeitrag erklärt hat im vergangenen Jahr.
„Die meisten Systeme sind nicht darauf ausgelegt, mit Angreifern umzugehen, die Telefonnummern übernehmen. Das ist wirklich sehr gravierend“, schrieb Schouwenberg. „Unsere Telefonnummer ist zu einer nahezu unwiderruflichen Kennung geworden. Sie war nie als solche gedacht, so wie Sozialversicherungsnummern nie als Referenzen gedacht waren. Eine Telefonnummer ist heute für die meisten Dienste und Konten der Schlüssel zum Königreich. “
Was Hacker tun, nachdem sie Ihre Telefonnummer kontrollieren, hängt genau davon ab, wonach sie suchen.
„Ich nehme ihr Geld und lebe mein Leben“
Wenn Ihr Fahrrad gestohlen wird, sollten Sie auf Craigslist nachsehen, ob jemand es auf dem Schwarzmarkt verkauft. Wenn Ihr Instagram-Konto durch einen SIM-Tausch gestohlen wird, sollten Sie OGUSERS überprüfen.
Auf den ersten Blick sieht OGUSERS wie jedes andere Forum aus. Es gibt einen Bereich für „Spam / Witze“ und einen weiteren für Diskussionen über Themen wie Musik, Unterhaltung, Animes und Spiele. Der wichtigste und aktivste Teil ist jedoch der Marktplatz, auf dem Nutzer Gaming- und Social-Media-Nutzernamen kaufen und verkaufen, manchmal für Tausende von Dollar.
In einem kürzlichen Beitrag wurde laut einem der Administratoren des Forums das Instagram-Konto @Bitcoin für 20.000 Dollar verkauft. In einer Liste, die am 13. Juni noch online war, bot ein Nutzer das Instagram-Konto @eternity für 1.000 Dollar zum Verkauf an.
Dies sind nur zwei Beispiele für die Art von Konten, die auf OGUSERS zum Verkauf stehen.Das Forum wurde im April 2017 gegründet, um Menschen einen Ort zum Kaufen und Verkaufen von „OG“-Nutzernamen zu bieten. (Der Name des Forums leitet sich vom Slangbegriff OG ab, einer Abkürzung für „original gangster“.) Ein OG in einem sozialen Netzwerk ist ein Nutzername, der als cool gilt, vielleicht weil es sich um ein einzelnes Wort handelt, etwa @Sex, @Eternity oder @Rainbow. Oder vielleicht, weil es ein sehr kurzer Name ist, etwa @t oder @ty. Auch Prominente wurden ins Visier genommen.
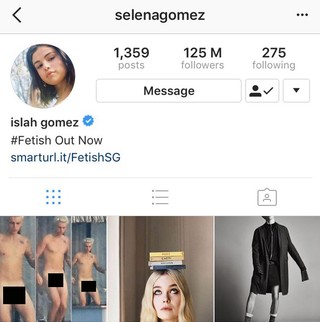
EIN SCREENSHOT DES INSTAGRAM-KONTOS VON SELENA GOMEZ NACH DEM HACK.
Im August des vergangenen Jahres etwa haben Hacker das Instagram-Konto von Selena Gomez übernommen und Nacktfotos von Justin Bieber gepostet. Der erste Name auf Gomez’ Konto wurde außerdem durch „Islah“ ersetzt, dieselbe Bezeichnung, die damals eine Person aus OGUSERS mit dem Nutzernamen Islah verwendet hatte. Laut Hackern in OGUSERS haben die Personen, die behaupteten, hinter dem Gomez-Hack zu stecken, angegeben, sie hätten sich Zugang verschafft, indem sie die mit dem Instagram-Konto der Sängerin und Schauspielerin verknüpfte Mobilfunknummer übernahmen; zum Zeitpunkt der Erfassung hatte das Konto 125 Millionen Follower.
„Heilige Scheiße, sie haben tatsächlich die meistgefolgte Person auf Instagram gehackt“, kommentierte ein Mitglied von OGUSERS in einem Thread mit dem Titel „RIP SELENA GOMEZ“.
Ein Sprecher von Gomez lehnte eine Stellungnahme per E-Mail ab.


