Εμπειρογνώμονες της Google δημοσίευσαν μια έκθεση για τις απειλές στο οικοσύστημα Android για το 2018. Αποδείχθηκε ότι ο αριθμός των κακόβουλων λογισμικών (malware) στο Google Play συνεχίζει να αυξάνεται και σχεδόν διπλασιάστηκε μέσα στη διάρκεια του έτους. Ωστόσο, οι εμπειρογνώμονες υποστηρίζουν ότι δεν υπάρχει λόγος ανησυχίας.
Το γεγονός είναι ότι η κύρια αιτία της αύξησης του αριθμού των κακόβουλων λογισμικών είναι οι «δυνητικά επικίνδυνες εφαρμογές», οι οποίες πλέον περιλαμβάνουν και λογισμικό διαφήμισης. Παλαιότερα, αυτές οι εφαρμογές που κάνουν κατάχρηση διαφήμισης θεωρούνταν ότι απλώς παραβίαζαν τους κανόνες του καταλόγου. Πλέον θεωρούνται κανονικό κακόβουλο λογισμικό και «χαλούν τα στατιστικά»: το 2017 ήταν μόλις 0,04%, ενώ το 2018 έφτασαν ήδη το 0,2%.
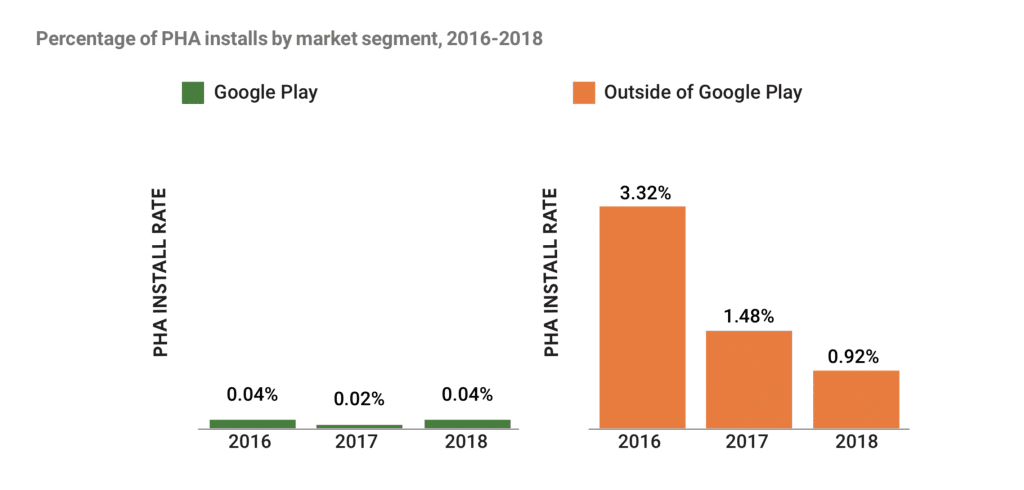
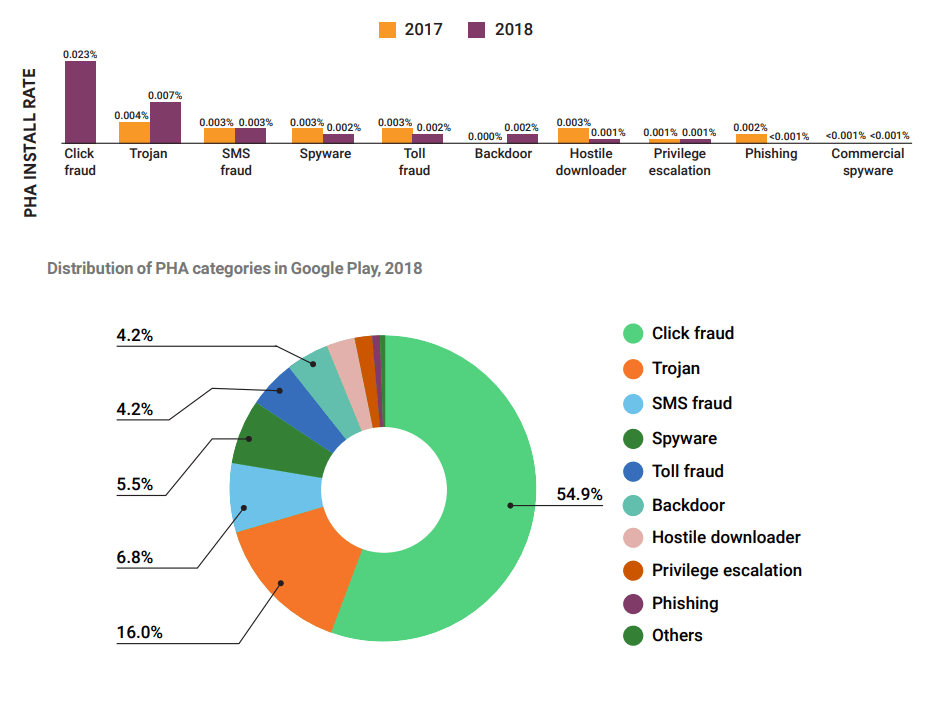
Ταυτόχρονα, αν εξαιρέσετε την απάτη με κλικ από τα συλλεγμένα στατιστικά, ο αριθμός των εγκαταστάσεων δυνητικά επικίνδυνων εφαρμογών από το Google Play για το έτος μειώθηκε κατά 31%. Τα θύματα τέτοιων εφαρμογών είναι συχνότερα χρήστες από τις Ηνωμένες Πολιτείες, τη Βραζιλία και το Μεξικό.
Σύμφωνα με την έκθεση, το λογισμικό διαφήμισης αντιπροσωπεύει σήμερα το 55% όλων των δυνητικά επικίνδυνων προγραμμάτων του επίσημου καταλόγου της Google. Τη δεύτερη θέση στην «κατάταξη» των κακόβουλων διαφημιστικών λογισμικών κατέχουν οι δούρειοι ίπποι, οι οποίοι έφτασαν μόλις το 16%.
Όμως εκτός του επίσημου καταλόγου του Google Play, σύμφωνα με την εταιρεία, η κατάσταση είναι πολύ χειρότερη. Έτσι, κατά τη διάρκεια του έτους, η προστασία του Play Protect απέτρεψε την εγκατάσταση 1,6 δισεκατομμυρίων δυνητικά επικίνδυνων εφαρμογών, και το 73% αυτών δεν προερχόταν από το Google Play.
Επίσης εκτός του Google Play, η λίστα των τρεχουσών απειλών είναι επίσης ελαφρώς διαφορετική: οι εφαρμογές με κρυφές πόρτες (28%) και οι δούρειοι ίπποι (25%) βρίσκονται στην κορυφή, ενώ το λογισμικό διαφήμισης αντιπροσωπεύει μόλις το 13% του συνολικού αριθμού κακόβουλων προγραμμάτων. Οι εφαρμογές με κρυφές πόρτες εντοπίζονται συχνότερα σε συσκευές χρηστών από τη Ρωσία, τη Βραζιλία, το Μεξικό και το Βιετνάμ.
Αξίζει να σημειωθεί ότι οι ερευνητές συνδέουν τις μολύνσεις με κρυφές πόρτες με την εφαρμογή Chamois, την οποία ορισμένοι κατασκευαστές προεγκαθιστούν συχνά στις συσκευές τους και η οποία, με τη σειρά της, φορτώνει άλλα κακόβουλα λογισμικά στο σύστημα.


