Securifyn tietoturva-asiantuntija kertoi ongelmasta CVE-2018-17153 Western Digitalin digitaalisessa NAS-laitteessa, jota kehittäjät eivät ole pystyneet korjaamaan huhtikuusta 2017 lähtien. Haavoittuvuuden avulla voit ohittaa todennuksen ja ottaa My Cloudin hallintaasi laitteen pääkäyttäjänä.
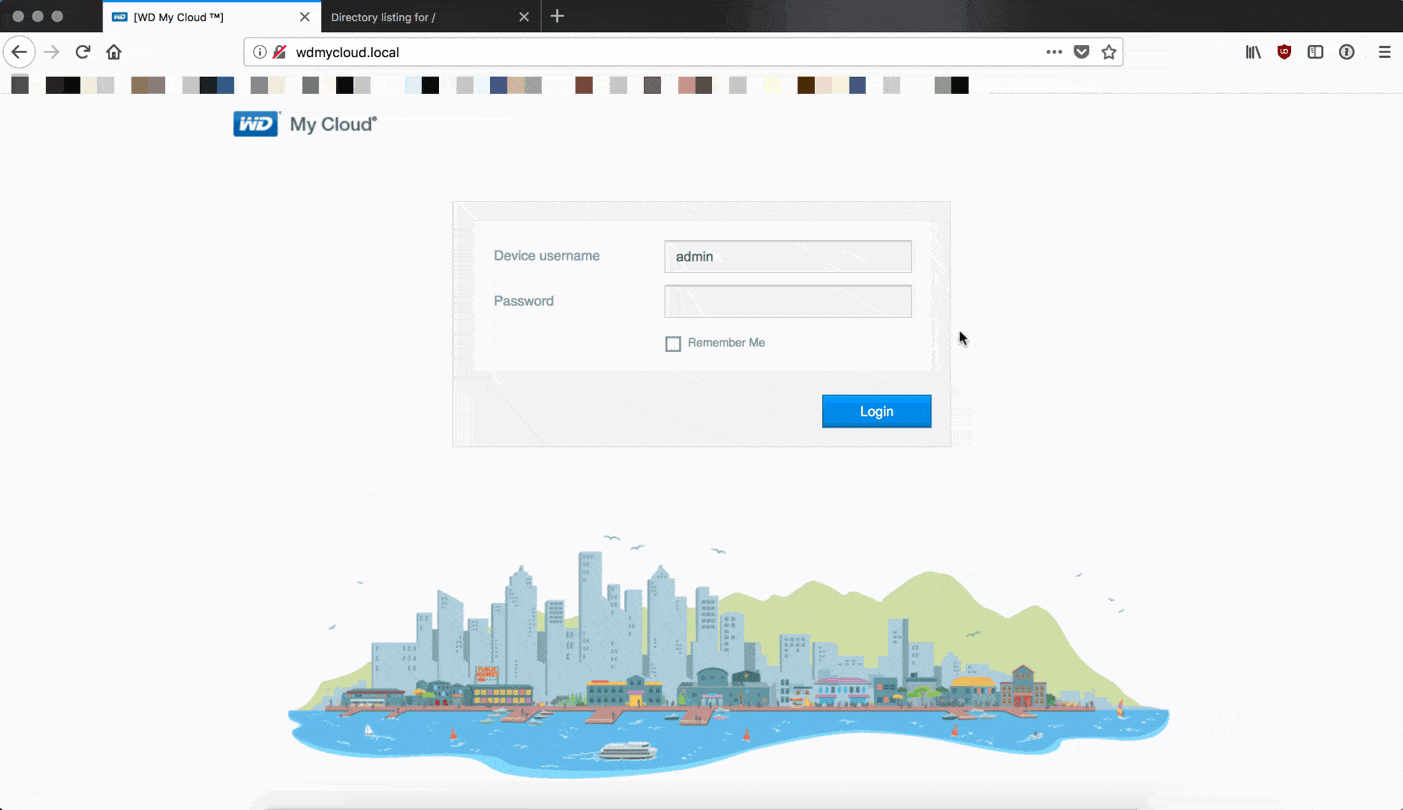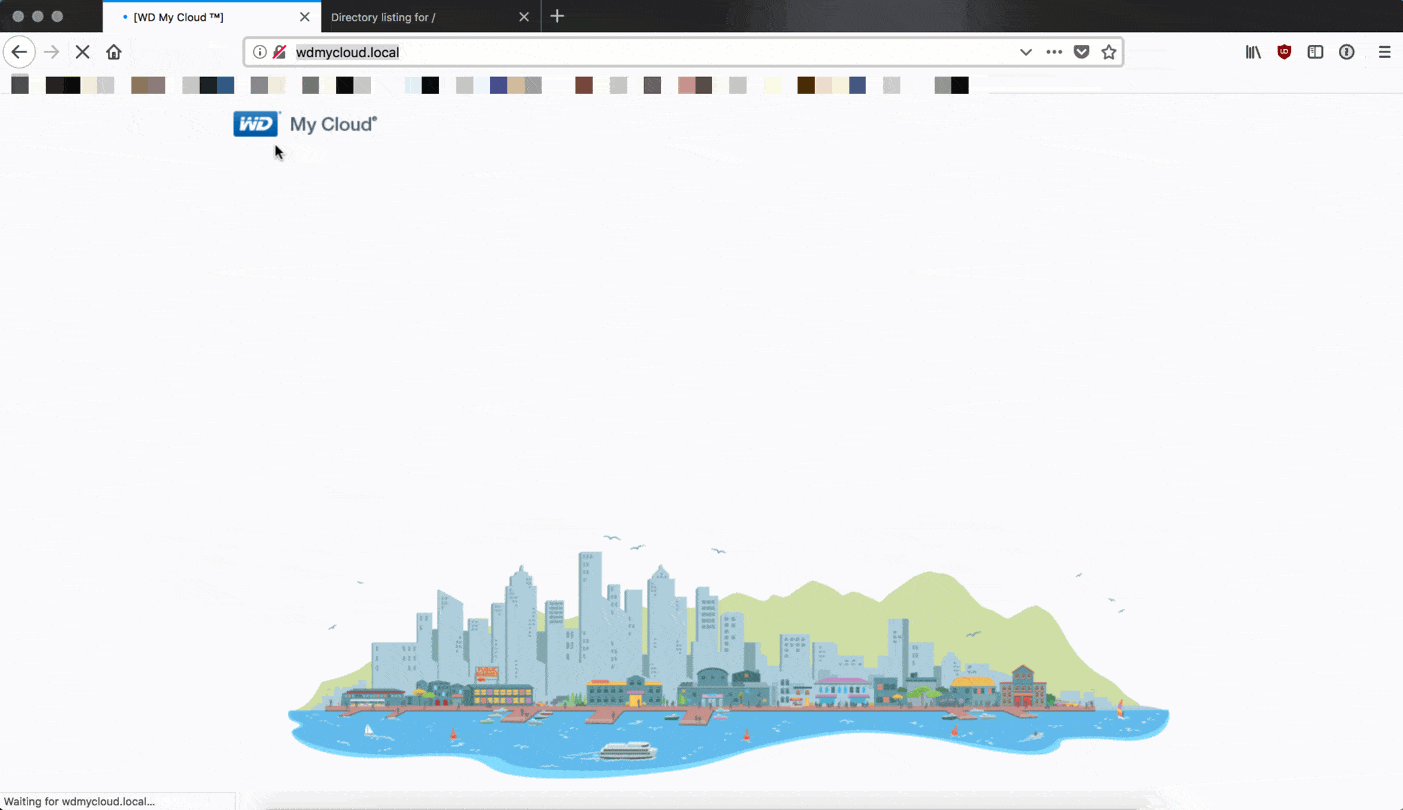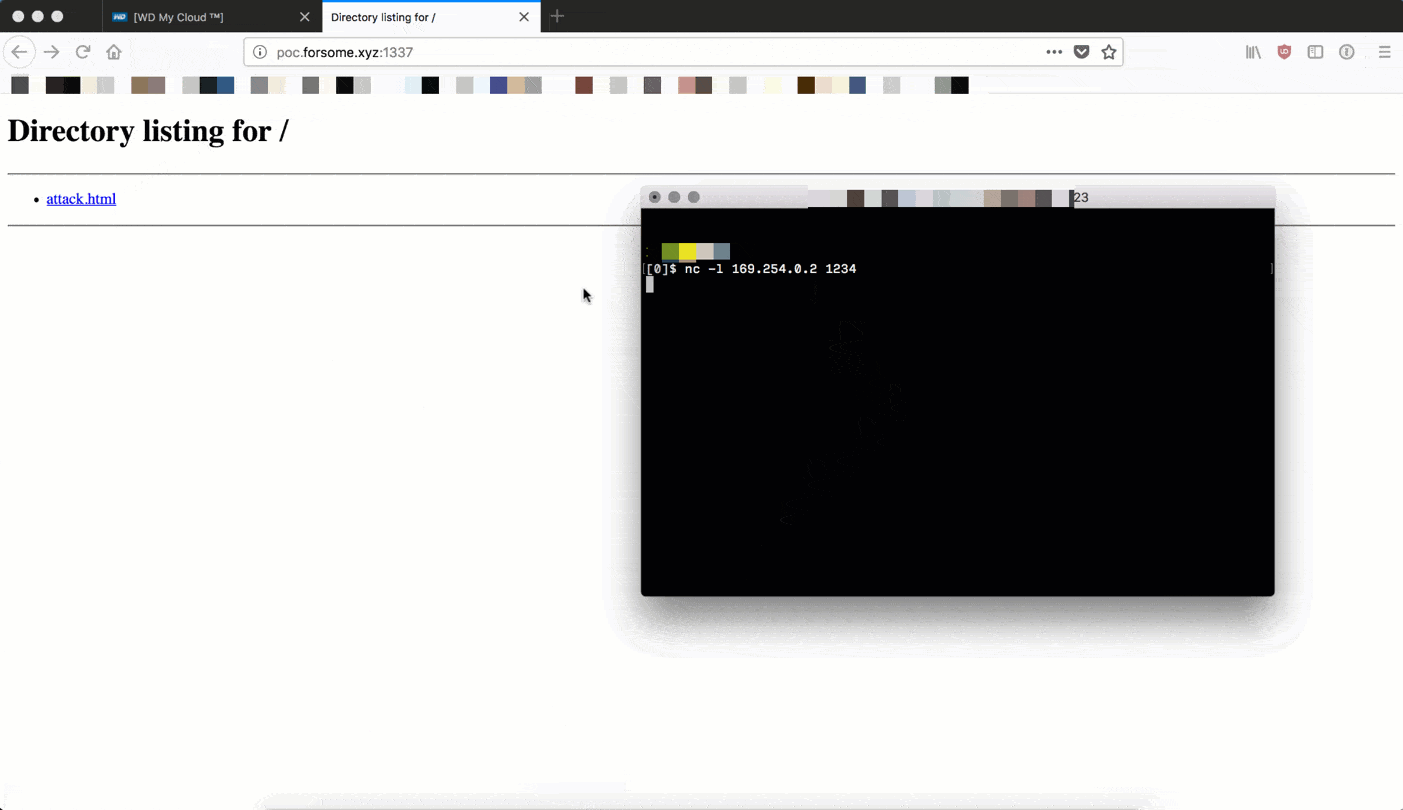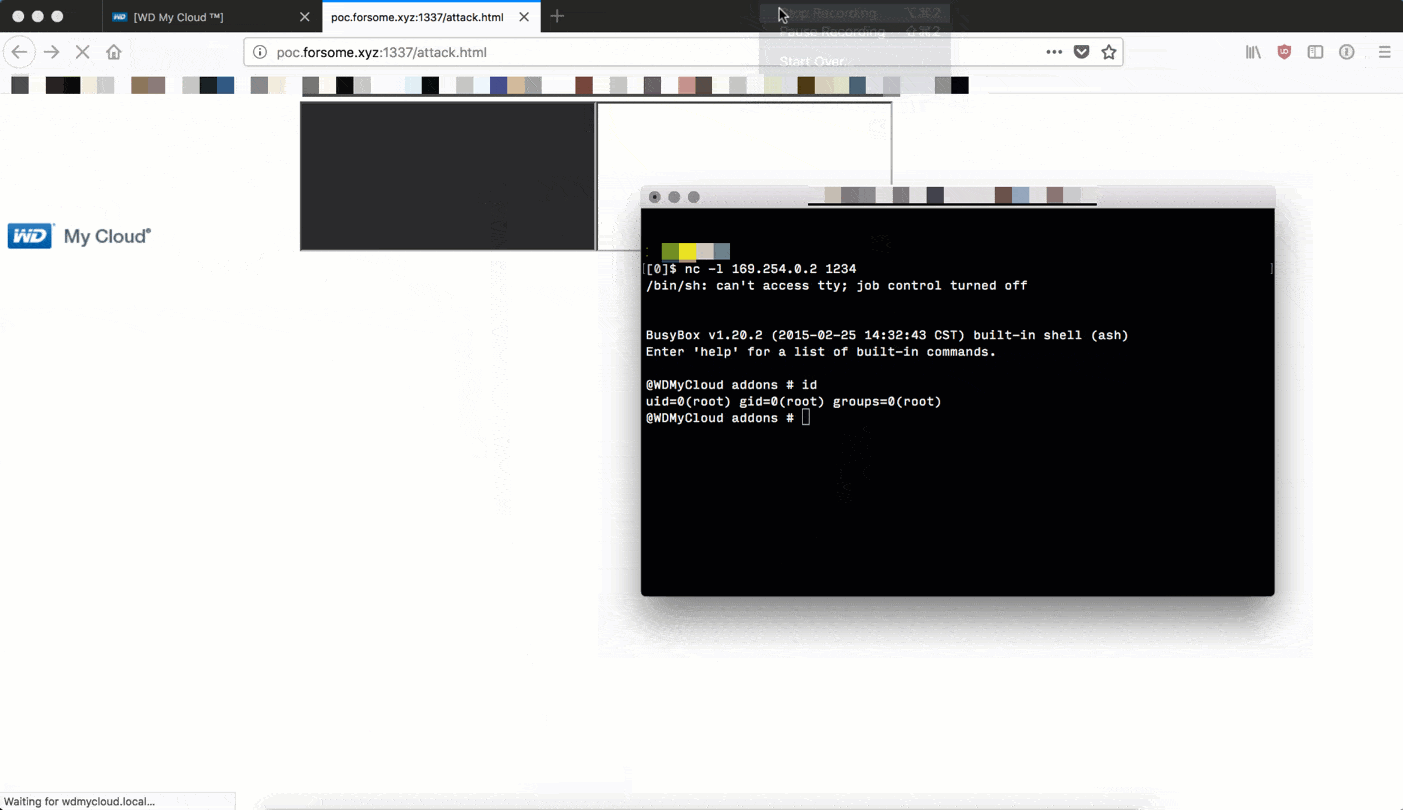
Asiantuntija kirjoittaa testanneensa virhettä Western Digital My Cloudilla (malli WDBCTL0020HWT, laiteohjelmisto 2.30.172), mutta korostaa, että haavoittuvuus ei rajoitu tähän malliin, sillä kaikki My Cloud -tuotteet käyttävät itse asiassa samaa haavoittuvaa koodia.
Ongelma löydettiin CGI-binääritiedostojen käänteisen suunnittelun yhteydessä. Sen avulla hyökkääjä voi ohittaa todennusmekanismin ja luoda pääkäyttäjän istunnon, joka on sidottu hänen IP-osoitteeseensa. Securifyn tutkijat liittivät raporttiinsa konseptin todentavan hyödyntämiskoodin, joka on vain muutaman rivin mittainen. Lisäksi todetaan, että saman haavoittuvuuden löysivät myös Exploitee.rs-asiantuntijat, jotka julkaisivat myös hyödyntämiskoodinsa vapaasti saatavilla.
Pääongelma ei kuitenkaan ole itse haavoittuvuudessa, vaan siinä, että tutkijat ilmoittivat virheestä Western Digitalin edustajille huhtikuussa 2017, mutta yhtiöltä ei saatu mitään vastausta.
Toistaiseksi CVE-2018-17153:lle ei ole vielä korjausta, vaikka Western Digitalin edustajat ilmoittivat ongelmista mediassa ja vakuuttivat jo työskentelevänsä korjauksen parissa ja julkaisevansa sen seuraavien viikkojen aikana.
Päivitys:
WD:n kehittäjät julkaisivat korjauksen vaarallisena pidetylle ongelmalle.
Hei, tiedoksi: äskettäin raportoitu haavoittuvuus My Cloud -laiteohjelmistossa on korjattu käyttäjän asennettavalla pikakorjauksella, joka löytyy täältä: https://t.co/uplC38HOdt Korjaus sisällytetään osaksi näiden tuotteiden tavanomaista päivitysaikataulua noudattavaa langatonta päivitystä.
— Western Digital (@westerndigital) 21. syyskuuta 2018


