הכירו את ההאקרים שמתמרנים בשמות משתמש של אינסטגרם ובמטבעות קריפטו שנגנבו בשוק תת-קרקעי צפוף ותוסס, שבו נסחרים חשבונות ושמות משתמש גנובים. נקודת החולשה של קורבנותיהם? מספרי הטלפון שלהם.
חטיפת כרטיס ה-SIM היא איום פחות מוכר, אך הולך וגובר. כדי ללמוד איך למנוע מהאקרים לגנוב את מספר הטלפון שלכם, קראו את המדריך שלנו על הדרך להגן על עצמכם מפני התקפות כאלה.
זה נראה כמו כל לילה חם אחר בספטמבר בפרבר של סולט לייק סיטי. רייצ’ל אוסטלונד בדיוק הכניסה את ילדיה למיטה והתכוננה לישון בעצמה. היא שלחה הודעת טקסט לאחותה כשלפתע הטלפון הנייד שלה איבד קליטה. ההודעה האחרונה שרייצ’ל קיבלה הגיעה מ-T-Mobile, ספק השירות שלה. כרטיס ה-SIM של מספר הטלפון שלה, כך נכתב בהודעה, “עודכן”.
רייצ’ל עשתה את מה שרוב האנשים היו עושים במצב כזה: כיבתה והדליקה את הטלפון מחדש. זה לא עזר.
היא עלתה במדרגות ואמרה לבעלה אדם שהטלפון שלה לא עובד. אדם ניסה להתקשר למספר של רייצ’ל מהטלפון הנייד שלו. הצלצול נשמע, אבל הטלפון שבידי רייצ’ל לא נדלק. איש לא ענה. בינתיים, רייצ’ל התחברה לדואר האלקטרוני שלה וגילתה שמישהו מאפס את הסיסמאות של כמה מחשבונותיה. שעה לאחר מכן, אדם קיבל שיחה.
“תני לרייצ’ל לדבר בטלפון”, ביקש קול בקצה השני של הקו. “עכשיו.”
אדם אמר לא ושאל מה קורה.
“אנחנו מזיינים אותך, אנחנו אונסים אותך ואנחנו הורסים לך את החיים”, אמר המתקשר. “אם אתה יודע מה טוב לך, תני לאישה שלך לדבר בטלפון.”
אדם סירב.
“אנחנו נהרוס לכם את הדירוג האשראי”, המשיך האדם, תוך שהוא מזכיר בשמותיהם את בני המשפחה של רייצ’ל ואדם, יחד עם כתובותיהם, מידע שבני הזוג סבורים שנלקח מחשבון האמזון של רייצ’ל. “מה יקרה אם נפגע בהם? מה יקרה אם נהרוס להם את האשראי ואז נשאיר להם הודעה שזה בגללך?
“אנחנו מזיינים אותך, אונסים אותך והורסים לך את החיים.”
בני הזוג עדיין לא ידעו, אבל הם בדיוק הפכו לקורבנות האחרונים של ההאקרים שחטפו מספרי טלפון כדי לגנוב שמות משתמש יקרי ערך של אינסטגרם ולמכור אותם תמורת ביטקוין. בלילה הזה של סוף קיץ 2017, אוסטלונד דיברו עם שניים מההאקרים שהשתלטו על חשבון האינסטגרם של רייצ’ל, שכינויו היה @Rainbow. כעת הם ביקשו מרייצ’ל ואדם לוותר על חשבון הטוויטר שלה @Rainbow.
בשוק התת-קרקעי הפופולרי של שמות משתמש גנובים במשחקים וברשתות חברתיות, שם משתמש ייחודי וקצר יכול להגיע לסכום של 500 עד 5,000 דולר אמריקאי, לפי האנשים המעורבים במסחר ולפי בחינה של מודעות בשוק פופולרי. כמה מההאקרים שפעלו בשוק טענו כי חשבון האינסטגרם @t, למשל, נמכר לאחרונה בתמורה לכ-40,000 דולר בביטקוין.
האם הטלפון או האינסטגרם שלכם נפרצו? ספרו לנו את הסיפור שלכם.ניתן ליצור קשר עם כתב זה בבטחה דרך Signal במספר +1 917 257 1382, בצ’אט OTR בכתובת [email protected], או בדואר אלקטרוני לכתובת [email protected].
על ידי פריצה למספר הטלפון של רייצ’ל, ההאקרים הצליחו להשתלט לא רק על חשבון האינסטגרם שלה, אלא גם על חשבונות האמזון, איביי, פייפאל, נטפליקס והולו שלה. אף אחד מאמצעי האבטחה שרייצ’ל נקטה כדי להגן על חלק מהחשבונות האלה, כולל אימות דו-שלבי, אינו רלוונטי עוד לאחר שההאקרים השתלטו על מספר הטלפון שלה.
«זה היה לילה מתוח מאוד», נזכר אדם. “אני לא מאמין שהיתה להם החוצפה להתקשר אלינו.”
תמונה: SHUTTERSTOCK
איום מתוחכם
בחודש פברואר, T-Mobile שלחה הודעת טקסט המונית והזהירה את הלקוחות מפני איום «סקטוריאלי». לפי החברה, פושעים משתמשים יותר ויותר בטכניקה הנקראת «הונאת יציאת מספר מתה» כדי למקד ולגנוב את מספרי הטלפון של אנשים. ההונאה, המכונה גם החלפה או חטיפה של כרטיס SIM , פשוטה אך יעילה להפליא.
ראשית, הפושעים מתקשרים למספר התמיכה הטכנית של מפעיל סלולרי ומתחזים ליעד שלהם. הם מסבירים לנציג בחברה ש«איבדו» את כרטיס ה-SIM שלהם, ומבקשים להעביר את מספר הטלפון שלהם או להעבירו לכרטיס SIM חדש שההאקרים עצמם כבר מחזיקים בו. בעזרת מעט הנדסה חברתית – אולי על ידי מסירת מספר הביטחון הסוציאלי של הקורבן או כתובת מגוריו (שזמינה לעיתים קרובות הודות לאחד מהפרצות הרבות במאגרי מידע בשנים האחרונות) – הפושעים משכנעים את הנציג שהם אכן מי שהם מתחזים אליו, ובכך הנציג מעביר את מספר הטלפון לכרטיס ה-SIM החדש.
המשחק נגמר.
“עם מספר הטלפון של מישהו”, הסביר לי האקר שמבצע החלפת כרטיס SIM, “אתה יכול לגשת לכל חשבון שיש לו תוך דקות, והם לא יכולים לעשות שום דבר בעניין.”
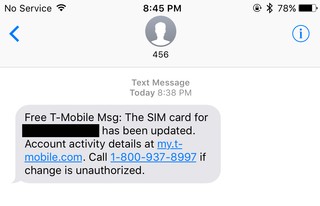
צילום מסך של הודעת הטקסט שרייצ’ל אוסטלונד קיבלה כאשר האקרים השתלטו על מספר הטלפון שלה.
מרגע זה, הקורבן מאבד את השירות, שכן ניתן לחבר רק כרטיס SIM אחד לרשת הסלולרית עם מספר נתון בכל רגע. והאקרים יכולים לאפס את החשבונות של הקורבן ולעקוף לעיתים קרובות אמצעי אבטחה, כגון אימות דו-שלבי, באמצעות מספר הטלפון כשיטת שחזור.
שירותים מסוימים, כולל אינסטגרם , דורשים ממשתמשים לספק מספר טלפון בעת הגדרת אימות דו-שלבי, תנאי שיש לו השלכה בלתי צפויה: הוא מעניק להאקרים דרך נוספת לגישה לחשבון. שכן, אם האקרים משתלטים על מספר של היעד, הם יכולים לעקוף את האימות הדו-שלבי ולהיכנס לחשבון האינסטגרם שלו מבלי even לדעת את סיסמת החשבון. ( קראו את המדריך שלנו לגבי הגנה על מספר הטלפון שלכם והחשבונות המקושרים אליו מפני האקרים .)
אריק טיילור, האקר שהיה ידוע בעבר בשם CosmoTheGod , השתמש בטכניקה זו בחלק מהפריצות המפורסמות ביותר שלו, כמו הפעם שבה פרץ לחשבון הדוא”ל של המנכ”ל של CloudFlare בשנת 2012. טיילור, שעובד כיום בחברת האבטחה Path Network , אמר לי שלהיות בעל מספר טלפון המקושר לאחד מחשבונותיך המקוונים הופך אותך ל”פגיע לילדים בני 13 עד 16 שמשתלטים על חשבונותיך פשוט על ידי לקיחת הטלפון שלך פחות מחמש דקות לאחר שהתקשרו לספק הארור שלך.”
«זה קורה כל הזמן», הוסיף.
יש לכם טיפ? אתם יכולים לפנות לכתב זה בבטחה דרך Signal במספר +1 917 257 1382, צ’אט OTR בכתובת [email protected] או בדוא”ל לכתובת [email protected].
רואל שוובנברג, מנהל מודיעין וחקר בקבוצת הייעוץ Celsus Advisory Group, ערך מחקרים על נושאים כגון החלפת כרטיסי SIM, עקיפת אימות דו-שלבי ושימוש לרעה במנגנוני שחזור חשבונות. לדעתו, אף מספר טלפון אינו בטוח לחלוטין, וצרכנים חייבים להיות מודעים לכך.
«כל סוג של מספר יכול להינייד», אמר לי שוובנברג. «גורם פלילי נחוש ובעל משאבים יוכל להשיג לפחות גישה זמנית למספר, וזה לעיתים קרובות מספיק כדי להוציא לפועל שוד.»
זה מטריד, שכן מספרי טלפון נייד הפכו ל«מפתחות ראשיים» לכל הזהות המקוונת שלנו, כפי ש הוא הסביר זאת בפוסט בבלוג בשנה שעברה.
«רוב המערכות אינן מתוכננות להתמודד עם תוקפים שמשתלטים על מספרי טלפון. זה באמת חמור מאוד», כתב שוואוונברג. «מספר הטלפון שלנו הפך למזהה כמעט בלתי הפיך. מעולם לא תוכנן להיות כזה, בדיוק כפי שמספרי ביטוח לאומי מעולם לא תוכננו להיות אסמכתאות. מספר טלפון מספק היום את מפתח הממלכה לרוב השירותים והחשבונות. “
מה שהאקרים עושים לאחר שהם שולטים במספר הטלפון שלכם תלוי בדיוק במה שהם מחפשים.
“אני לוקח את הכסף שלהם וחי את חיי”
אם האופניים שלכם נגנבו, עליכם לבדוק ב-Craigslist אם מישהו מוכר אותם בשוק השחור. אם חשבון האינסטגרם שלכם נגנב באמצעות החלפת כרטיס SIM, עליכם לבדוק ב-OGUSERS.
במבט ראשון, OGUSERS נראה כמו כל פורום אחר. יש בו קטע «ספאם / בדיחות» וקטע נוסף לדיון בנושאים כמו מוזיקה, בידור, אנימה ומשחקים. אבל החלק החשוב והפעיל ביותר הוא השוק, שבו משתמשים קונים ומוכרים כינויי משחק וכינויים ברשתות חברתיות, לעיתים תמורת אלפי דולרים.
בהודעה אחרונה, מישהו מכר את חשבון האינסטגרם @Bitcoin תמורת 20,000 דולר, לפי אחד המנהלים של הפורום. ברשימה שעדיין הייתה מקוונת ב-13 ביוני, משתמש פרסם מכירה של @eternity באינסטגרם תמורת 1,000 דולר.
אלו רק שתי דוגמאות לסוג החשבונות המוצעים למכירה ב-OGUSERS.הפורום הושק באפריל 2017 כדי לתת לאנשים מקום לקנות ולמכור שמות משתמש «OG». (שם הפורום נלקח ממונח הסלנג OG, קיצור של «gangster original».) OG ברשת חברתית הוא שם משתמש הנחשב למגניב, אולי משום שמדובר במילה בודדת כמו @Sex, @Eternity או @Rainbow. או אולי משום שמדובר בכינוי קצר מאוד, כמו @t או @ty. גם סלבריטאים היו למטרה.
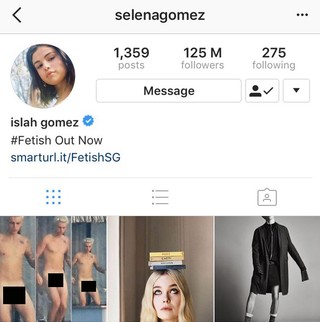
צילום מסך של חשבון האינסטגרם של סלינה גומז לאחר הפריצה לו.
באוגוסט שעבר, למשל, האקרים השתלטו על חשבון האינסטגרם של סלינה גומז ופרסמו תמונות עירום של ג’סטין ביבר. השם הראשון שהופיע בחשבון של גומז הוחלף גם הוא ב-«Islah», זהה לשם שבו השתמש באותה תקופה אדם השייך ל-OGUSERS ושם המשתמש שלו הוא Islah. לדברי האקרים בתוך OGUSERS, אנשים שטענו שהם מאחורי הפריצה לגומז טענו שביצעו אותה באמצעות השתלטות על מספר הטלפון הנייד המשויך לחשבון האינסטגרם של הזמרת-שחקנית, שהיה לו 125 מיליון עוקבים בזמן כתיבת הדברים.
«לעזאזל, הם באמת פרצו לאדם עם הכי הרבה עוקבים באינסטגרם», הגיב חבר ב-OGUSERS בשרשור שכותרתו «RIP SELENA GOMEZ».
דובר של גומז סירב להגיב בדוא״ל.


