Google के विशेषज्ञों ने Android इकोसिस्टम में 2018 के लिए खतरों पर एक रिपोर्ट प्रकाशित की है। यह सामने आया कि Google Play पर मैलवेयर की संख्या लगातार बढ़ रही है और साल भर में लगभग दोगुनी हो गई है। फिर भी, विशेषज्ञों का कहना है कि इसमें चिंता की कोई बात नहीं है।
सच्चाई यह है कि मैलवेयर की संख्या बढ़ने का मुख्य कारण “संभावित रूप से खतरनाक एप्लिकेशन” हैं, जिनमें अब विज्ञापन सॉफ़्टवेयर भी शामिल है। पहले, विज्ञापन का दुरुपयोग करने वाले इन एप्लिकेशन को केवल कैटलॉग के नियमों का उल्लंघन करने वाला माना जाता था। अब उन्हें पूर्ण रूप से मैलवेयर माना जाता है और ये “आंकड़ों को बिगाड़ते” हैं: 2017 में इनका हिस्सा केवल 0.04% था, जबकि 2018 में यह बढ़कर 0.2% हो गया।
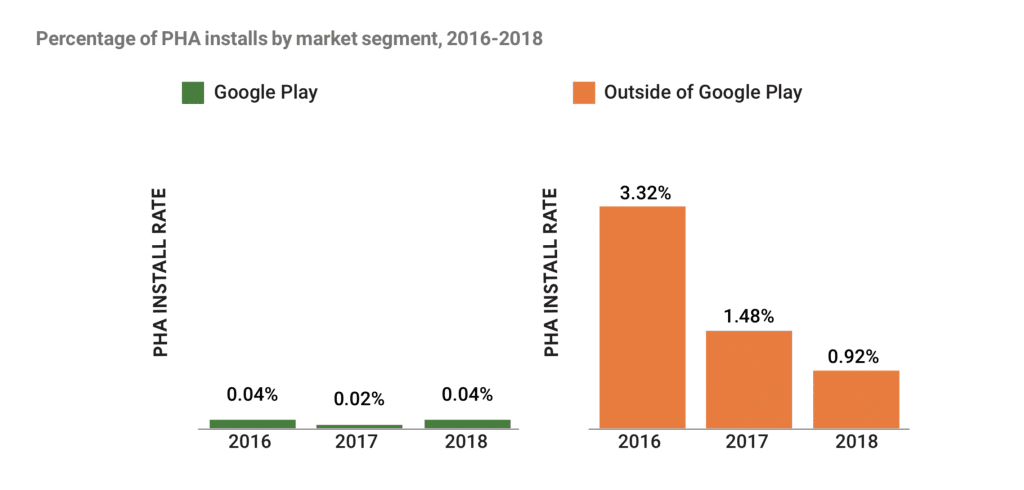
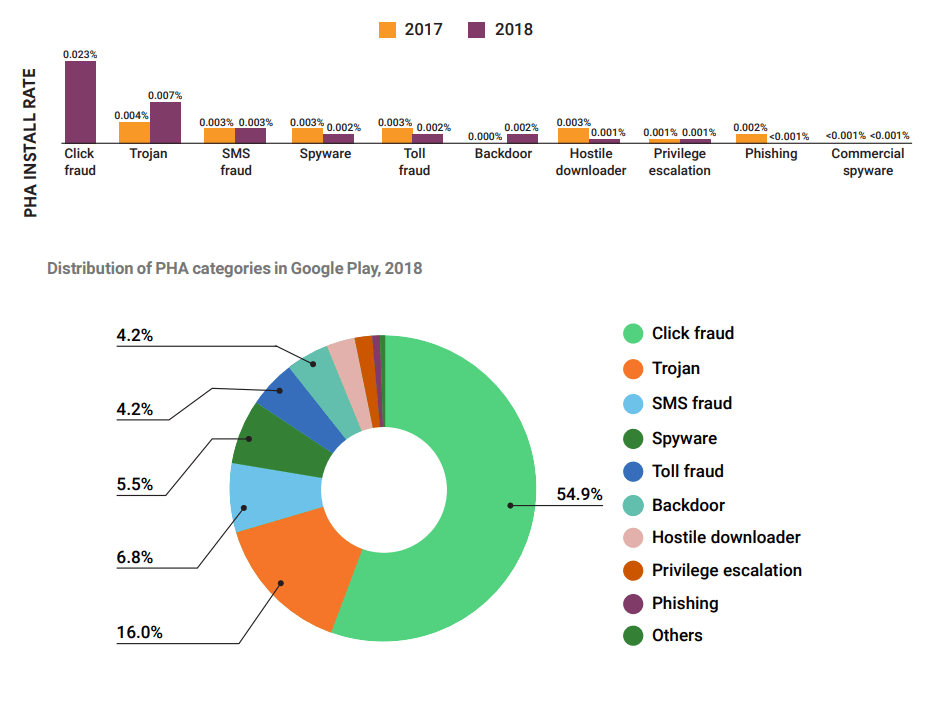
इसी समय, यदि एकत्रित आंकड़ों से क्लिक फ्रॉड को हटा दिया जाए, तो साल भर में Google Play से संभावित रूप से खतरनाक एप्लिकेशन के इंस्टॉलेशन की संख्या में 31% की कमी आई है। ऐसे एप्लिकेशन के सबसे अधिक शिकार अमेरिका, ब्राज़ील और मेक्सिको के उपयोगकर्ता होते हैं।
रिपोर्ट के अनुसार, Google की आधिकारिक डायरेक्टरी में मौजूद सभी संभावित रूप से खतरनाक प्रोग्रामों में से वर्तमान में 55% विज्ञापन सॉफ़्टवेयर हैं। विज्ञापन मैलवेयर के “वर्गीकरण” में दूसरा स्थान ट्रोजन हॉर्स का है, जिनका हिस्सा केवल 16% तक पहुँच पाया है।
लेकिन कंपनी के अनुसार, Google Play के आधिकारिक कैटलॉग से बाहर स्थिति कहीं अधिक गंभीर है। इस वर्ष Play Protect ने 1.6 अरब संभावित रूप से खतरनाक एप्लिकेशन को इंस्टॉल होने से रोका, और उनमें से 73% Google Play से नहीं आए थे।
Google Play के बाहर खतरों की सूची भी कुछ अलग है: बैकडोर वाले एप्लिकेशन (28%) और ट्रोजन (25%) सबसे आगे हैं, जबकि विज्ञापन सॉफ़्टवेयर कुल मैलवेयर की संख्या का केवल 13% है। बैकडोर वाले एप्लिकेशन सबसे अधिक रूसी, ब्राज़ीलियाई, मेक्सिकन और वियतनामी उपयोगकर्ताओं के डिवाइस पर पाए जाते हैं।
यह ध्यान देने योग्य है कि शोधकर्ता बैकडोर संक्रमणों को Chamois एप्लिकेशन से जोड़ते हैं, जिसे कुछ निर्माता अक्सर अपने डिवाइस पर पहले से इंस्टॉल कर देते हैं, और जो बदले में सिस्टम में अन्य मैलवेयर लोड करता है।


