Ismerkedjen meg azokkal a hackerekkel, akik egy árnyékos, nyüzsgő feketepiacon lopott fiókokért és felhasználónevekért cserébe Instagram-azonosítókkal és lefoglalt kriptovalutákkal kereskednek. Áldozataik gyenge pontja? A telefonszámuk.
A SIM-kártya eltérítése kevéssé ismert, ám egyre növekvő fenyegetés. Ha szeretné megtudni, hogyan akadályozhatja meg, hogy a hackerek ellopják a telefonszámát, olvassa el útmutatónkat arról, hogyan védekezhet az ilyen támadások ellen.
Úgy tűnt, mint bármely más meleg szeptemberi éjszaka Salt Lake City külvárosában. Rachel Ostlund épp lefektette a gyerekeit, és maga is készülődött aludni. Éppen SMS-t írt a húgának, amikor mobiltelefonja váratlanul elvesztette a térerőt. Az utolsó üzenet, amelyet Rachel kapott, a T-Mobile-tól, a szolgáltatójától érkezett. A telefonszámához tartozó SIM-kártyát – ahogy az üzenet fogalmazott – „frissítették”.
Rachel azt tette, amit a legtöbb ember tett volna a helyében: kikapcsolta, majd újra bekapcsolta a telefont. Nem segített.
Felment a lépcsőn, és elmondta a férjének, Adamnek, hogy nem működik a telefonja. Adam megpróbálta felhívni Rachel számát a saját mobiljáról. Kicsengett, de a telefon Rachel kezében meg sem szólalt. Senki sem vette fel. Eközben Rachel bejelentkezett az e-mail-fiókjába, és észrevette, hogy valaki több fiókjának jelszavát is visszaállítja. Egy órával később Adam telefonhívást kapott.
– Add Rachelt a telefonhoz – kérte egy hang a vonal túlsó végén. – Most.
Adam nemet mondott, és megkérdezte, mi folyik itt.
„Megkúrunk titeket, megerőszakolunk titeket, és éppen tönkretesszük az életeteket” – mondta a telefonáló. „Ha tudjátok, mi a jó nektek, adjátok át a feleségeteknek a telefont.”
Adam a refusé.
„Tönkretesszük a hitelminősítéseteket” – folytatta a személy, megnevezve Rachel és Adam családtagjait, valamint azok lakcímét, amelyeket a házaspár véleménye szerint Rachel Amazon-fiókjából szereztek meg. „Mi lenne, ha bántanánk őket? Mi lenne, ha tönkretennénk a hitelminősítésüket, majd üzenetet hagynánk nekik, hogy mindez miattatok történt?
„Megkúrunk, megerőszakolunk, és éppen tönkretesszük az életedet.”
A házaspár ekkor még nem tudta, hogy éppen a legújabb áldozatává váltak azoknak a hackereknek, akik telefonszámokat térítettek el, hogy értékes Instagram-felhasználóneveket lopjanak el, majd Bitcoinért eladják őket. 2017 késő nyarának egyik éjszakáján az Ostlund házaspár két ilyen hackerrel beszélt, akik átvették az irányítást Rachel Instagram-fiókja felett, amelynek felhasználóneve @ Rainbow volt. Most azt követelték Racheltől és Adamtől, hogy mondjanak le a @Rainbow Twitter-fiókról.
A közösségi média- és játékfelhasználónevek ellopott fiókjainak felkapott feketepiacán egy rövid, egyedi felhasználónév ára 500 és 5000 amerikai dollár között mozoghat – állítják a kereskedelemben érintettek, és ezt egy népszerű piactér hirdetéseinek áttekintése is megerősíti. A piacon tevékenykedő több hacker állítása szerint például a @t Instagram-fiókot nemrég körülbelül 40 000 dollárnyi Bitcoinért adták el.
Meghackelték a telefonját vagy az Instagram-fiókját? Meséld el a történetedet.Ezt az újságírót biztonságosan elérheti Signalon a +1 917 257 1382 számon, OTR-csevegésen a [email protected] címen, vagy e-mailben a [email protected] címen.
Rachel telefonszámának feltörésével a hackerek nemcsak az Instagram-fiókját szerezték meg, hanem az Amazon-, Ebay-, Paypal-, Netflix- és Hulu-fiókjait is. Rachel egyetlen biztonsági intézkedése – beleértve a kétfaktoros hitelesítést is – sem számít már semmit, miután a hackerek átvették az irányítást a telefonszáma felett.
„Nagyon feszült éjszaka volt” – emlékezett vissza Adam. “Nem hiszem el, hogy volt képük felhívni minket.”
KÉPFORRÁS: SHUTTERSTOCK
EGY FELSZÍNRE KERÜLT FENYEGETÉS
Februárban, a T-Mobile tömeges SMS-t küldött , figyelmeztetve az ügyfeleit egy «ágazati» fenyegetésre. A társaság szerint a bűnözők egyre gyakrabban alkalmazzák a «porthoz kötött csalás» nevű technikát, amellyel az emberek telefonszámait célozzák meg és lopják el. A csalás, amelyet SIM-kártya-cserének vagy -eltérítésnek is neveznek, egyszerű, mégis rendkívül hatékony.
Először is, a bűnözők egy mobilszolgáltató technikai ügyfélszolgálati számát hívják, és úgy tesznek, mintha az áldozat lennének. Azt mondják a cég alkalmazottjának, hogy «elvesztették» SIM-kártyájukat, és kérik, hogy telefonszámukat egy új SIM-kártyára vigyék át, amely már a támadók birtokában van. Némi szociális manipulációval – például az áldozat társadalombiztosítási számának vagy lakcímének megadásával (ezek gyakran elérhetők az elmúlt években bekövetkezett számos adatszivárgásnak köszönhetően) – a bűnözők meggyőzik az alkalmazottat arról, hogy azok, akinek mondják magukat, így az alkalmazott átviszi a telefonszámot az új SIM-kártyára.
Játék vége.
“Valaki telefonszámával”, magyarázta nekem egy hacker, aki SIM-kártya-cserét hajt végre, “percek alatt hozzáférhetsz minden fiókjukhoz, és ők semmit sem tehetnek ellene.”
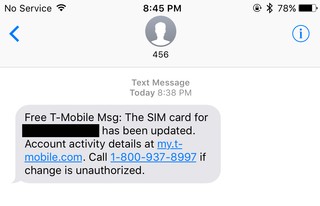
EGY KÉPERNYŐKÉP A SZÖVEGES ÜZENETRŐL, AMELYET RACHEL OSTLUND KAPOTT, AMIKOR HACKEREK ELTULAJDONÍTOTTÁK TELEFONSZÁMÁT.
Ettől a pillanattól kezdve az áldozat elveszíti a szolgáltatást, hiszen egy adott számmal egyszerre csak egyetlen SIM-kártya csatlakozhat a mobilhálózathoz. A hackerek pedig visszaállíthatják az áldozat fiókjait, és gyakran megkerülhetik a biztonsági intézkedéseket, például a kétlépcsős hitelesítést, a telefonszámot használva visszaállítási módszerként.
Egyes szolgáltatások, köztük az Instagram , megkövetelik, hogy a felhasználók a kétfaktoros beállításkor telefonszámot adjanak meg, ez a kikötés pedig váratlan módon egy újabb lehetőséget ad a hackereknek a fiókokhoz való hozzáférésre. Ha ugyanis a támadók átveszik a célpont számát, megkerülhetik a kétfaktoros védelmet, és a fiók jelszavának ismerete nélkül is beléphetnek az Instagram-fiókba. ( Olvassa el útmutatónkat arról, hogyan védheti meg telefonszámát és a hozzá kapcsolódó fiókokat a hackerek ellen .)
Eric Taylor, egykori nevén CosmoTheGod néven ismert hacker , ezt a technikát alkalmazta legismertebb akcióinak egyikénél is, amikor 2012-ben feltörte a CloudFlare vezérigazgatójának e-mail-fiókját . Taylor, aki ma a(z) Path Network biztonsági cégnél dolgozik, elmondta nekem, hogy ha valaki telefonszáma összekapcsolódik online fiókjai valamelyikével, az “sebezhetővé teszi a 13–16 éves gyerekekkel szemben, akik átveszik a fiókjait, pusztán azzal, hogy öt percen belül elviszik a telefonját, miután felhívták az istenverte szolgáltatóját.”
«Ez folyamatosan megtörténik», tette hozzá.
Van tippje? Biztonságosan felveheti a kapcsolatot ezzel az újságíróval a Signal alkalmazáson keresztül a +1 917 257 1382 számon, OTR chaten a [email protected] címen, vagy e-mailben a [email protected] címen.
Roel Schouwenberg, a Celsus Advisory Group intelligence- és kutatási igazgatója olyan kérdéseket vizsgált, mint a SIM-kártya-csere, a kétfaktoros hitelesítés megkerülése és a fiók-visszaállítási mechanizmusok visszaélésszerű használata. Véleménye szerint egyetlen telefonszám sem teljesen biztonságos, és a fogyasztóknak tisztában kell lenniük ezzel.
«Bármilyen típusú számot át lehet vinni», mondta nekem Schouwenberg. «Egy elszánt, erőforrásokkal rendelkező bűnöző legalább ideiglenes hozzáférést tud szerezni egy számhoz, ami gyakran elegendő ahhoz, hogy sikeresen végrehajtsa a rablást.»
Ez aggasztó, mert a mobiltelefonszámok az online identitásunk „főkulcsaivá” váltak, ahogyan ő is kifejtette egy blogbejegyzésében tavaly.
„A legtöbb rendszert nem arra tervezték, hogy ellenálljon azoknak a támadóknak, akik átveszik a telefonszámok feletti irányítást. Ez valóban nagyon komoly probléma” – írta Schouwenberg. „A telefonszámunk szinte visszavonhatatlan azonosítóvá vált. Eredetileg sosem annak szánták, ahogyan a társadalombiztosítási számokat sem tervezték személyazonosító adatnak. Ma a telefonszám jelenti a legtöbb szolgáltatás és fiók királyságának kulcsát.”
Az, hogy a hackerek mit tesznek, miután megszerezték az irányítást a telefonszámod felett, pontosan attól függ, mit keresnek.
« Je prends leur argent et je vis ma vie »
Ha ellopják a kerékpárodat, a Craigslistén érdemes megnézned, hogy valaki nem árulja-e feketepiacon. Ha az Instagram-fiókodat SIM-csere útján lopják el, az OGUSERS oldalt kell átnézned.
Első pillantásra az OGUSERS úgy néz ki, mint bármely más fórum. Van egy „spam / vicc” szekció, egy másik pedig olyan témák megvitatására, mint a zene, a szórakozás, az animék és a játékok. A legfontosabb és legaktívabb rész azonban a piactér, ahol a felhasználók játékos és közösségi média felhasználóneveket vásárolnak és adnak el, olykor több ezer dollárért.
A fórum egyik adminisztrátora szerint egy közelmúltbeli bejegyzésben valaki 20 000 dollárért adta el a @Bitcoin Instagram-fiókot. Egy június 13-án még elérhető hirdetésben egy felhasználó az @eternity Instagram-fiók eladását hirdette 1000 dollárért.
Ez csak két példa az OGUSERS-en eladásra kínált fióktípusokra. A fórumot 2017 áprilisában indították azzal a céllal, hogy az emberek «OG» felhasználónevek adásvételére szolgáló helyet kapjanak. (A fórum neve az OG szlengkifejezésből származik, amely a “gangster original” (eredeti gengszter) rövidítése.) Egy közösségi hálózaton az OG olyan felhasználónév, amelyet menőnek tartanak, talán azért, mert egyedi szóról van szó, mint például @Sex, @Eternity vagy @Rainbow. Vagy talán azért, mert nagyon rövid, például @t vagy @ty. A híresebb emberek is célpontjai voltak.
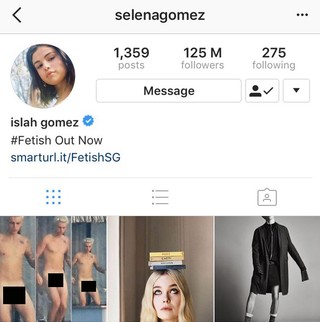
SELENA GOMEZ INSTAGRAM-FIÓKJÁNAK KÉPERNYŐKÉPE FELTÖRÉSE UTÁN.
Tavaly augusztusban például számítógép-hackerek eltérítették Selena Gomez Instagram-fiókját, és Justin Bieber meztelen fotóit tették közzé. A Gomez fiókjához tartozó első nevet is lecserélték «Islah»-ra, ami megegyezik azzal, amelyet akkoriban egy OGUSERS-tag használt, akinek felhasználóneve Islah volt. Az OGUSERS-en lévő hackerek szerint a Gomez-feltörés mögött állók azt állították, hogy aénekesnő-színésznő Instagram-fiókjához kapcsolt mobiltelefonszám újbóli igénylésével járták el, amelynek a közlés idején 125 millió követője volt.
«Istenem, tényleg feltörték az Instagramon legtöbb követővel rendelkező embert», kommentálta egy OGUSERS-tag a «RIP SELENA GOMEZ» elnevezésű szálban.
Gomez szóvivője e-mailben nem kívánt nyilatkozni.


