A biztonsági és információs szakértők egy új zsarolóvírust, a Lilockedot (másnevén Lilu) fedezték fel, amely már több mint 6000 szervert támadott meg, és úgy tűnik, hogy a rosszindulatú program kizárólag Linux rendszerekre készült.
Az első fertőzéseket 2019 július közepén rögzítették, azonban továbbra sem tudni pontosan, hogyan jut be a Lilocked az áldozatok szervereire. Amikor a neves információbiztonsági szakértő, Michael Gillespie a zsarolóvírusról a Twitteren írt, a felhasználók elkezdték jelezni, hogy megtámadták őket, például az Exim sebezhetőségein keresztül, vagy az elavult WordPress-verziók használata miatt károsodtak.
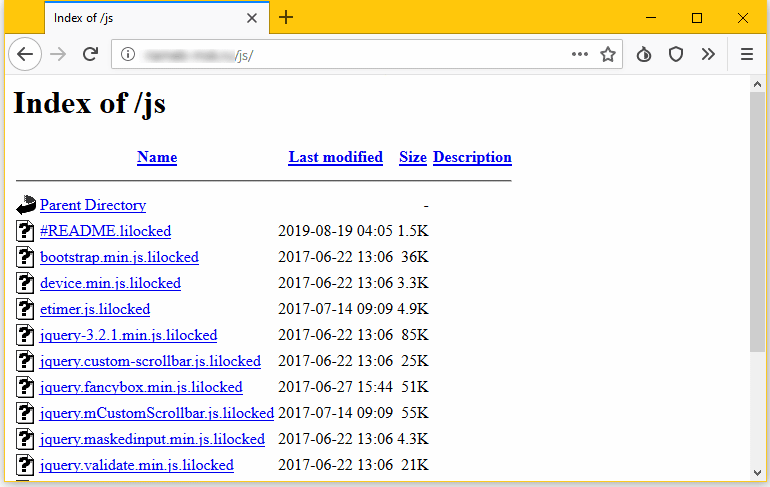
A ezzel a zsarolóvírussal érintett szervereket könnyű felismerni, mivel a bennük található fájlok többsége titkosított, és a .lilocked kiterjesztést viseli. A kutatók megjegyzik, hogy a Lilocked nem titkosítja a rendszerfájlokat, hogy a szerver továbbra is működhessen, hanem “megrongálja” a HTML, SHTML, JS, CSS, PHP, INI fájlokat és különféle képfájlokat.
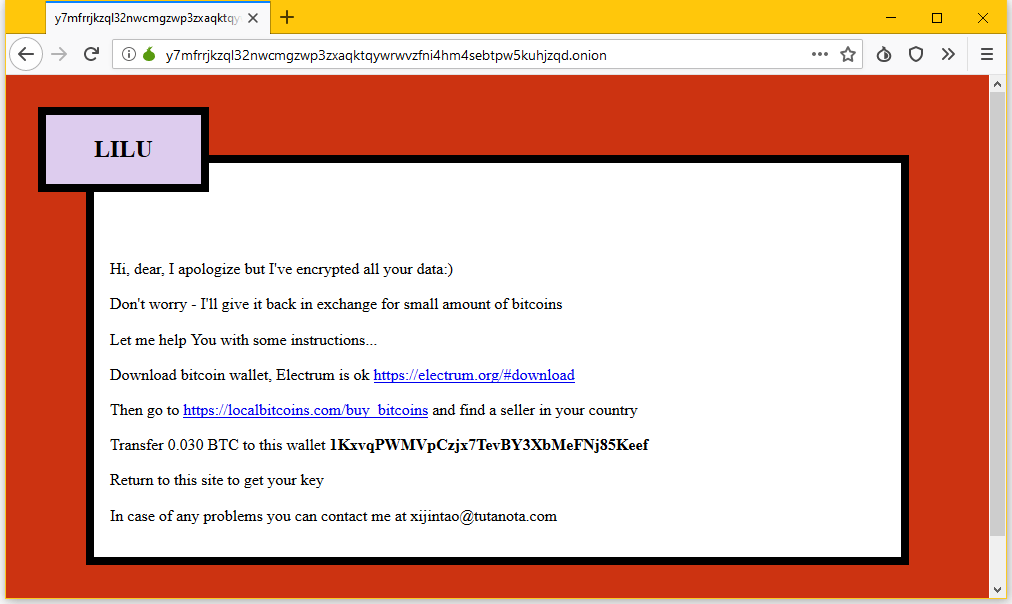
Una copia del mensaje de solicitud de rescate (llamado # README.lilocked) está disponible en cada carpeta donde el software ransomware cifra los archivos. Se invita a las víctimas a visitar el sitio en la darknet, donde deben introducir la clave de la nota con una solicitud de rescate. Ya aquí, se pide a las víctimas 0,03 bitcoin (unos 325 dólares estadounidenses al tipo de cambio actual).
Según el especialista francés en seguridad de la información conocido con el seudónimo de Benkow , el ransomware ya ha afectado a más de 6 700 servidores, muchos de los cuales están indexados por los motores de búsqueda, lo que permite detectarlos fácilmente a través de Google.

Sajnos a Lilocked áldozatainak valós száma valószínűleg jóval magasabb, mivel nagyon kevés a webszerver, és számos fertőzött rendszer nem jelenik meg a Google keresési találatai között. Továbbra sem tudni, hogyan működik a Lilocked, és hogy az érintett adatok megmenthetők-e anélkül, hogy váltságdíjat kellene fizetni a támadóknak, mivel a szakértőknek még nem sikerült felfedezniük és tanulmányozniuk a kártevő egyetlen mintáját sem.



pas crypter, chiffrer !