Seorang pakar keamanan dari Securify membahas masalah CVE-2018-17153 pada NAS Western Digital, yang belum bisa diperbaiki oleh para pengembang sejak April 2017. Kerentanan ini memungkinkan Anda melewati autentikasi dan mengambil alih My Cloud sebagai administrator perangkat.
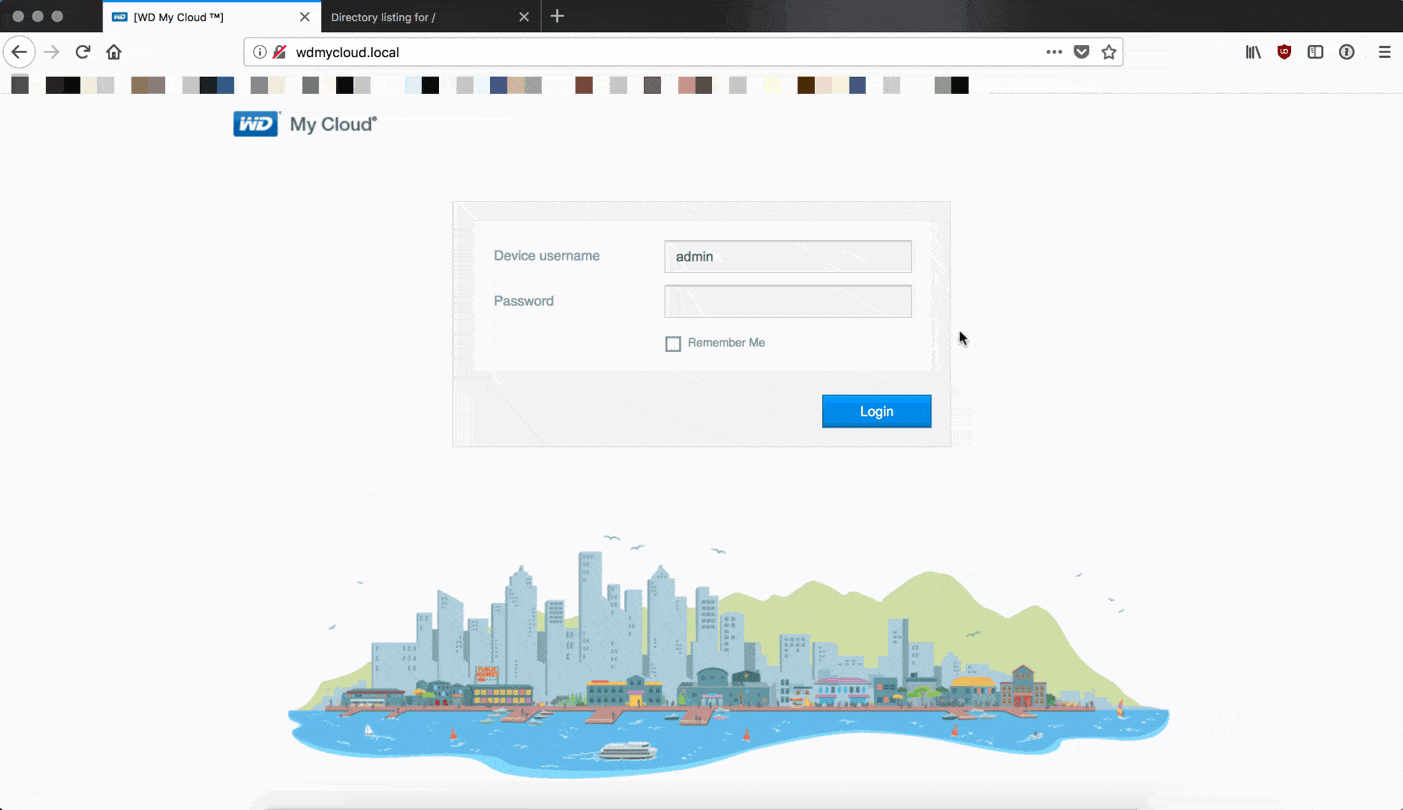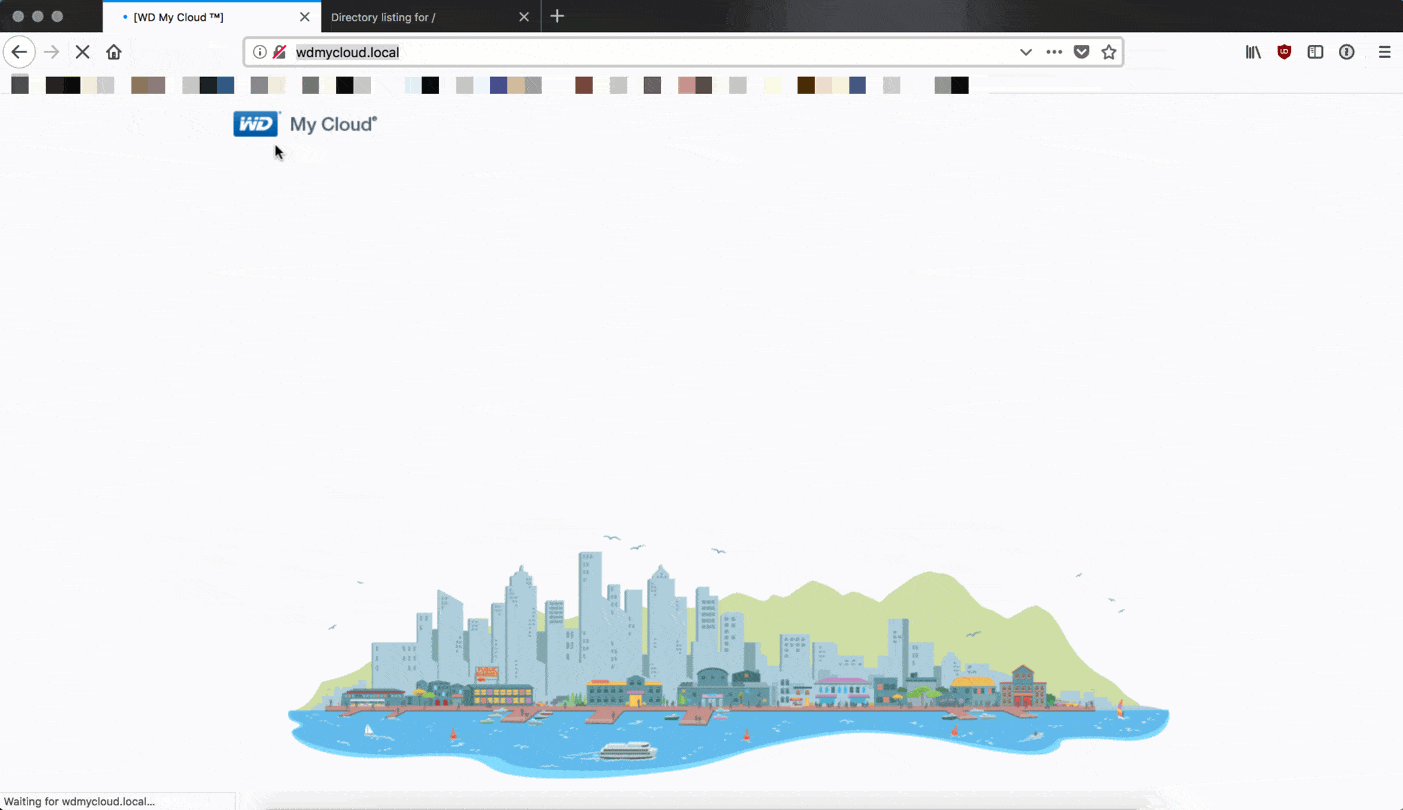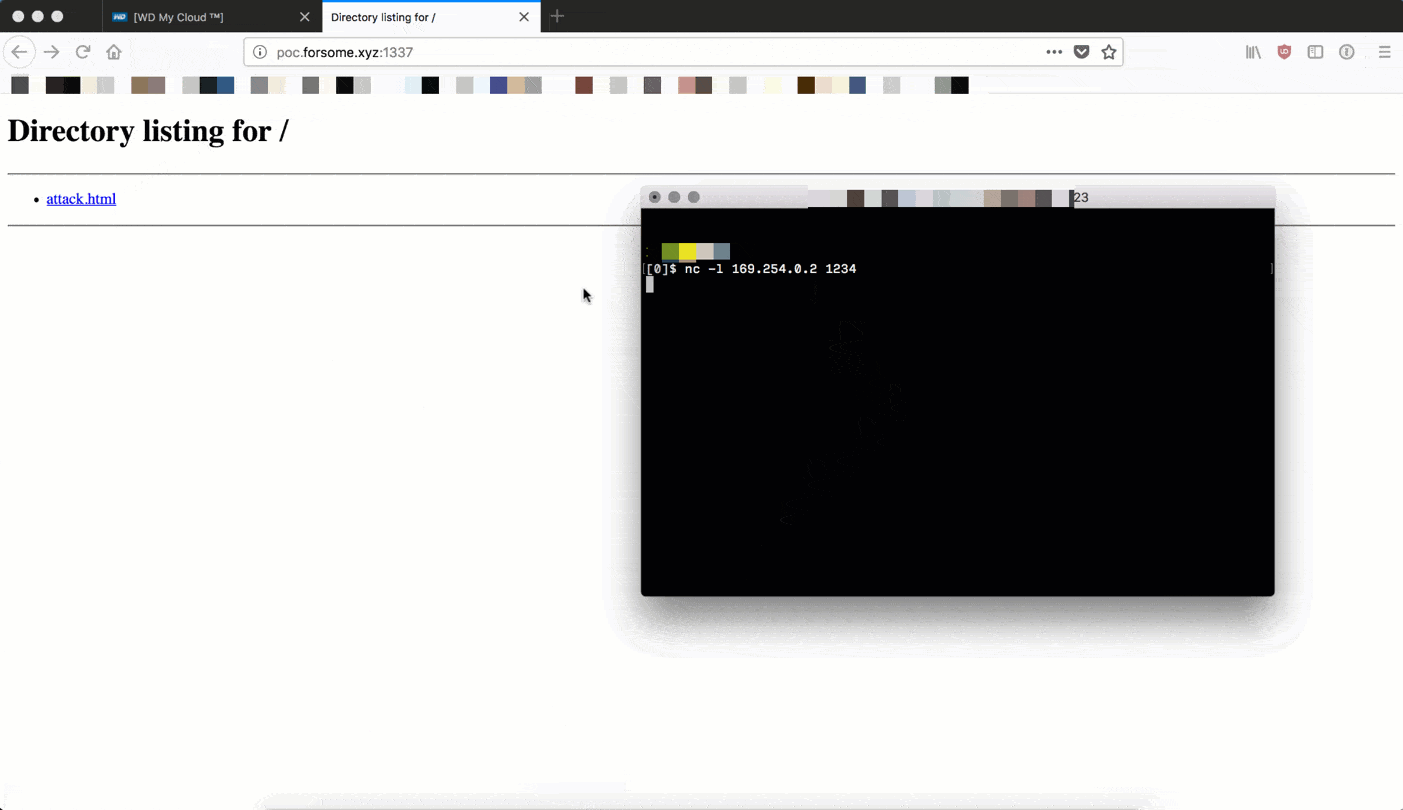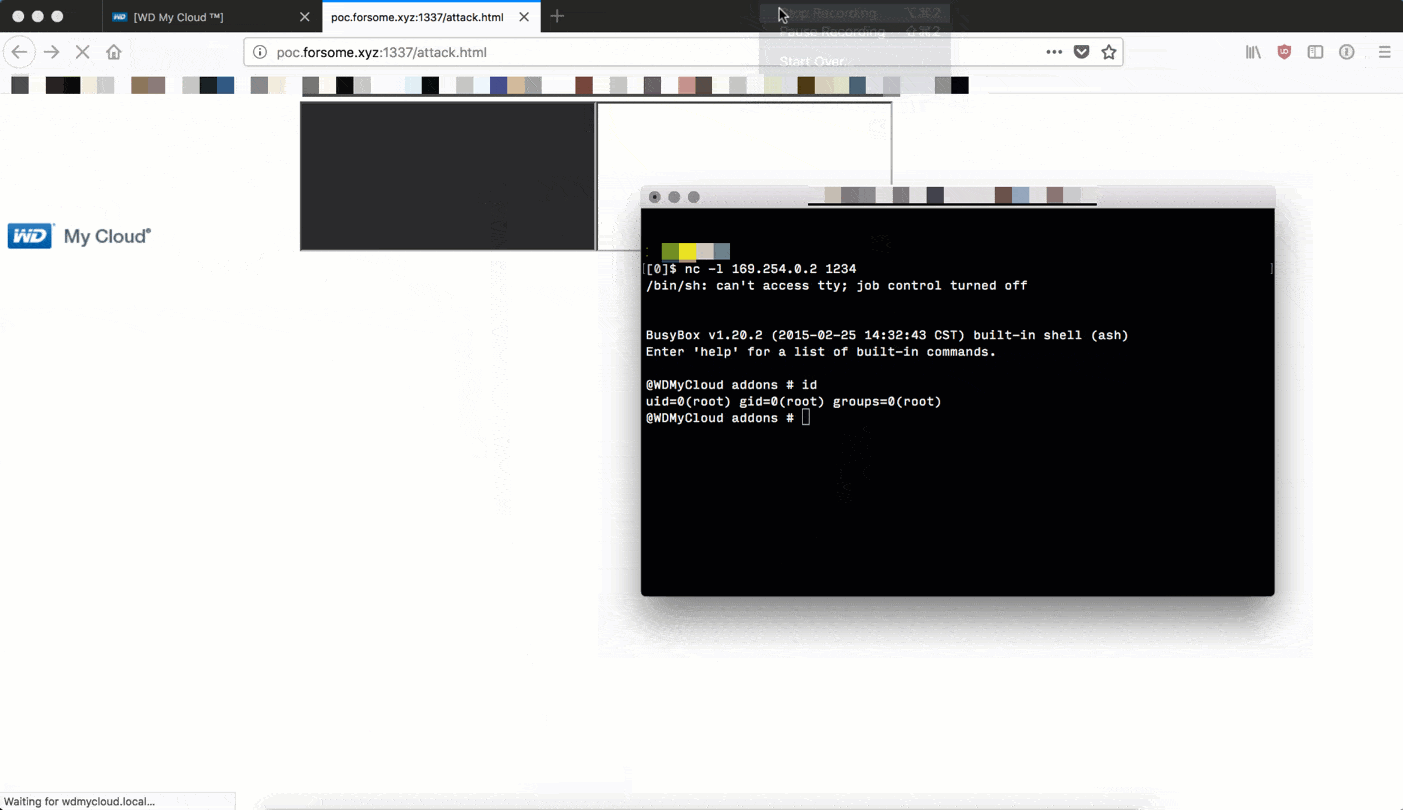
Sang pakar menulis bahwa ia menguji bug tersebut pada Western Digital My Cloud (model WDBCTL0020HWT, firmware 2.30.172), tetapi menegaskan bahwa kerentanan ini tidak terbatas pada model tersebut, karena semua produk My Cloud sebenarnya menggunakan kode rentan yang sama.
Masalah ini ditemukan melalui rekayasa balik pada berkas biner CGI. Celah ini memungkinkan penyerang melewati mekanisme autentikasi dan membuat sesi administrator yang terikat pada alamat IP-nya. Para peneliti Securify melampirkan dalam laporan mereka sebuah exploit proof-of-concept yang hanya terdiri dari beberapa baris kode. Disebutkan pula bahwa kerentanan yang sama juga ditemukan oleh para pakar Exploitee.rs, yang turut merilis exploit mereka secara terbuka.
Namun, masalah utamanya bukan pada kerentanan itu sendiri, melainkan pada fakta bahwa para peneliti telah melaporkan bug tersebut kepada perwakilan Western Digital pada April 2017, tetapi tidak menerima tanggapan apa pun dari perusahaan.
Hingga saat ini, belum ada patch untuk CVE-2018-17153. Meski demikian, setelah masalah ini diberitakan di media, perwakilan Western Digital memastikan bahwa mereka sudah mengerjakan patch dan akan merilisnya dalam beberapa minggu ke depan.
Pembaruan:
Pengembang WD telah merilis patch untuk masalah berbahaya tersebut.
Hai, perlu diinformasikan bahwa kerentanan yang baru dilaporkan pada firmware My Cloud telah diatasi dengan hotfix yang dapat dipasang pengguna, yang tersedia di sini: https://t.co/uplC38HOdt Perbaikan ini akan disertakan dalam pembaruan over-the-air sebagai bagian dari jadwal pembaruan normal untuk produk-produk ini
— Western Digital (@westerndigital) 21 septembre 2018


