Un esperto di sicurezza di Securify ha parlato del problema CVE-2018-17153 nel NAS di Western Digital, che gli sviluppatori non sono riusciti a risolvere dall’aprile 2017. La vulnerabilità consente di aggirare l’autenticazione e di prendere il controllo del My Cloud come amministratore del dispositivo.
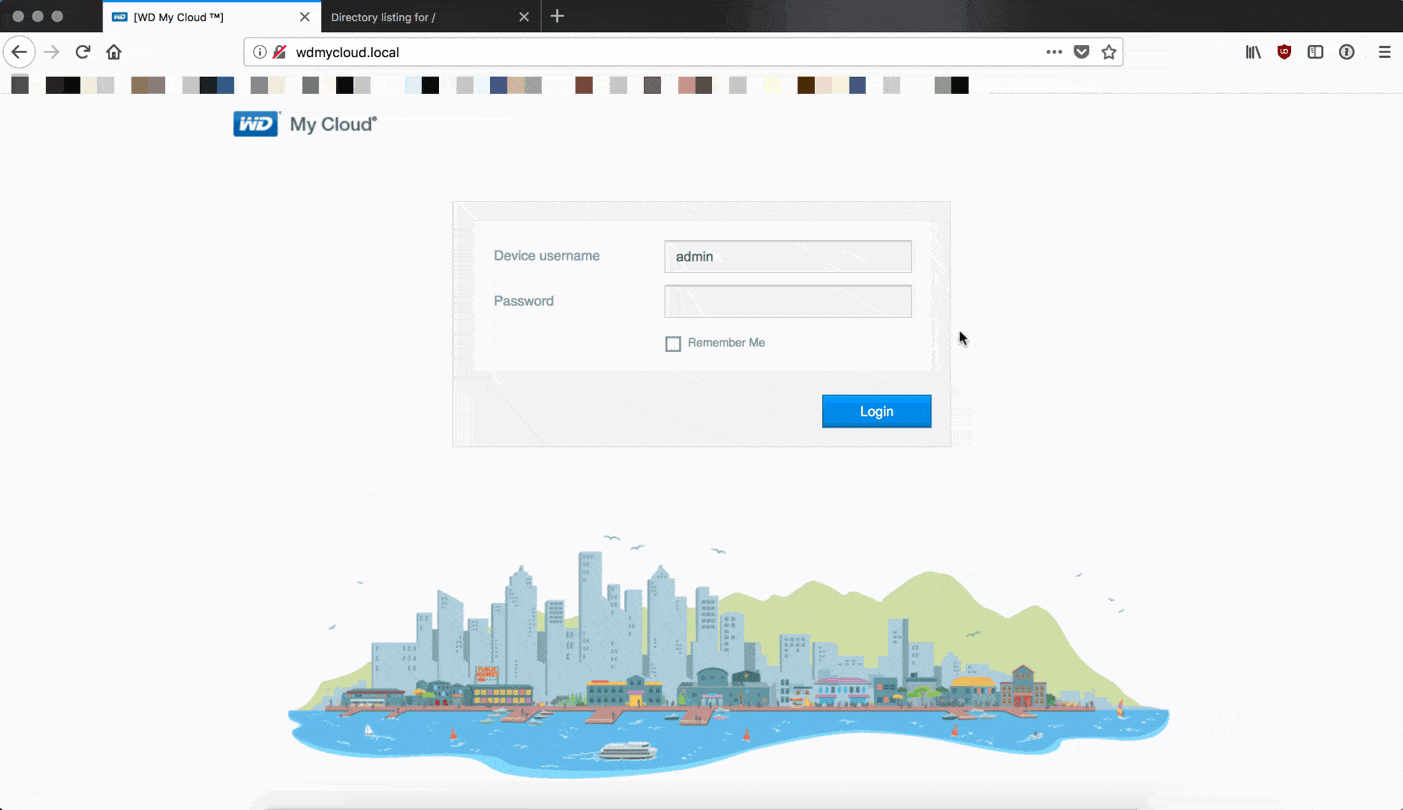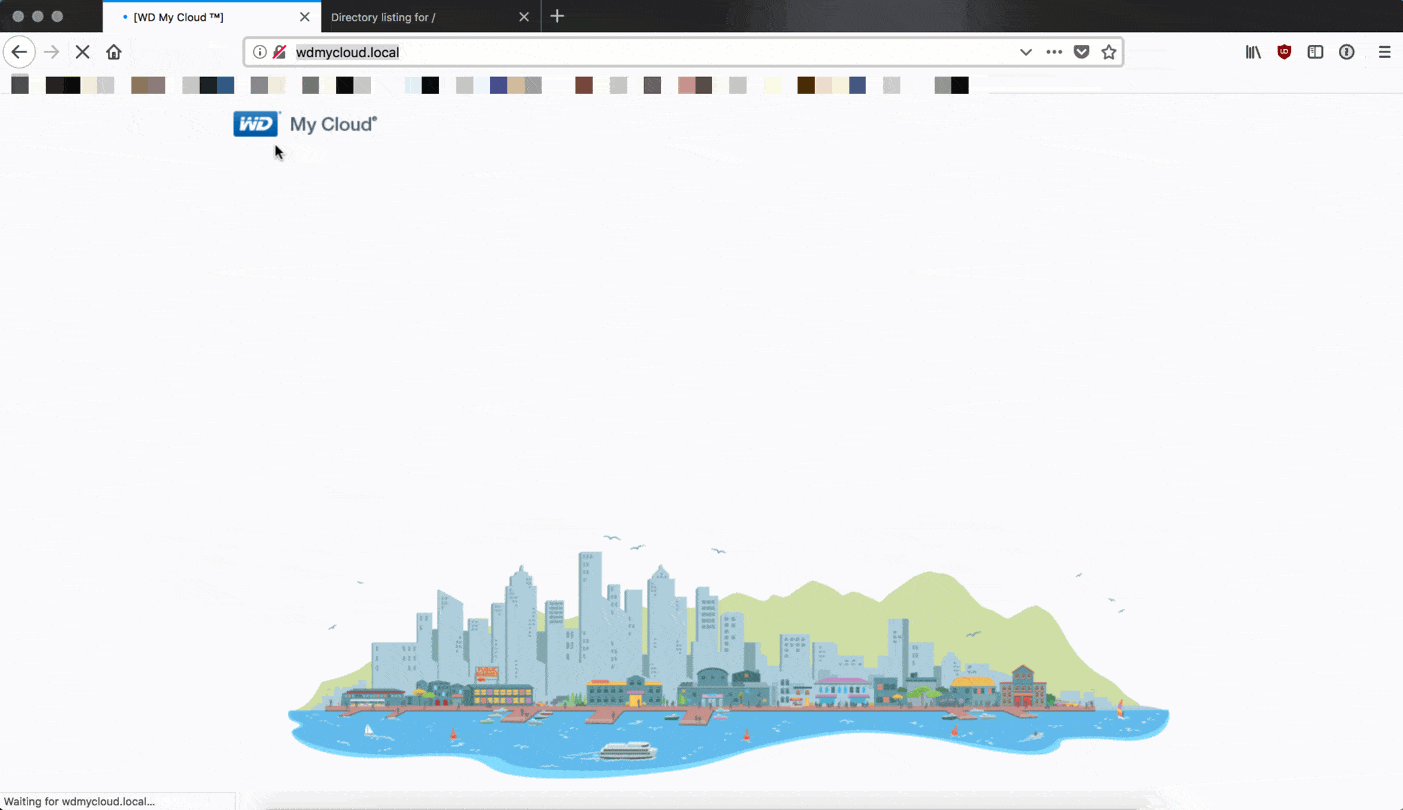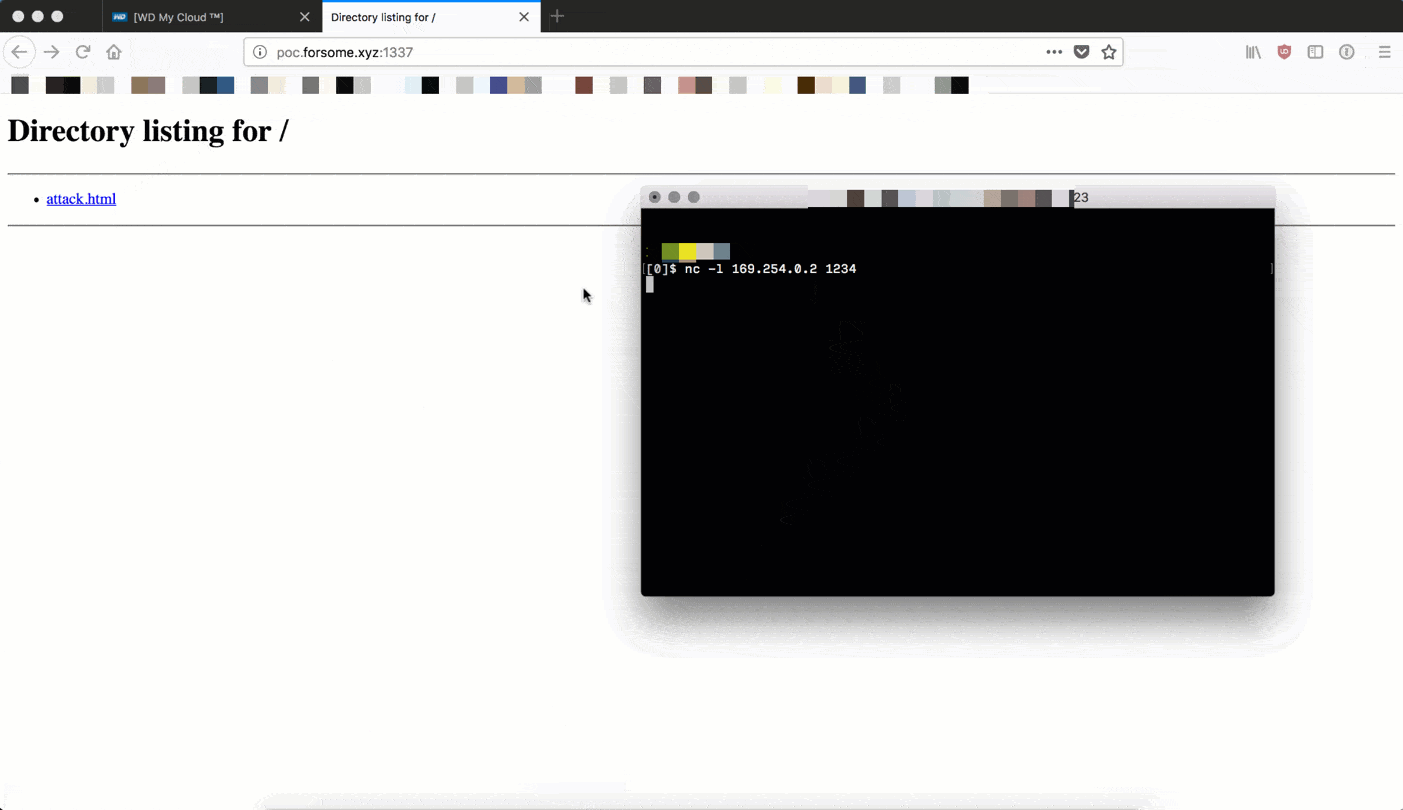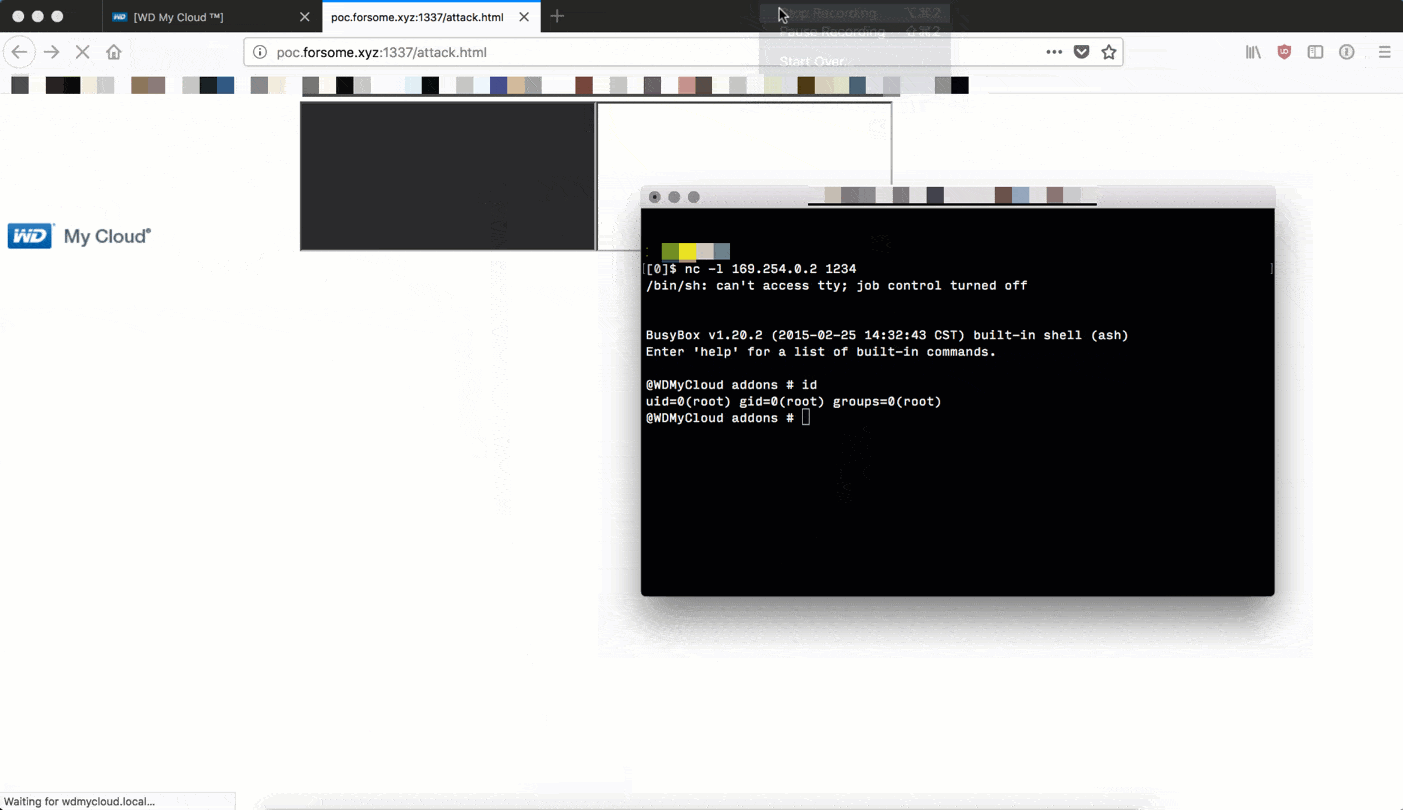
L’esperto scrive di aver testato il bug sul Western Digital My Cloud (modello WDBCTL0020HWT, firmware 2.30.172), ma sottolinea che la vulnerabilità non si limita a questo modello, poiché tutti i prodotti My Cloud utilizzano in realtà lo stesso codice vulnerabile.
Il problema è stato scoperto durante il reverse engineering dei file binari CGI. consente a un aggressore di aggirare il meccanismo di autenticazione e di creare una sessione di amministratore collegata al proprio indirizzo IP. I ricercatori di Securify hanno allegato al loro rapporto un exploit di proof of concept che occupa solo poche righe. Viene inoltre segnalato che la stessa vulnerabilità è stata scoperta dagli esperti di Exploitee.rs, che hanno anch’essi pubblicato il proprio exploit in accesso libero.
Il vero problema, tuttavia, non risiede nella vulnerabilità in sé, ma nel fatto che i ricercatori avevano segnalato un bug ai rappresentanti di Western Digital nell’aprile 2017, senza ricevere alcuna risposta dall’azienda.
Al momento non esiste ancora una patch per CVE-2018-17153, sebbene, dopo che i problemi sono stati resi pubblici dai media, i rappresentanti di Western Digital abbiano assicurato di essere già al lavoro su una correzione e che la pubblicheranno nelle prossime settimane.
Aggiornamento:
Gli sviluppatori di WD hanno pubblicato una correzione per un problema pericoloso.
Ciao, solo per informarvi che la vulnerabilità recentemente segnalata nel firmware del My Cloud è stata risolta con un hotfix installabile dall’utente, disponibile qui: https://t.co/uplC38HOdt Sarà incluso in un aggiornamento over-the-air nell’ambito del normale calendario di aggiornamenti per questi prodotti
— Western Digital (@westerndigital) 21 settembre 2018


