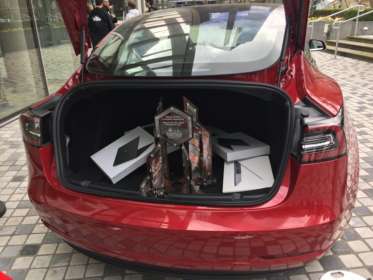
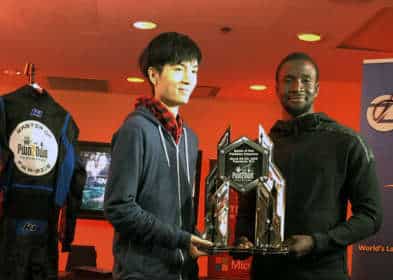
La semana scorsa in Canada, alla conferenza CanSecWest, si è svolta la consueta competizione Pwn2Own 2019, organizzata da Trend Micro Zero Day Initiative (ZDI). Il montepremi dell’evento quest’anno superava il milione di dollari. Ma i concorrenti non hanno portato a casa solo denaro: ad esempio, un team è riuscito a violare la Tesla Model 3 e a tenersela per sé.
Durante il primo giorno della competizione, Apple Safari, Oracle VirtualBox e VMware Workstation sono stati violati, fruttando ai ricercatori 240.000 USD. Il team Fluoroacetate ha ottenuto i risultati migliori, in particolare Amat Cama e Richard Zhu, che è diventato il concorrente più prolifico dell’anno scorso e si è aggiudicato il titolo di Master of Pwn.
Il team Fluoroacetate ha dimostrato exploit funzionanti per Safari (un overflow totale e un heap che porta a un’evasione dalla Sandbox), Oracle VirtualBox (escalation dei privilegi ed esecuzione di codice arbitrario) e VMware Workstation (una fuga dalla macchina virtuale e l’esecuzione nel sistema operativo host). Tutto ciò ha fruttato alla squadra rispettivamente 55.000 $, 35.000 $ e 70.000 $. Così, al termine del primo giorno di gara, Fluoroacetate aveva già accumulato 160.000 $.
Sempre il primo giorno, l’esploratore anhdaden di STAR Labs (35.000 $) ha presentato il suo exploit per Oracle VirtualBox (phoenhex & qwerty) e ha dimostrato il controllo totale del sistema sfruttando le vulnerabilità di Apple Safari (45.000 $).
Durante il secondo giorno di Pwn2Own, gli esperti di sicurezza hanno smantellato i browser Mozilla Firefox e Microsoft Edge. Anche in questo caso, il risultato migliore è stato ottenuto dai ragazzi di Fluoroacetate. In primo luogo, hanno presentato un exploit per Firefox che sfrutta il bug JIT (Just-in-Time) e il problema di scrittura oltre i limiti della memoria allocata nel kernel di Windows. Di conseguenza, è stata dimostrata l’esecuzione di codice a livello di sistema e, per ottenerla, bastava che un utente di Firefox visitasse il sito web malevolo dei ricercatori. Il colpo ha fruttato al team 50.000 $.
Il compromesso completo di Edge, che includeva un’evasione dalla macchina virtuale, una race condition critica nel kernel e un bug di type confusion nel browser stesso. La combinazione di queste vulnerabilità ha permesso agli specialisti di far eseguire al browser, in esecuzione sulla macchina virtuale, codice arbitrario sul sistema operativo host. Questo exploit ha aggiunto 130.000 dollari al salvadanaio di Fluoroacetate.
Inoltre, nel secondo giorno della competizione, Niklas Baumstark ha ottenuto 40.000 USD per il bug JIT e la vulnerabilità logica in Firefox, mentre Arthur Gerkis di Exodus Intelligence ha ricevuto 50.000 USD per l’evasione dalla sandbox di Microsoft Edge.
Il terzo giorno della competizione è stato dedicato all’hacking automobilistico. Quest’anno, infatti, i partecipanti erano invitati a violare la Tesla Model 3, e due squadre hanno presentato la propria candidatura: Fluoroacetate e Team KunnaPwn. Purtroppo, la mattina del terzo giorno si è saputo che il Team KunnaPwn aveva ritirato la propria candidatura e non intendeva partecipare alla competizione. Alla fine, solo Zhu e Kama sono riusciti a violare l’auto.
Il team Fluoroacetate ha dimostrato che il sistema di infotainment delle automobili era stato compromesso. Gli esperti hanno eseguito codice JIT durante il rendering del browser, hanno avuto accesso al firmware dell’auto e sono riusciti a visualizzare un proprio messaggio tramite il sistema multimediale.
La violazione riuscita della Tesla Model 3 non solo ha fruttato alla squadra altri 35.000 dollari, ma ha anche permesso agli specialisti di tenersi l’auto hackerata (secondo le regole di Pwn2Own, tutti i dispositivi violati vanno ai ricercatori). I rappresentanti di Tesla hanno promesso di risolvere i problemi scoperti dagli esperti nei prossimi giorni.
Di conseguenza, i partecipanti a Pwn2Own hanno guadagnato quest’anno un totale di 545.000 dollari USA, di cui 375.000 sono andati al team Fluoroacetate. Zhu e Kama hanno ricevuto nuovamente il titolo di Master of Pwn, ovvero gli hacker più performanti dell’anno.