2018年12月にリリース予定のChrome 71では、ユーザーの信頼を悪用する侵入的かつ不正なさまざまな手法を用いるサイトに対して、広告のブロックがさらに強化されます。
同社は「信頼の悪用」について専用のページまで用意し、この言葉が正確に何を意味するのかを説明しています。「信頼の悪用とは、サイトの訪問者を欺こうとする行為を指します」。そのような行為に該当する基準も、次のとおり挙げられています。
- インタラクティブな要素の模倣
メッセンジャーアプリ、警告、システムダイアログ、その他の通知に似せた広告やページ要素。クリックすると、広告やランディングページが開きます。 - カスタマイズされたインタラクティブ領域
透明な背景、見えないページ要素など、通常はインタラクティブではない領域。広告や遷移先ページをクリックしたときに反応するものです。 - サイト操作による予期せぬ結果
スクロールバー、再生ボタン、次へ進む矢印、閉じるボタン、リンクなど、ページのさまざまなデザイン要素で、クリックすると広告やランディングページが開くもの。 - フィッシング
ユーザーの個人情報を盗み取る、あるいは不正な手段で開示させるように見た目が作られた広告やページ要素。 - 自動リダイレクト
ユーザーが何も操作していないのに、別のページへ転送する広告やページ要素。 - マウスポインターの模倣
動くマウスポインターを表示して、ユーザーにその要素を操作させようとする広告やページ要素。 - マルウェアや不要なソフトウェア
ユーザーのデバイスにインストールされる可能性のあるマルウェアや不要なソフトウェアを配布するために作られた広告やページ要素。 配布とは、そうしたソフトウェアの宣伝や掲載、およびそれらへのリンクの公開を指します。
これらの基準に該当するサイトは、最終的にブラックリストに掲載され、Chromeは広告の読み込みを停止します。「不正なエクスペリエンスのレポート」ページでは、サイト管理者が自分のサイトがこの検索大手に疑われているかどうかを確認できます。サイトがブラックリストに載っている場合、問題を修正するための猶予は30日間で、それを過ぎるとGoogleのブラウザは広告のブロックを開始します。
Chrome 71のこうした新機能は、根本的に新しいものとは言えません。同社は今年の初め、Chrome 64のリリースとともに、侵入的でユーザーの信頼を悪用する一部の種類のデータへの対処に着手していたからです。Googleがこれらの計画を初めて公表したのは昨年ですが、担当者は現在、当初のアプローチは妥当ではなく、緩すぎたと述べています。同社によると、当初のアプローチでは、半数以上のサイトがさまざまな不正な手口を悪用して広告のブロックを回避していました。
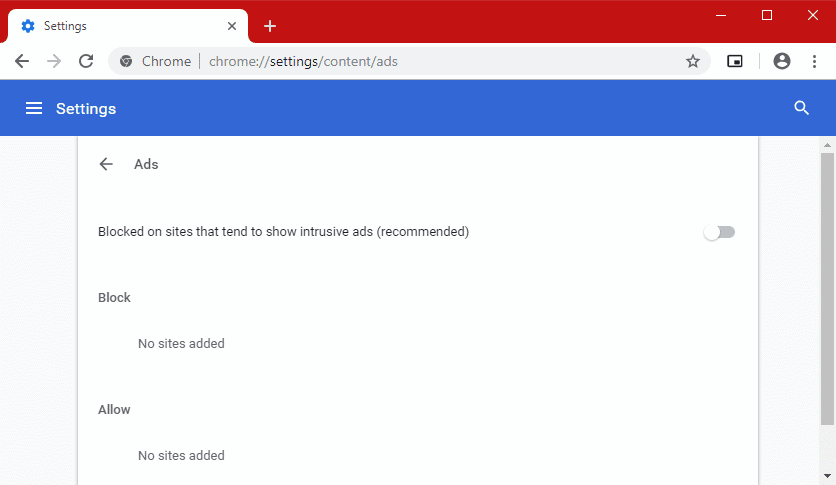
まもなくはるかに攻撃的になるChrome内蔵の広告ブロッカーは、chrome://settings/content/ads を開いて適切な設定を選択すれば無効にできます。 ただし、専門家はそうしないことを強くおすすめしています。