Google の専門家は、2018年のAndroidエコシステムにおける脅威に関するレポートを公表しました。それによると、Google Play上のマルウェアの数は増加し続け、この1年でほぼ倍増したことが明らかになりました。しかし、専門家らは特に心配する必要はないと主張しています。
問題の主な原因は、マルウェアの数が増えた理由として挙げられる「潜在的に危険なアプリケーション」であり、現在では広告ソフトウェアも含まれています。以前は、広告を悪用するこうしたアプリはカタログの規則に違反するだけだと見なされていました。しかし現在では、それ自体が立派なマルウェアと見なされ、「統計を台無しにしている」とされています。2017年にはわずか0.04%でしたが、2018年にはすでに0.2%に達していました。
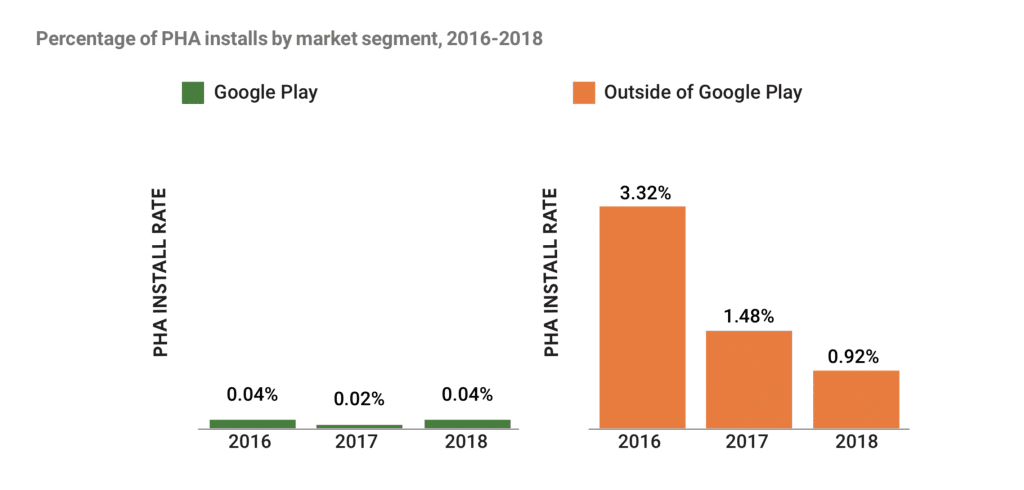
一方、収集された統計からクリック詐欺を除外すると、Google Playからの潜在的に危険なアプリのインストール数は、年間で31%減少しました。こうしたアプリの被害者は、米国、ブラジル、メキシコのユーザーであることが最も多いです。
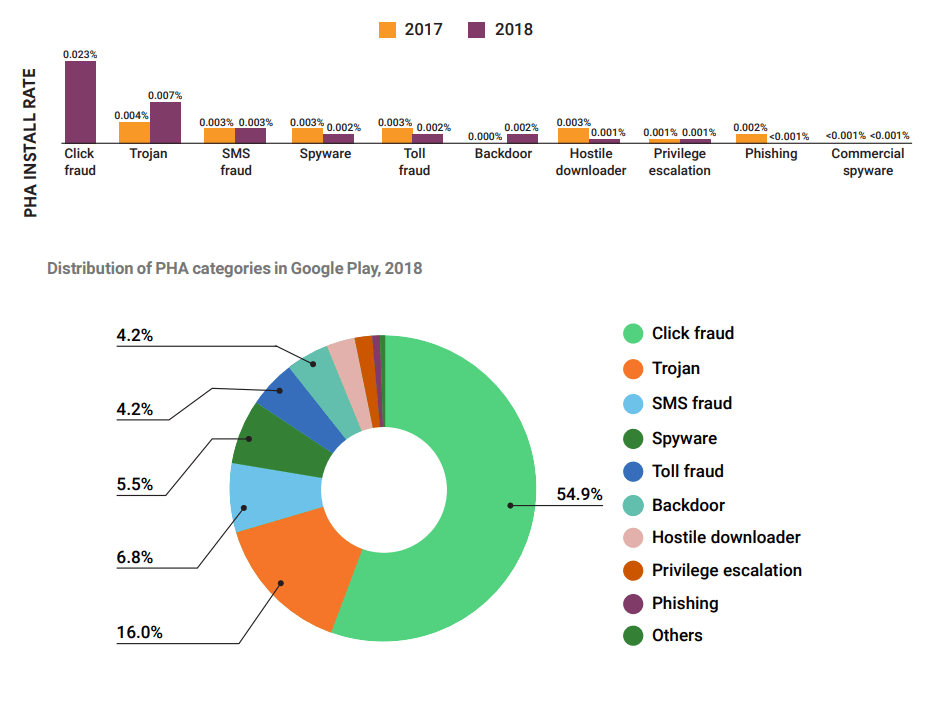
レポートによると、現在、広告ソフトウェアはGoogleの公式ディレクトリにある潜在的に危険なプログラムの全体の55%を占めています。 広告マルウェアの「分類」で2番目に多いのはトロイの木馬で、その割合は16%にすぎません。
しかし、Googleによれば、公式のGoogle Play以外の状況ははるかに深刻です。この1年間で、Play Protectはインストールされようとした潜在的に危険なアプリ16億件を阻止しましたが、そのうち73%はGoogle Play由来ではありませんでした。
Google Play以外では、現在の脅威のリストも少し異なります。バックドアを仕込んだアプリ(28%)とトロイの木馬(25%)が上位を占め、広告ソフトウェアは全マルウェア数のわずか13%にすぎません。バックドアアプリは、ロシア、ブラジル、メキシコ、ベトナムのユーザーのデバイスで最も多く検出されています。
なお、研究者らはバックドア感染を、一部のメーカーが端末にあらかじめインストールしていることが多く、さらに他のマルウェアをシステムに読み込ませる「Chamois」アプリと関連付けています。


