2019年2月末、Check Pointの専門家は、 WinRARにおける深刻な脆弱性(CVE-2018-20250)を発見し、その動作を実証しました。WinRARの約5億人のユーザーのほぼ全員が危険にさらされていました。特定された問題は、アーカイブ処理のコードに約19年前から存在していたためです。
この脆弱性は、古いサードパーティ製ライブラリUNACEV2.DLLに関係しています。特別に作成されたACEアーカイブは、展開されると、本来の展開先パスを回避して、悪意のあるファイルを任意のディレクトリに配置できることが判明しました(例:自動起動に不正なプログラムを追加する)。
この問題は、今年1月にリリースされたWinRAR 5.70 Beta 1 によって解消されました。開発者は、ACE形式のサポートを打ち切る決定を下しました。
とはいえ、2月には脆弱性を狙った最初の攻撃が専門家によって確認されました。その後、スパマーがメールに悪意のあるアーカイブを添付して攻撃を開始し、展開されるとバックドアを仕込んで被害者のマシンに感染させました。攻撃者は、わいせつな写真や技術文書から政治ニュースに至るまで、さまざまな「囮」を被害者に使用しました。
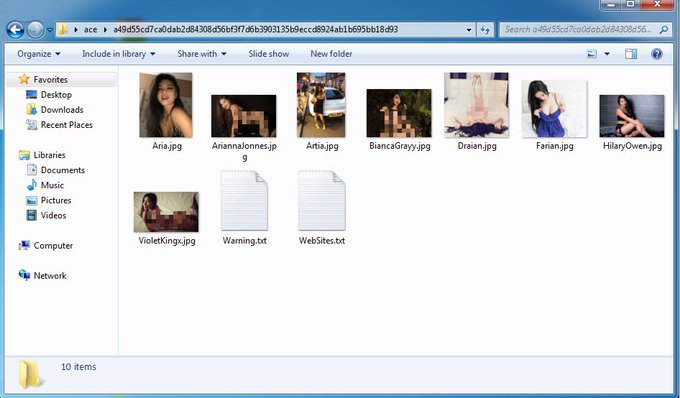
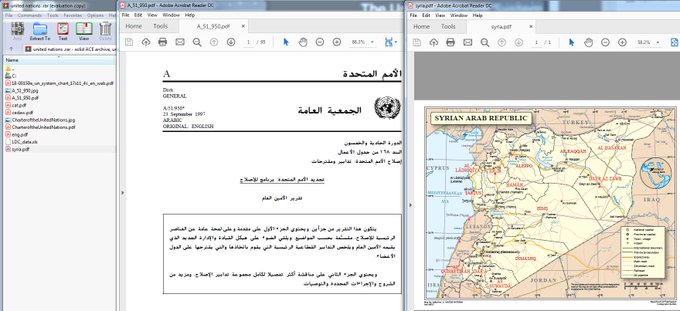
McAfeeのアナリストは、攻撃が継続しており、この脆弱性を悪用しようとする多くのハッカーグループが存在するとする報告書を公表しました。例えば、あるグループは、マルウェアをアリアナ・グランデのアルバム「Thank U, Next」の名称に偽装していました。
研究者らは、この問題を悪用する100を超える固有のエクスプロイトを確認しており、それも驚くことではないと指摘しています。WinRARは利用者が非常に多いため、侵入者にとって格好の標的です。ユーザーアカウント制御を検証したところ、ユーザーには警告メッセージが一切表示されないことが分かりました。マルウェアは、次回のシステム起動後に単純に動作を開始します。