情報セキュリティの専門家たちは、新たなランサムウェア「Lilocked」(別名Lilu)を確認しました。すでに6,000台以上のサーバーが攻撃を受けており、この不正プログラムはLinuxシステムのみを対象に設計されたようです。
最初の感染は2019年7月中旬に確認されましたが、Lilockedが被害者のサーバーにどのように侵入するのかは、いまだ正確には分かっていません。 著名な情報セキュリティ専門家のMichael GillespieがTwitter でこのランサムウェアについて投稿すると、ユーザーからは攻撃を受けた旨の報告が相次ぎました。報告によれば、Eximの脆弱性を突かれたケースや、古いバージョンのWordPressを使用していたことで被害を受けたケースがあったとのことです。
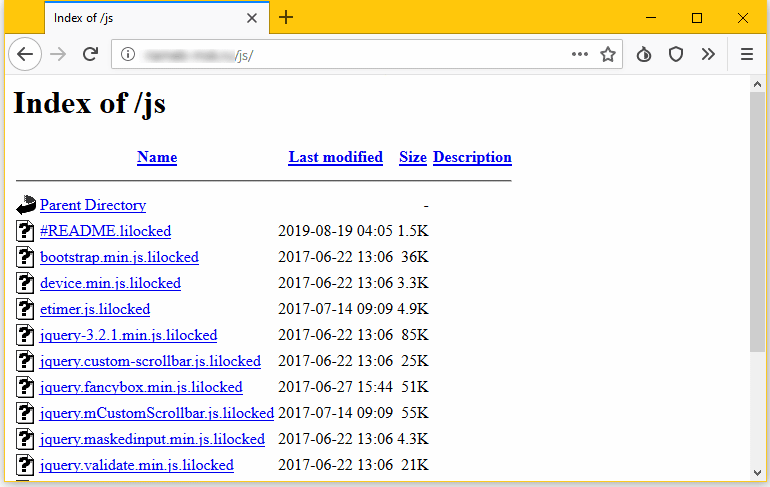
このランサムウェアに感染したサーバーは容易に見分けられます。内部のファイルの大半が暗号化され、拡張子「.lilocked」が付けられるためです。研究者によれば、Lilockedはサーバーが稼働し続けられるようシステムファイルは暗号化せず、その代わりにHTML、SHTML、JS、CSS、PHP、INIおよび各種画像ファイルを「汚染」するとのことです。
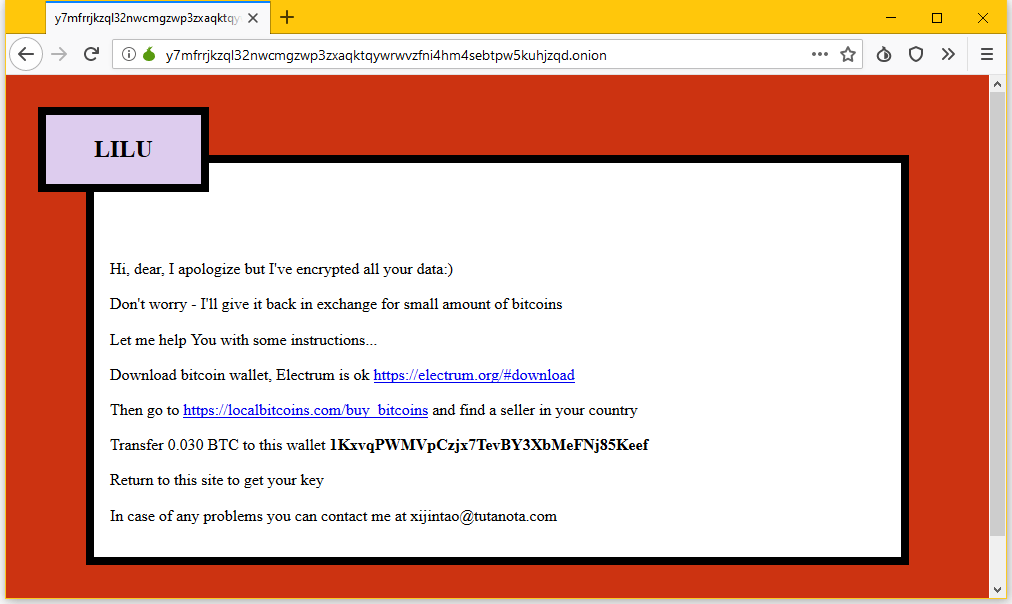
ランサムウェアがファイルを暗号化した各フォルダには、身代金要求メッセージのコピー(「# README.lilocked」という名称)が置かれます。被害者はダークネット上のサイトにアクセスするよう求められ、そこで身代金要求書に記載された鍵を入力する必要があります。ここで被害者に要求される金額は、0.03ビットコイン(現在のレートで約325米ドル)です。
フランスの情報セキュリティ専門家で「Benkow」の通称で知られる人物によれば、このランサムウェアはすでに6,700台以上のサーバーに被害をもたらしており、その多くが検索エンジンにインデックスされているため、Googleで容易に発見できるとのことです。

残念ながら、Lilockedの実際の被害者数はおそらくはるかに多いと思われます。ウェブサーバーの数は極めて少なく、感染したシステムの多くはGoogleの検索結果に表示されないためです。 専門家たちはまだLilockedのサンプルを検出して解析できていないため、Lilockedがどのように動作するのか、また攻撃者に身代金を支払うことなく関連情報をバックアップできるのかどうかは、依然として分かっていません。



pas crypter, chiffrer !