En sikkerhetsekspert fra Securify har omtalt problemet CVE-2018-17153 i Western Digitals nettverkslagringsenhet (NAS), som utviklerne ikke har klart å løse siden april 2017. Sårbarheten gjør det mulig å omgå autentiseringen og ta kontroll over My Cloud som enhetsadministrator.
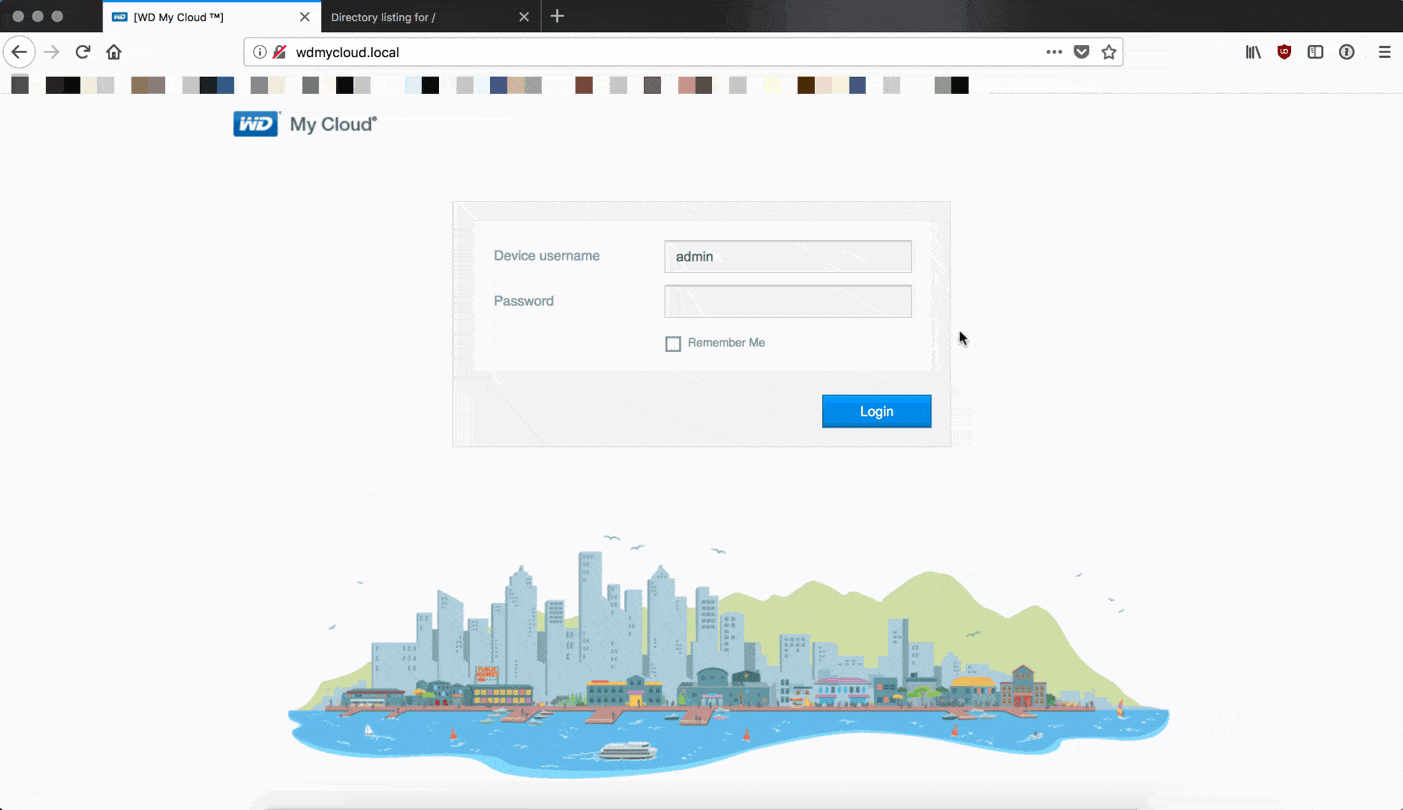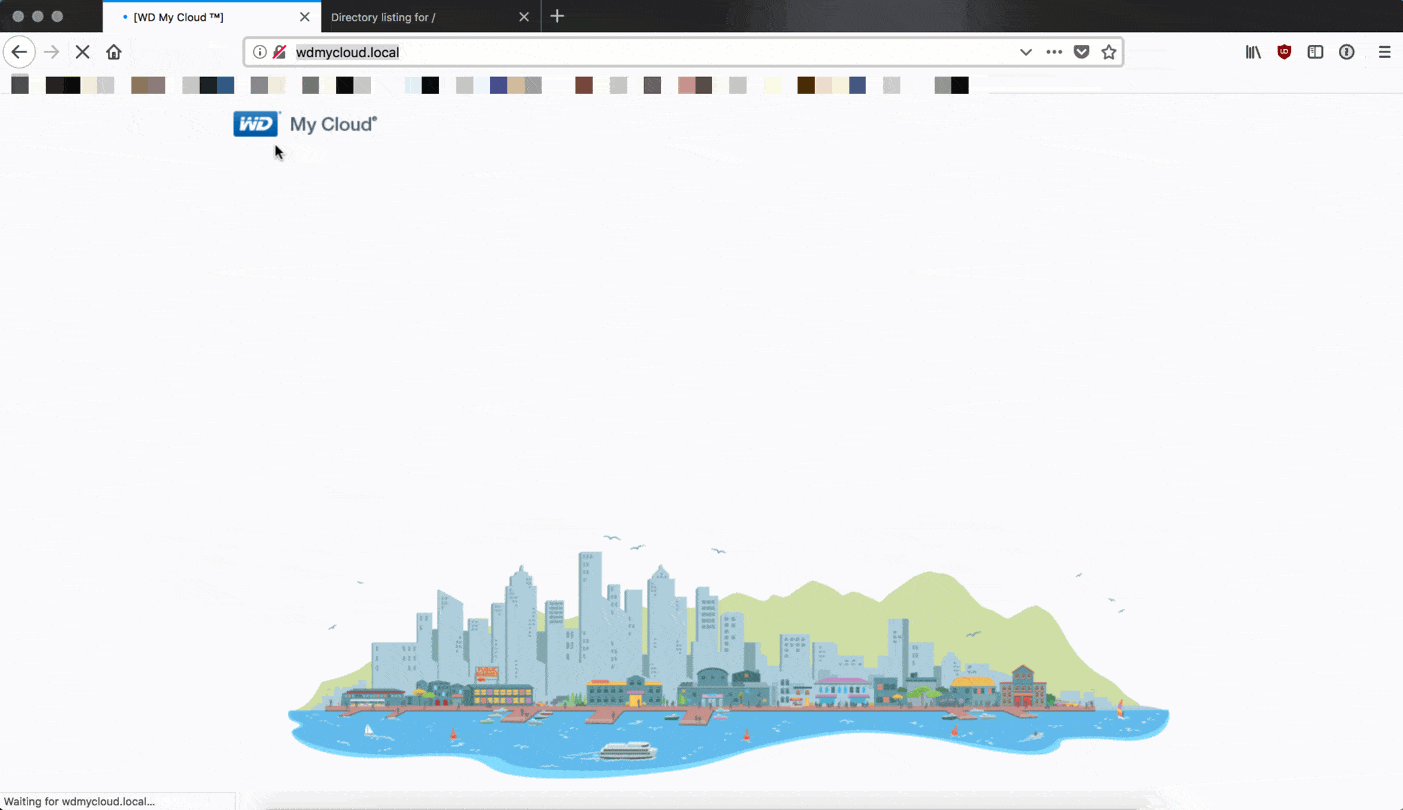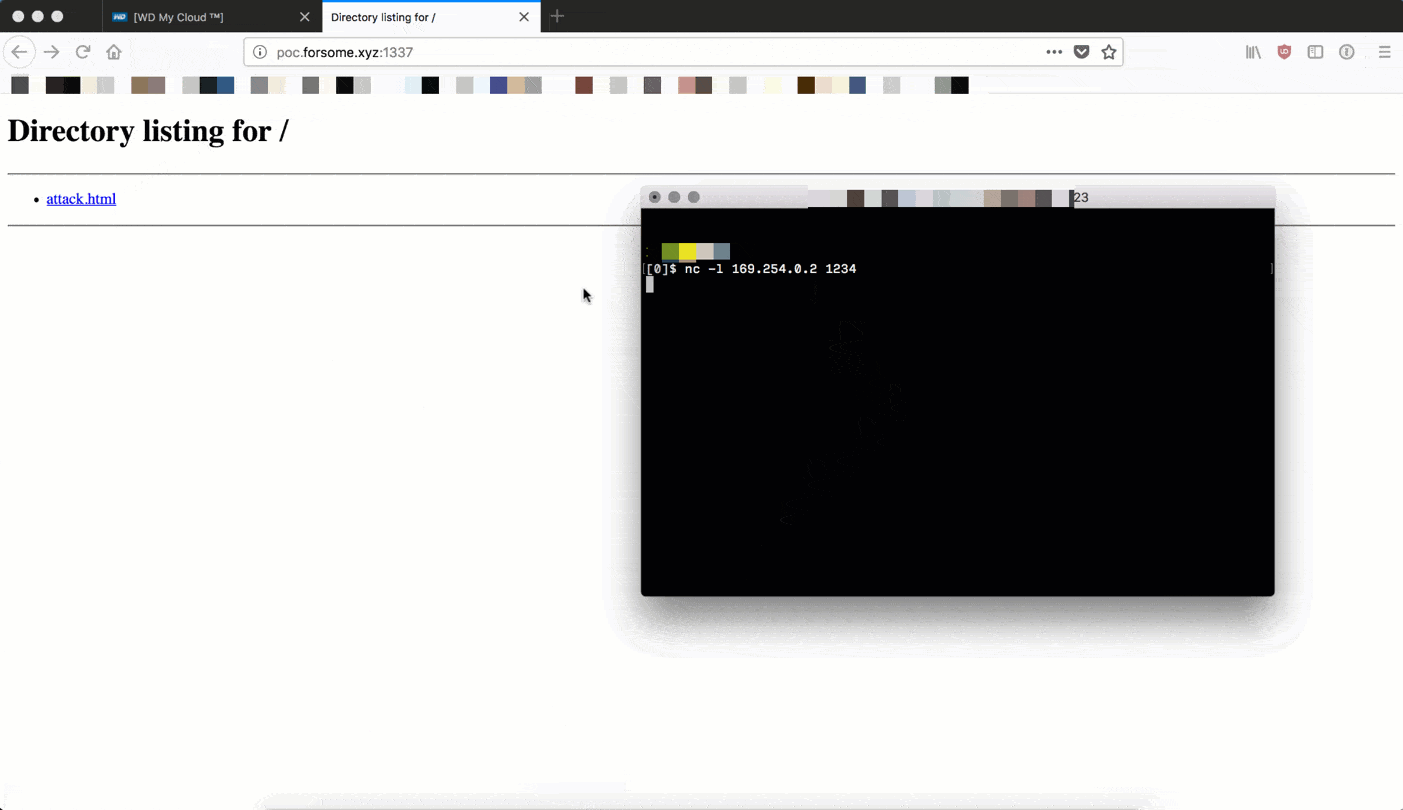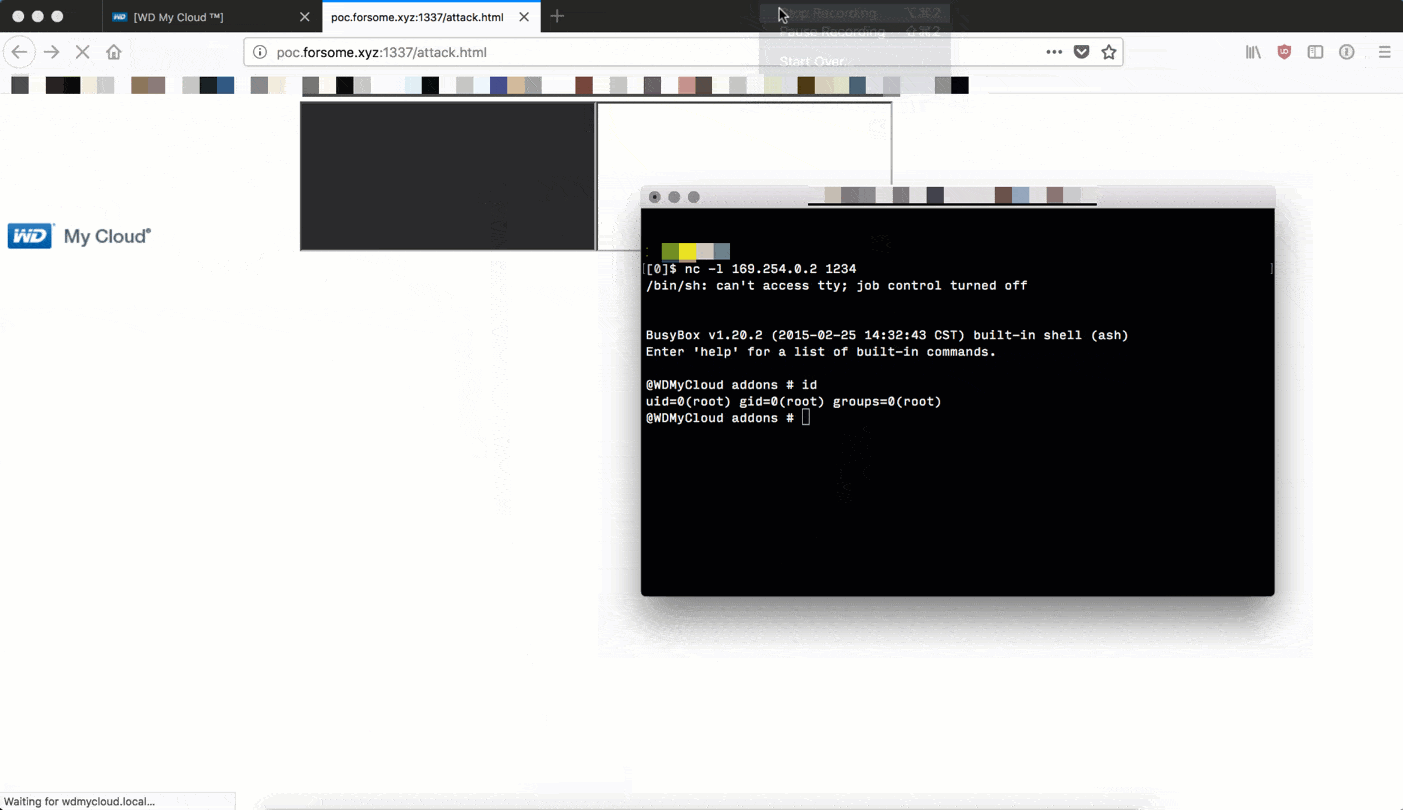
Eksperten skriver at han testet feilen på Western Digital My Cloud (modell WDBCTL0020HWT, fastware 2.30.172), men understreker at sårbarheten ikke er begrenset til denne modellen, ettersom alle My Cloud-produkter faktisk bruker den samme sårbare koden.
Problemet ble oppdaget under revers utvikling av CGI-binærfilene. Det gjør det mulig for en angriper å omgå autentiseringsmekanismen og opprette en administratorøkt knyttet til sin IP-adresse. Forskerne fra Securify har knyttet et proof-of-concept-utnyttelsesprogram til rapporten sin, som bare består av noen få linjer. Det nevnes også at den samme sårbarheten er oppdaget av ekspertene i Exploitee.rs , som også har publisert sitt utnyttelsesprogram åpent tilgjengelig.
Det største problemet ligger imidlertid ikke i selve sårbarheten, men i at forskerne meldte fra om feilen til representantene for Western Digital i april 2017, uten å få noe svar fra selskapet.
Foreløpig finnes det fortsatt ingen rettelse for CVE-2018-17153, selv om representantene for Western Digital, etter at problemene ble omtalt i mediene, har forsikret om at de allerede jobber med en rettelse og at den vil bli publisert i løpet av de neste ukene.
Oppdatering:
WD-utviklerne har publisert en rettelse for et farlig problem.
Hei, bare en kort melding: Sårbarheten i My Cloud-fastvaren som nylig ble rapportert, er adressert med en hurtigrettelse som brukeren selv kan installere, og den finnes her: https://t.co/uplC38HOdt Dette vil bli inkludert i en oppdatering over luften som en del av den vanlige oppgraderingsplanen for disse produktene
— Western Digital (@westerndigital) 21. september 2018


