Personalet ved det kanadiske universitetet St. Francis Xavier har oppdaget et massivt angrep mot nettverket ved institusjonen. Angrepet var rettet mot et skjult krypto-valutabytte, altså at det var knyttet til det som kalles kryptojacking.
Det uidentifiserte skadevarepro grammet, som rammet universitetets nettverk, utnyttet den kaprede kraften til å utvinne bitcoin. Som følge av dette ble personalet tvunget til å «sette i gang» en fullstendig tilbakestilling av universitetsnettverket for å fjerne infeksjonen, i samsvar med rådene fra informasjonssikkerhetseksperter som de ba om råd fra.
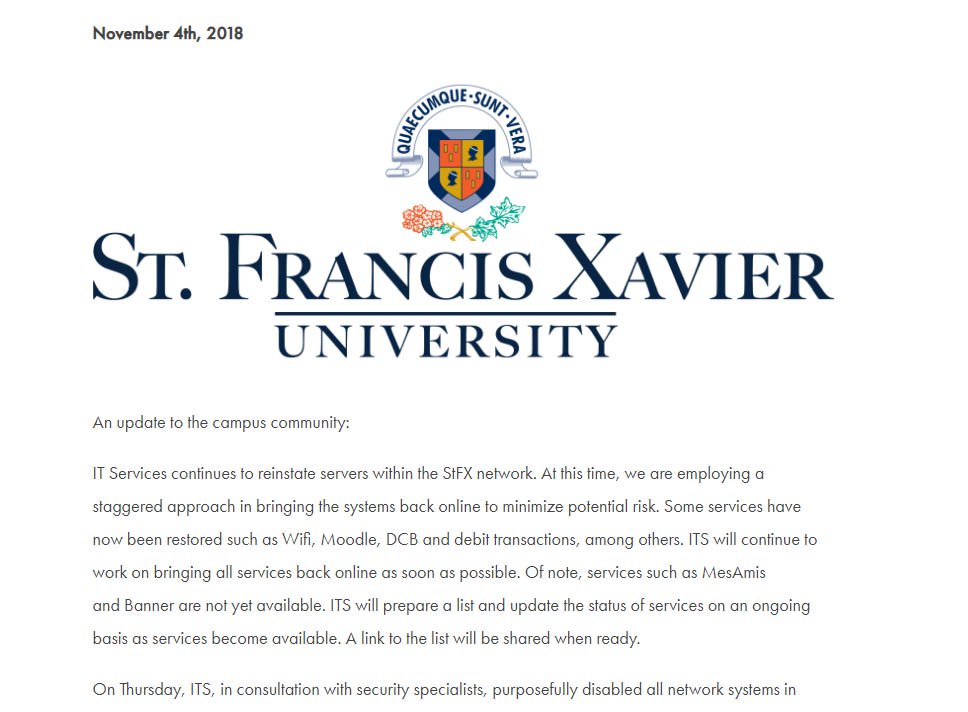
Foreløpig er Universitetet Saint-François-Xavier i ferd med å komme seg etter konsekvensene av angrepet, men institusjonens nettverksressurser har allerede begynt å komme tilbake på nett, blant annet serverne, Wi-Fi og læringsplattformen Moodle. I tillegg var systemene som fungerer med studentenes betalingskort tidligere deaktivert, og ytelsen deres er nå gjenopprettet.
Representanter for universitetene har opplyst at de undersøker hva som har skjedd, og at det så langt ikke er funnet noe bevis for at personopplysninger om studenter eller ansatte er blitt kompromittert.
Det må sies at Universitetet St. Francis Xavier ikke er det første offeret for utvinning av skadevare. For eksempel hadde Imperial College of London og til og med MIT allerede vært utsatt for lignende angrep, og i begge tilfeller forsøkte studentene selv å bruke utdanningsinstitusjonens anlegg til å utvinne kryptovaluta.


