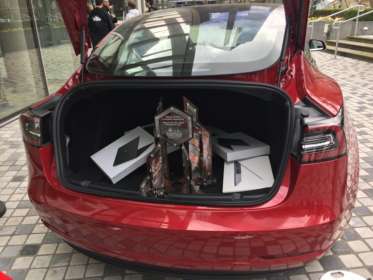
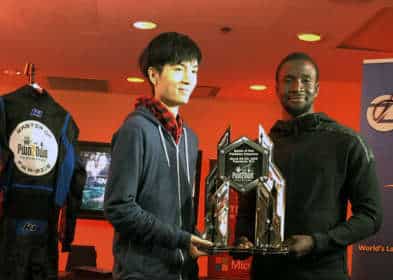
Forrige uke ble den årlige Pwn2Own 2019-konkurransen avholdt i Canada, under konferansen CanSecWest, arrangert av Trend Micro Zero Day Initiative (ZDI). Premiepotten i år var på over én million dollar. Men deltakerne vant ikke bare penger. Et av lagene klarte for eksempel å hacke en Tesla Model 3 og beholdt bilen selv.
Den første dagen av konkurransen ble Apple Safari, Oracle VirtualBox og VMware Workstation hacket, noe som ga forskerne 240 000 USD. Laget Fluoroacetate oppnådde de beste resultatene, blant andre Amat Cama og Richard Zhu, som ble fjorårets mest produktive deltaker og vant tittelen Master of Pwn.
C’est l’équipe Fluoroacétate qui a démontré des exploits fonctionnels pour Safari (un débordement total et un tas entraînant une évasion du bac à sable), Oracle VirtualBox (élévation de privilèges et exécution de code arbitraire) et VMware Workstation (une évasion de machine virtuelle et une exécution dans le système d’exploitation hôte). Tout cela a rapporté à l’équipe 55 000 $, 35 000 $ et 70 000 $, respectivement. Ainsi, après le premier jour de compétition, Fluoroacétate avait déjà 160 000 $.
Også den første dagen presenterte utforskeren anhdaden fra STAR Labs (35 000 $) sin exploit for Oracle VirtualBox (phoenhex & qwerty) og demonstrerte full kontroll over systemet ved å utnytte sårbarheter i Apple Safari (45 000 $).
Den andre dagen av Pwn2Own knakk sikkerhetseksperter nettleserne Mozilla Firefox og Microsoft Edge. Også her viste karene fra Fluoroacetate de beste resultatene. Først presenterte de en exploit for Firefox som utnytter en JIT-feil (Just-in-Time) og et problem med skriving utenfor grensene til tildelt minne i Windows-kjernen. Resultatet var at kjøring av kode på systemnivå ble demonstrert, og for å utløse problemene holdt det at brukeren gikk til forskernes ondsinnede nettsted med Firefox. Dette ga laget 50 000 $.
Den fullstendige hackingen av Edge omfattet en virtuell maskin-flukt, en kritisk race condition i kjernen og en type confusion-feil i selve nettleseren. Kombinasjonen av disse sårbarhetene gjorde at spesialistene kunne få nettleseren som kjørte i den virtuelle maskinen til å utføre vilkårlig kode på vertsoperativsystemet. Dette hacket la 130 000 dollar til Fluoroacetates sparegris.
I tillegg, den andre dagen av konkurransen, fikk Niklas Baumstark 40 000 USD for JIT-feilen og den logiske sårbarheten i Firefox, og Arthur Gerkis fra Exodus Intelligence 50 000 USD for sandkasseflukten i Microsoft Edge.
Den tredje dagen av konkurransen var viet til bilhacking. Saken er at deltakerne i år ble utfordret til å hacke en Tesla Model 3, og to lag meldte seg på: Fluoroacetate og Team KunnaPwn. Dessverre ble det kjent om morgenen den tredje dagen at Team KunnaPwn hadde trukket påmeldingen og ikke ønsket å delta i konkurransen. Til slutt var det bare Zhu og Cama som knakk bilen.
Laget Fluoroacetate demonstrerte at bilens infotainmentsystem var kompromittert. Ekspertene kjørte JIT-kode under nettleserens gjengivelse, fikk tilgang til bilens fastvare og klarte å vise sin egen melding via multimediesystemet.
Det vellykkede kompromitteringen av Tesla Model 3 ga ikke bare laget ytterligere 35 000 dollar, men lot også spesialistene beholde den hackede bilen (ifølge Pwn2Owns regler går alle hackede enheter til forskerne). Representanter for Tesla lovet å rette opp problemene ekspertene avdekket i løpet av de kommende dagene.
En conséquence, les participants à Pwn2Own ont gagné cette année un total de 545 000 dollars US, dont 375 000 sont allés à l’équipe Fluoroacétate. Zhu et Kama ont à nouveau reçu le titre de Master of Pwn, c’est-à-dire les pirates informatiques les plus performants de l’année.