Ontmoet de hackers die handelen in Instagram-gebruikersnamen en cryptovaluta’s uit een schaduwrijke, bruisende ondergrondse markt voor gestolen accounts en gebruikersnamen. Hun zwakke plek? Hun telefoonnummers.
Simkaartkaping is een weinig bekende maar groeiende dreiging. Om te leren hoe u voorkomt dat hackers uw telefoonnummer stelen, leest u onze gids over hoe u zich tegen deze aanvallen beschermt.
Het leek op elke andere warme septembernacht in de buitenwijken van Salt Lake City. Rachel Ostlund had net haar kinderen naar bed gebracht en bereidde zich voor om zelf te gaan slapen. Ze stuurde een sms naar haar zus toen haar mobiele telefoon onverwacht geen bereik meer had. Het laatste bericht dat Rachel ontving was afkomstig van T-Mobile, haar provider. De simkaart van haar telefoonnummer was, zo stond in het bericht, “bijgewerkt”.
Rachel deed wat de meeste mensen in deze situatie zouden doen: ze schakelde haar telefoon uit en weer aan. Dat hielp niet.
Ze liep de trap op en vertelde haar man Adam dat haar telefoon niet werkte. Adam probeerde Rachels nummer te bellen met zijn mobiele telefoon. Het ging over, maar de telefoon in Rachels handen ging niet aan. Niemand nam op. Ondertussen logde Rachel in op haar e-mail en zag ze dat iemand de wachtwoorden van verschillende van haar accounts aan het resetten was. Een uur later kreeg Adam een telefoontje.
“Geef Rachel even de telefoon”, vroeg een stem aan de andere kant van de lijn. “Nu.”
Adam zei nee en vroeg wat er aan de hand was.
“We neuken jullie, we verkrachten jullie en we zijn jullie leven aan het verwoesten”, zei de beller. “Als je weet wat goed voor je is, geef dan je vrouw de telefoon.”
Adam weigerde.
“We gaan jullie krediet vernietigen”, vervolgde de persoon, terwijl hij familieleden van Rachel en Adam noemde, samen met hun adressen, die het echtpaar vermoedt te hebben verkregen via Rachels Amazon-account. “Wat zou er gebeuren als we hen pijn doen? Wat als we hun krediet vernietigen en hen daarna een bericht sturen dat het jouw schuld is?
“We neuken jou, we verkrachten jou en we zijn jouw leven aan het verwoesten.”
Het echtpaar wist het nog niet, maar ze waren net het nieuwste slachtoffer geworden van hackers die telefoonnummers kaapten om waardevolle Instagram-gebruikersnamen te stelen en ze voor Bitcoin te verkopen. In de nacht van eind zomer 2017 spraken de Ostlunds met twee van die hackers, die Rachels Instagram-account hadden overgenomen, met de gebruikersnaam @Rainbow. Ze eisten nu dat Rachel en Adam afstand zouden doen van haar Twitter-account @Rainbow.
Op de populaire ondergrondse markt voor gestolen gebruikersnamen van sociale media en games kan een unieke, korte gebruikersnaam tussen 500 en 5.000 US-dollar opbrengen, volgens betrokkenen in de handel en een onderzoek naar advertenties op een populaire markt. Meerdere hackers die bij de markt betrokken zijn, beweerden dat het Instagram-account @t bijvoorbeeld onlangs voor ongeveer 40.000 $ aan Bitcoin was verkocht.
Is uw telefoon of Instagram gehackt? Vertel ons uw verhaal.U kunt deze journalist veilig contacteren via Signal op +1 917 257 1382, via OTR-chat op [email protected] of per e-mail op [email protected].
Door het telefoonnummer van Rachel te kapen, konden de hackers niet alleen haar Instagram-account overnemen, maar ook haar accounts bij Amazon, Ebay, Paypal, Netflix en Hulu. Geen van de beveiligingsmaatregelen die Rachel had genomen om sommige van deze accounts te beveiligen, waaronder tweestapsverificatie, bleef van belang zodra de hackers de controle over haar telefoonnummer hadden overgenomen.
«Het was een zeer gespannen nacht», herinnerde Adam zich. “Ik kan niet geloven dat ze het lef hadden om ons te bellen.”
BEELD: SHUTTERSTOCK
EEN SLUIPENDE DREIGING
In februari stuurde T-Mobile een massa-sms waarin klanten werden gewaarschuwd voor een «sectorbrede» dreiging. Volgens het bedrijf maken criminelen steeds vaker gebruik van een techniek die «port-out-oplichting» heet, om de telefoonnummers van mensen te viseren en te stelen. De oplichting, ook bekend als simkaartwisseling of simkaartkaping , is eenvoudig maar uiterst effectief.
Eerst bellen de criminelen het technische supportnummer van een mobiele provider en doen zich voor als hun doelwit. Ze vertellen de medewerker van het bedrijf dat ze hun simkaart «kwijt» zijn en vragen om hun telefoonnummer over te zetten of over te dragen naar een nieuwe simkaart die de hackers zelf al in bezit hebben. Met een beetje social engineering – bijvoorbeeld door het burgerservicenummer van het slachtoffer of het adres van zijn woning op te geven (wat vaak beschikbaar is dankzij een van de vele datalekken van de afgelopen jaren) – overtuigen de criminelen de medewerker ervan dat ze degene zijn die ze beweren te zijn, waarna de medewerker het telefoonnummer naar de nieuwe simkaart overzet.
Spel over.
«Met iemands telefoonnummer», legde een hacker uit die simkaartwisselingen uitvoert, «kun je binnen enkele minuten toegang krijgen tot elk account dat ze bezitten, en ze kunnen er niets aan doen.»
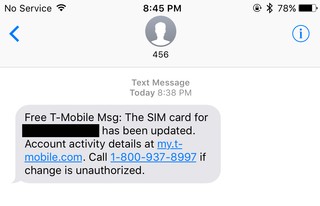
EEN SCREENSHOT VAN HET SMS-BERICHT DAT RACHEL OSTLUND ONTVING TOEN HACKERS HAAR TELEFOONNUMMER OVERNAMEN.
Vanaf dat moment verliest het slachtoffer de service, aangezien er op elk moment maar één simkaart met een bepaald nummer op het mobiele netwerk kan worden aangesloten. Hackers kunnen de accounts van het slachtoffer bovendien resetten en beveiligingsmaatregelen, zoals tweestapsverificatie, vaak omzeilen door het telefoonnummer als herstelmethode te gebruiken.
Sommige diensten, waaronder Instagram , vereisen dat gebruikers bij het instellen van tweestapsverificatie een telefoonnummer opgeven. Dat heeft het onverwachte neveneffect dat hackers een extra manier krijgen om toegang tot een account te verkrijgen. Als hackers het nummer van het doelwit overnemen, kunnen ze namelijk de tweestapsverificatie omzeilen en hun Instagram-account binnendringen, zelfs zonder het wachtwoord van het account te kennen. ( Lees onze gids over hoe u uw telefoonnummer en de daaraan gekoppelde accounts beschermt tegen hackers .)
Eric Taylor, een hacker die vroeger bekendstond als CosmoTheGod , gebruikte deze techniek bij enkele van zijn bekendste hacks, zoals toen hij in 2012 het e-mailaccount van de CEO van CloudFlare kraakte . Taylor, die nu werkt voor het beveiligingsbedrijf Path Network , vertelde me dat een telefoonnummer koppelen aan een van je online accounts je «kwetsbaar maakt voor 13- tot 16-jarigen die je accounts overnemen door simpelweg je telefoon te pakken minder dan vijf minuten nadat ze je verdomde provider hebben gebeld.»
«Dit gebeurt de hele tijd», voegde hij eraan toe.
Heeft u een tip? U kunt deze journalist veilig contacteren via Signal op +1 917 257 1382, via OTR-chat op [email protected] of per e-mail op [email protected].
Roel Schouwenberg, directeur Intelligence en Onderzoek bij Celsus Advisory Group, heeft onderzoek gedaan naar kwesties als simkaartwisseling, het omzeilen van tweestapsverificatie en het misbruik van accountherstelmechanismen. Volgens hem is geen enkel telefoonnummer volledig veilig, en consumenten moeten zich daarvan bewust zijn.
«Elk type nummer kan worden overgezet», vertelde Schouwenberg me. «Een vastberaden criminele actor met voldoende middelen kan op zijn minst tijdelijke toegang tot een nummer verkrijgen, en dat is vaak genoeg om een roofactie tot een goed einde te brengen.»
Dat is verontrustend, want mobiele telefoonnummers zijn de «hoofdsleutels» van onze hele online identiteit geworden, zoals hij legde dat uit in een blogartikel vorig jaar.
«De meeste systemen zijn niet ontworpen om het hoofd te bieden aan aanvallers die telefoonnummers overnemen. Dat is echt zeer ernstig», schreef Schouwenberg. «Ons telefoonnummer is een bijna onherroepelijke identificatie geworden. Het was nooit zo bedoeld, net zoals sofinummers nooit als referenties bedoeld waren. Een telefoonnummer biedt tegenwoordig de sleutel tot het koninkrijk voor de meeste diensten en accounts. “
Wat hackers doen zodra ze uw telefoonnummer in handen hebben, hangt precies af van wat ze zoeken.
“Ik neem hun geld en leid mijn leven”
Als uw fiets gestolen is, moet u op Craigslist controleren of iemand die op de zwarte markt te koop aanbiedt. Als uw Instagram-account is gekaapt via een simkaartswap, moet u OGUSERS controleren.
Op het eerste gezicht lijkt OGUSERS op elk ander forum. Er is een sectie “spam / grappen” en een andere om onderwerpen als muziek, entertainment, anime en games te bespreken. Maar het belangrijkste en actiefste deel is de markt waar gebruikers gebruikersnamen voor games en sociale media kopen en verkopen, soms voor duizenden dollars.
In een recent bericht werd het Instagram-account @Bitcoin verkocht voor 20.000 dollar, volgens een van de beheerders van het forum. In een lijst die op 13 juni nog online stond, kondigde een gebruiker de verkoop aan van @eternity op Instagram voor 1.000 dollar.
Dit zijn slechts twee voorbeelden van het soort accounts dat op OGUSERS te koop wordt aangeboden. Het forum werd in april 2017 gelanceerd om mensen een plek te geven om «OG»-gebruikersnamen te kopen en verkopen. (Het forum ontleent zijn naam aan de straattaalterm OG, afkorting van “original gangster”.) Een OG op een sociaal netwerk is een gebruikersnaam die als cool wordt beschouwd, misschien omdat het een uniek woord is zoals @Sex, @Eternity of @Rainbow. Of misschien omdat het een zeer korte gebruikersnaam is, zoals @t of @ty. Ook beroemdheden zijn doelwit geweest.
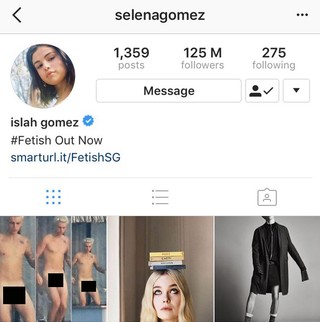
EEN SCREENSHOT VAN HET INSTAGRAM-ACCOUNT VAN SELENA GOMEZ NA DE HACK.
In augustus vorig jaar kaapten hackers bijvoorbeeld het Instagram-account van Selena Gomez en plaatsten ze naakte foto’s van Justin Bieber. De eerste naam op het account van Gomez werd ook vervangen door «Islah», hetzelfde als dat destijds gebruikt werd door iemand van OGUSERS met de gebruikersnaam Islah. Volgens hackers op OGUSERS beweerden mensen die achter de Gomez-hack zaten dat ze het hadden gedaan door het mobiele telefoonnummer over te nemen dat aan het Instagram-account van de zangeres-actrice was gekoppeld, die op het moment van de inbeslagname 125 miljoen volgers had.
«Godallemachtig, ze hebben echt de meest gevolgde persoon op Instagram gehackt», becommentarieerde een lid van OGUSERS in een draad getiteld «RIP SELENA GOMEZ».
Een woordvoerder van Gomez weigerde per e-mail commentaar te geven.


