Beveiligings- en informatiespecialisten hebben een nieuwe ransomware opgemerkt, Lilocked (alias Lilu), die al meer dan 6.000 servers heeft aangevallen. Het lijkt erop dat deze malware uitsluitend voor Linux-systemen is ontworpen.
De eerste infecties werden medio juli 2019 geregistreerd, maar het is nog steeds niet precies bekend hoe Lilocked op de servers van zijn slachtoffers terechtkomt. Toen de bekende informatiebeveiligingsspecialist Michael Gillespie op Twitter over de ransomware schreef, begonnen gebruikers te melden dat ze waren aangevallen, bijvoorbeeld via kwetsbaarheden in Exim, of dat ze schade hadden opgelopen door het gebruik van oude versies van WordPress.
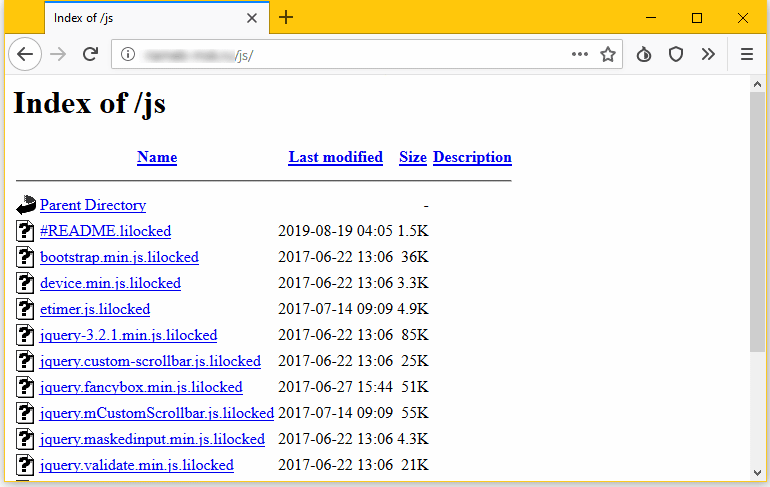
Servers die door deze ransomware zijn getroffen, zijn gemakkelijk te herkennen, omdat de meeste bestanden erop zijn versleuteld en de extensie .lilocked hebben. Onderzoekers merken op dat Lilocked systeembestanden niet versleutelt, zodat de server blijft functioneren, maar wel HTML-, SHTML-, JS-, CSS-, PHP- en INI-bestanden en diverse afbeeldingsbestanden “verpest”.
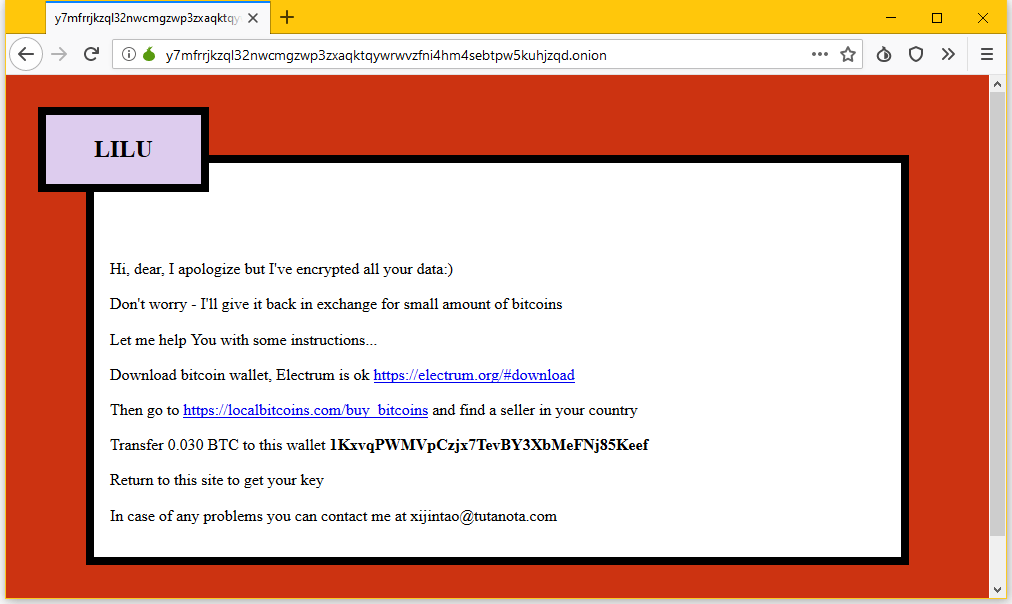
In elke map waarin de ransomware bestanden versleutelt, staat een kopie van het losgeldbericht (genaamd # README.lilocked). Slachtoffers worden verzocht een site op het darknet te bezoeken, waar ze de sleutel uit het losgeldbericht moeten invoeren. Al daar wordt van de slachtoffers 0,03 bitcoin gevraagd (ongeveer 325 Amerikaanse dollar tegen de huidige koers).
Volgens de Franse informatiebeveiligingsspecialist die bekendstaat onder het pseudoniem Benkow heeft de ransomware al meer dan 6.700 servers getroffen, waarvan er veel door zoekmachines worden geïndexeerd, waardoor ze eenvoudig via Google te vinden zijn.

Helaas ligt het werkelijke aantal slachtoffers van Lilocked waarschijnlijk veel hoger, aangezien er maar zeer weinig webservers zijn en veel geïnfecteerde systemen niet in de Google-zoekresultaten verschijnen. Het is nog steeds onbekend hoe Lilocked precies werkt en of het mogelijk is de getroffen gegevens te redden zonder losgeld aan de aanvallers te betalen, aangezien experts nog geen monster van de malware hebben kunnen opsporen en onderzoeken.



pas crypter, chiffrer !