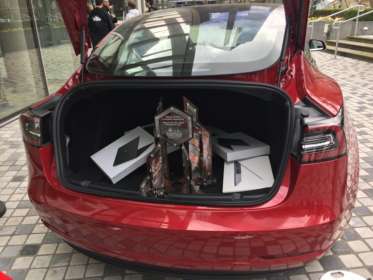
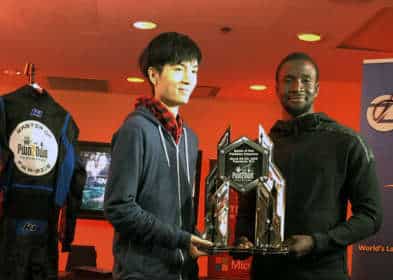
W zeszłym tygodniu w Kanadzie, podczas konferencji CanSecWest, odbył się coroczny konkurs Pwn2Own 2019, organizowany przez Trend Micro Zero Day Initiative (ZDI). Pula nagród w tym roku przekroczyła milion dolarów. Uczestnicy zdobyli jednak nie tylko pieniądze – na przykład jednemu z zespołów udało się zhakować samochód Tesla Model 3 i zatrzymać go dla siebie.
Podczas pierwszego dnia zawodów zhakowano Apple Safari, Oracle VirtualBox i VMware Workstation, co przyniosło badaczom 240 000 USD. Najlepsze wyniki osiągnął zespół Fluoroacetate, w którego skład wchodzą Amat Cama i Richard Zhu – ten ostatni był w zeszłym roku najskuteczniejszym uczestnikiem i zdobył tytuł Master of Pwn.
To właśnie zespół Fluoroacetate zaprezentował działające exploity dla Safari (przepełnienie całkowitoliczbowe i sterty prowadzące do ucieczki z piaskownicy), Oracle VirtualBox (podniesienie uprawnień i wykonanie dowolnego kodu) oraz VMware Workstation (ucieczka z maszyny wirtualnej i wykonanie kodu w systemie operacyjnym hosta). Wszystko to przyniosło zespołowi odpowiednio 55 000 $, 35 000 $ i 70 000 $. Tym samym po pierwszym dniu zawodów Fluoroacetate miał już na koncie 160 000 $.
Również pierwszego dnia explorer anhdaden z STAR Labs (35 000 $) zaprezentował swój exploit dla Oracle VirtualBox (phoenhex & qwerty) i zademonstrował pełną kontrolę nad systemem, wykorzystując luki w Apple Safari (45 000 $).
Podczas drugiego dnia Pwn2Own eksperci ds. bezpieczeństwa rozbili przeglądarki Mozilla Firefox i Microsoft Edge. Tym razem najlepszy wynik ponownie osiągnęli panowie z Fluoroacetate. Najpierw zaprezentowali exploit dla Firefoxa, wykorzystujący błąd JIT (Just-in-Time) oraz problem zapisu poza granicami przydzielonej pamięci w jądrze Windows. W rezultacie zademonstrowano wykonanie kodu na poziomie systemu, a aby uruchomić atak, wystarczyło, by użytkownik Firefoxa odwiedził złośliwą stronę badaczy. Przyniosło to zespołowi 50 000 $.
Pełne włamanie do Edge’a, obejmujące ucieczkę z maszyny wirtualnej, krytyczny wyścig w jądrze oraz błąd typu confusion w samej przeglądarce. Połączenie tych podatności pozwoliło specjalistom sprawić, by przeglądarka działająca na maszynie wirtualnej wykonywała dowolny kod w systemie operacyjnym hosta. Ten hack dołożył 130 000 dolarów do skarbonki Fluoroacetate.
Ponadto drugiego dnia konkursu Niklas Baumstark otrzymał 40 000 USD za błąd JIT i lukę logiczną w Firefoxie, a Arthur Gerkis z Exodus Intelligence 50 000 USD za ucieczkę z piaskownicy w Microsoft Edge.
Trzeci dzień konkursu został poświęcony hakowaniu samochodów. Chodzi o to, że w tym roku uczestnicy zostali zaproszeni do zhakowania Tesli Model 3, a dwie drużyny zgłosiły chęć udziału: Fluoroacetate i Team KunnaPwn. Niestety rano trzeciego dnia okazało się, że Team KunnaPwn wycofał zgłoszenie i nie chce brać udziału w konkursie. Ostatecznie tylko Zhu i Kama zdołali złamać zabezpieczenia samochodu.
Zespół Fluoroacetate wykazał, że system infotainment w samochodzie został przejęty. Eksperci uruchamiali kod JIT podczas renderowania przeglądarki, uzyskiwali dostęp do oprogramowania sprzętowego samochodu i zdołali wyświetlić własny komunikat za pośrednictwem systemu multimedialnego.
Udane przejęcie Tesli Model 3 nie tylko przyniosło zespołowi dodatkowe 35 000 dolarów, ale także pozwoliło specjalistom zachować zhakowany samochód (zgodnie z zasadami Pwn2Own wszystkie zhakowane urządzenia trafiają do badaczy). Przedstawiciele Tesli obiecali rozwiązać problemy wykryte przez ekspertów w najbliższych dniach.
W rezultacie uczestnicy Pwn2Own zarobili w tym roku łącznie 545 000 dolarów amerykańskich, z czego 375 000 trafiło do zespołu Fluoroacetate. Zhu i Kama ponownie otrzymali tytuł Master of Pwn, czyli najskuteczniejszych hakerów roku.