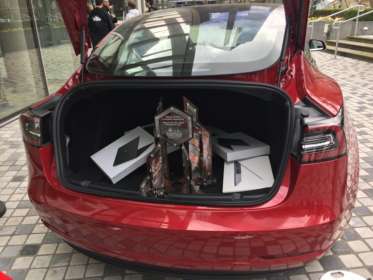
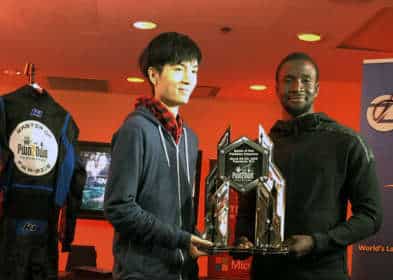
La semana passada no Canadá, na conferência CanSecWest, realizou-se o concurso anual Pwn2Own 2019, organizado pela Trend Micro Zero Day Initiative (ZDI). O fundo de recompensas do evento este ano era superior a um milhão de dólares. Mas os concorrentes não ganharam apenas dinheiro: por exemplo, uma equipa conseguiu invadir o Tesla Model 3 e ficá-lo para si própria.
Durante o primeiro dia da competição, o Apple Safari, o Oracle VirtualBox e o VMware Workstation foram invadidos, o que rendeu aos investigadores 240 000 USD. A equipa Fluoroacetate obteve os melhores resultados, nomeadamente Amat Cama e Richard Zhu, que se tornou o concorrente mais produtivo do ano passado e conquistou o título de Master of Pwn.
Foi a Fluoroacetate que demonstrou exploits funcionais para o Safari (um overflow total e um heap que resultou numa fuga do Sandbox), o Oracle VirtualBox (escalada de privilégios e execução de código arbitrário) e o VMware Workstation (uma fuga da máquina virtual e execução no sistema operativo anfitrião). Tudo isto rendeu à equipa 55 000 $, 35 000 $ e 70 000 $, respetivamente. Assim, após o primeiro dia de competição, a Fluoroacetate já tinha 160 000 $.
Também no primeiro dia, o investigador anhdaden, da STAR Labs (35 000 $), apresentou o seu exploit para o Oracle VirtualBox (phoenhex & qwerty) e demonstrou um controlo total do sistema ao explorar as vulnerabilidades do Apple Safari (45 000 $).
No segundo dia do Pwn2Own, os peritos em segurança desmantelaram os navegadores Mozilla Firefox e Microsoft Edge. Aqui, o melhor resultado voltou a ser dos rapazes da Fluoroacetate. Em primeiro lugar, apresentaram um exploit para o Firefox que utiliza o bug JIT (Just-in-Time) e o problema de escrita para além dos limites da memória alocada no kernel do Windows. Assim, foi demonstrada a execução de código ao nível do sistema e, para explorar o problema, bastava visitar o site malicioso dos investigadores através do Firefox. Isto rendeu à equipa 50 000 $.
A invasão completa do Edge, que incluiu a fuga de uma máquina virtual, uma condição de corrida crítica no kernel e um bug de confusão de tipos no próprio navegador. A combinação destas vulnerabilidades permitiu aos especialistas fazer com que o navegador, a correr na máquina virtual, executasse código arbitrário no sistema operativo anfitrião. Este ataque acrescentou 130 000 dólares ao mealheiro da Fluoroacetate.
Além disso, no segundo dia da competição, Niklas Baumstark recebeu 40 000 USD pelo bug JIT e pela vulnerabilidade lógica no Firefox, e Arthur Gerkis, da Exodus Intelligence, recebeu 50 000 USD pela fuga do sandbox do Microsoft Edge.
O terceiro dia do concurso foi dedicado à invasão de automóveis. Este ano, os participantes foram convidados a invadir o Tesla Model 3, e duas equipas candidataram-se a participar: a Fluoroacetate e a Team KunnaPwn. Infelizmente, na manhã do terceiro dia, soube-se que a Team KunnaPwn tinha retirado a sua candidatura e não queria participar na competição. Acabaram por ser apenas Zhu e Kama a quebrar o carro.
A equipa Fluoroacetate demonstrou que o sistema de infoentretenimento dos automóveis tinha sido comprometido. Os especialistas executaram código JIT durante a renderização do navegador, acederam ao firmware do carro e conseguiram exibir a sua própria mensagem através do sistema multimédia.
A invasão bem-sucedida do Tesla Model 3 não só rendeu à equipa mais 35 000 dólares, como também permitiu aos especialistas ficar com o carro invadido (de acordo com as regras do Pwn2Own, todos os dispositivos invadidos pertencem aos investigadores). Os representantes da Tesla prometeram resolver os problemas descobertos pelos especialistas nos próximos dias.
Como resultado, os participantes do Pwn2Own ganharam este ano um total de 545 000 dólares, dos quais 375 000 couberam à equipa Fluoroacetate. Zhu e Kama receberam novamente o título de Master of Pwn, ou seja, os hackers mais eficazes do ano.