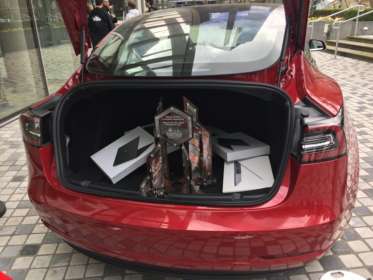
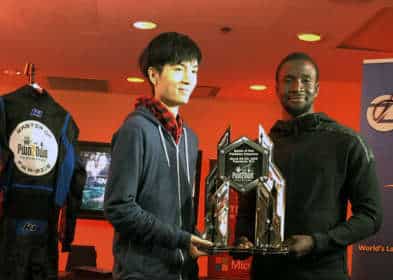
Săptămâna trecută, în Canada, la conferința CanSecWest, a avut loc concursul anual Pwn2Own 2019, organizat de Trend Micro Zero Day Initiative (ZDI). Fondul de premii al evenimentului din acest an a depășit un milion de dolari. Dar concurenții nu au câștigat doar bani: de exemplu, o echipă a reușit să spargă mașina Tesla Model 3 și să o păstreze pentru ea.
În prima zi a competiției, au fost sparte Apple Safari, Oracle VirtualBox și VMware Workstation, ceea ce le-a adus cercetătorilor 240 000 USD. Cele mai bune rezultate le-a obținut echipa Fluoroacetate, formată în special din Amat Cama și Richard Zhu, care anul trecut a devenit cel mai productiv concurent și a câștigat titlul de Master of Pwn.
Fluoroacetate a fost echipa care a demonstrat exploit-uri funcționale pentru Safari (o depășire de buffer completă și un heap care duce la evadarea din Sandbox), Oracle VirtualBox (escaladarea privilegiilor și execuție de cod arbitrar) și VMware Workstation (evadarea din mașina virtuală și execuție în sistemul de operare gazdă). Toate acestea au adus echipei 55 000 $, 35 000 $ și, respectiv, 70 000 $. Astfel, după prima zi de competiție, Fluoroacetate avea deja 160 000 $.
Tot în prima zi, cercetătorul anhdaden de la STAR Labs (35 000 $) și-a prezentat exploit-ul pentru Oracle VirtualBox (phoenhex & qwerty) și a demonstrat control total asupra sistemului prin exploatarea vulnerabilităților din Apple Safari (45 000 $).
În a doua zi de Pwn2Own, experții în securitate au spart browserele Mozilla Firefox și Microsoft Edge. Și aici, cel mai bun rezultat l-au arătat din nou cei de la Fluoroacetate. Mai întâi, au prezentat un exploit pentru Firefox care folosește un bug JIT (Just-in-Time) și o problemă de scriere în afara limitelor memoriei alocate în nucleul Windows. Drept urmare, a fost demonstrată execuția de cod la nivel de sistem, iar pentru a declanșa problemele era suficient ca victima să acceseze, cu Firefox, site-ul web malițios al cercetătorilor. Acest lucru a adus echipei 50 000 $.
Spargerea completă a Edge, care a inclus evadarea dintr-o mașină virtuală, o condiție de cursă critică în nucleu și un bug de confuzie de tipuri în browserul însuși. Combinația acestor vulnerabilități i-a ajutat pe specialiști să facă astfel încât browserul care rula în mașina virtuală să execute cod arbitrar în sistemul de operare gazdă. Acest hack a adăugat 130 000 de dolari în pușculița Fluoroacetate.
De asemenea, în a doua zi a concursului, Niklas Baumstark a primit 40 000 USD pentru bugul JIT și vulnerabilitatea logică din Firefox, iar Arthur Gerkis de la Exodus Intelligence a primit 50 000 USD pentru evadarea din sandbox în Microsoft Edge.
A treia zi a concursului a fost dedicată spargerii automobilelor. Anul acesta, participanții au fost invitați să spargă mașina Tesla Model 3, iar două echipe și-au depus candidatura: Fluoroacetate și Team KunnaPwn. Din păcate, în dimineața celei de-a treia zile s-a aflat că Team KunnaPwn și-a retras candidatura și nu mai dorea să participe la competiție. În final, doar Zhu și Cama au spart mașina.
Echipa Fluoroacetate a demonstrat că sistemul de infotainment al mașinii a fost compromis. Experții au executat cod JIT la randarea în browser, au obținut acces la firmware-ul mașinii și au reușit să afișeze propriul mesaj prin sistemul multimedia.
Compromiterea reușită a Tesla Model 3 nu doar că a adus echipei încă 35 000 de dolari, ci le-a permis specialiștilor să păstreze și mașina spartă (conform regulilor Pwn2Own, toate dispozitivele sparte revin cercetătorilor). Reprezentanții Tesla au promis că vor remedia problemele descoperite de experți în următoarele zile.
În total, participanții la Pwn2Own au câștigat anul acesta 545 000 de dolari SUA, dintre care 375 000 au revenit echipei Fluoroacetate. Zhu și Cama au primit din nou titlul de Master of Pwn, adică cei mai performanți hackeri ai anului.