Специалисты по информационной безопасности обнаружили новый шифровальщик Lilocked (также известный как Lilu), который уже атаковал более 6 000 серверов; похоже, что вредоносная программа была создана только для систем Linux.
Первые заражения были зафиксированы в середине июля 2019 года, однако до сих пор неизвестно, как именно Lilocked проникает на серверы своих жертв. Когда известный специалист по информационной безопасности Майкл Гиллеспи написал в Twitter о шифровальщике, пользователи начали сообщать, что подверглись атакам, например, через уязвимости в Exim, или что их серверы были повреждены из-за использования устаревших версий WordPress.
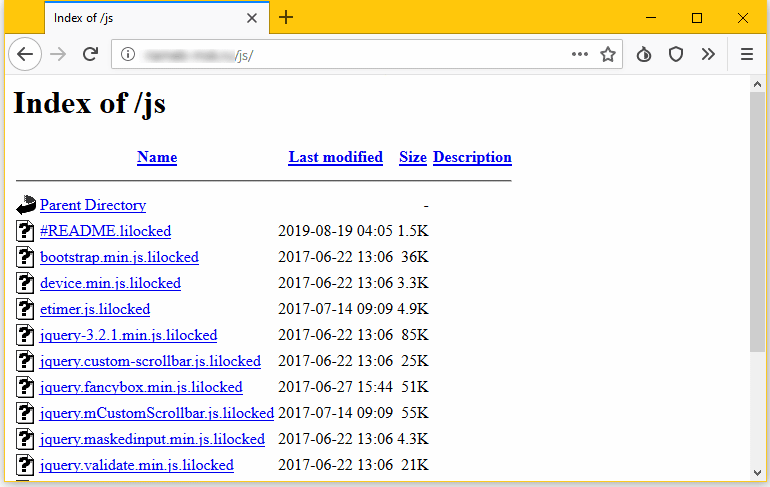
Серверы, пострадавшие от этого шифровальщика, легко обнаружить, поскольку большинство содержащихся в них файлов зашифровано и имеет расширение .lilocked. Исследователи отмечают, что Lilocked не шифрует системные файлы, чтобы сервер мог продолжать работать, но «портит» файлы HTML, SHTML, JS, CSS, PHP, INI и различные графические файлы.
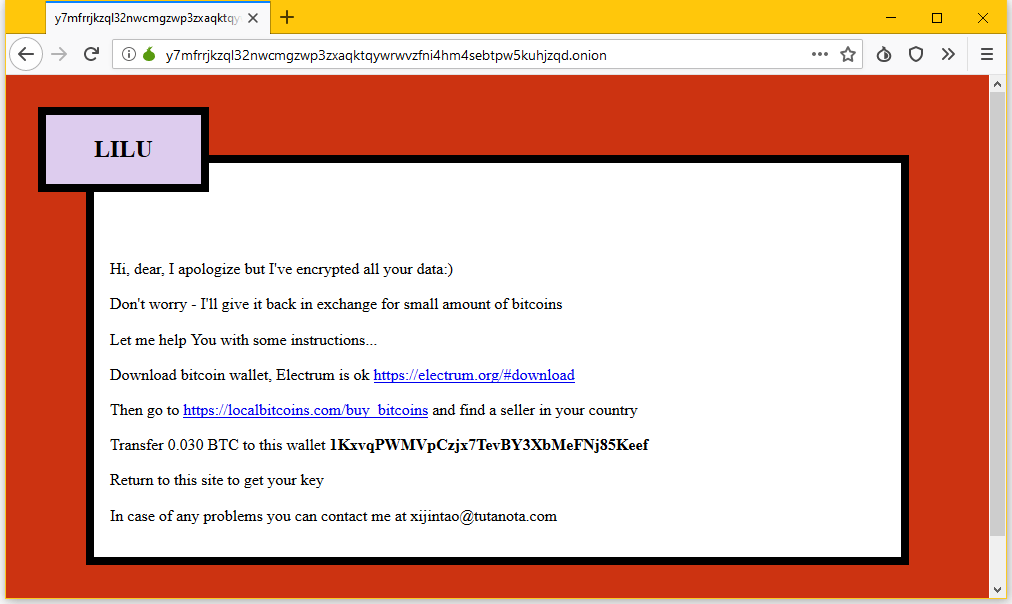
Копия сообщения с требованием выкупа (под названием # README.lilocked) размещается в каждой папке, где вредоносная программа шифрует файлы. Жертвам предлагается посетить сайт в даркнете, где необходимо ввести ключ из записки с требованием выкупа. Уже здесь у жертв запрашивают 0,03 биткойна (примерно 325 долларов США по текущему курсу).
По словам французского специалиста по информационной безопасности, известного под псевдонимом Benkow , шифровальщик уже поразил более 6 700 серверов, многие из которых проиндексированы поисковыми системами, что позволяет легко находить их через Google.

К сожалению, реальное число жертв Lilocked, скорее всего, намного выше, поскольку веб-серверов немного, а многие заражённые системы не появляются в результатах поиска Google. По-прежнему неизвестно, как работает Lilocked и можно ли восстановить затронутые данные без уплаты выкупа злоумышленникам, поскольку эксперты пока не смогли обнаружить и изучить образец вредоносной программы.



pas crypter, chiffrer !