En säkerhetsexpert från Securify har talat om problemet CVE-2018-17153 i Western Digitals nätverkslagring (NAS), som utvecklarna inte har kunnat åtgärda sedan april 2017. Sårbarheten gör det möjligt att kringgå autentiseringen och ta kontroll över My Cloud som enhetsadministratör.
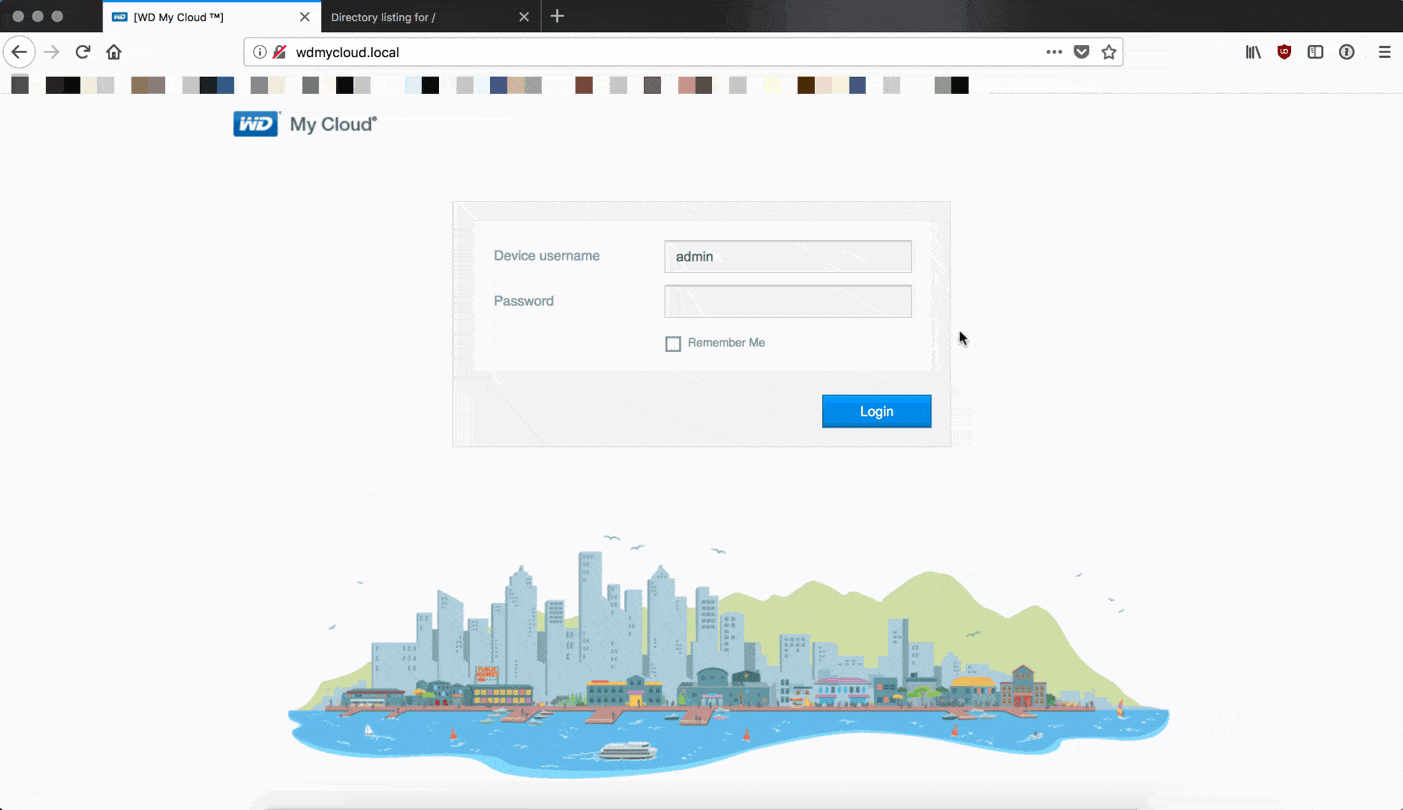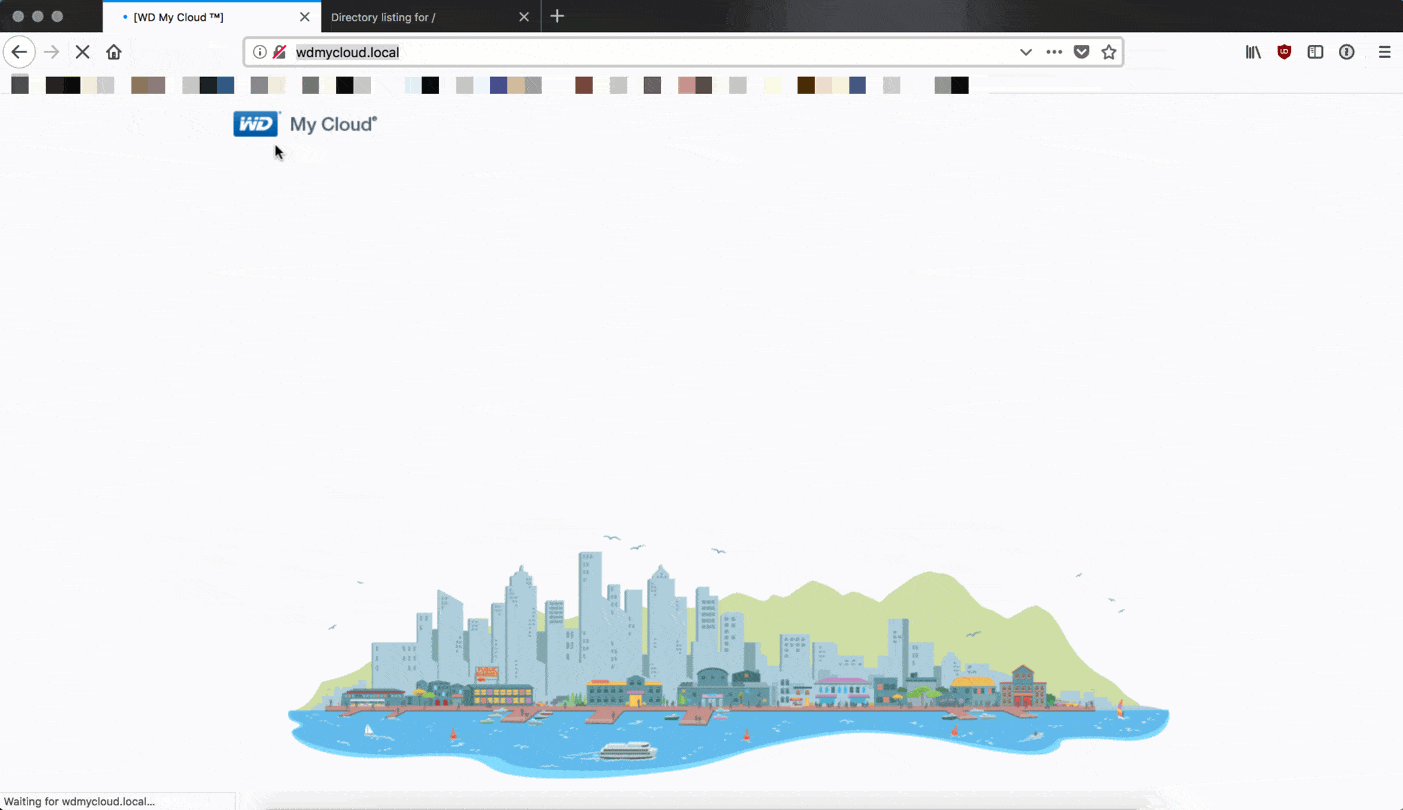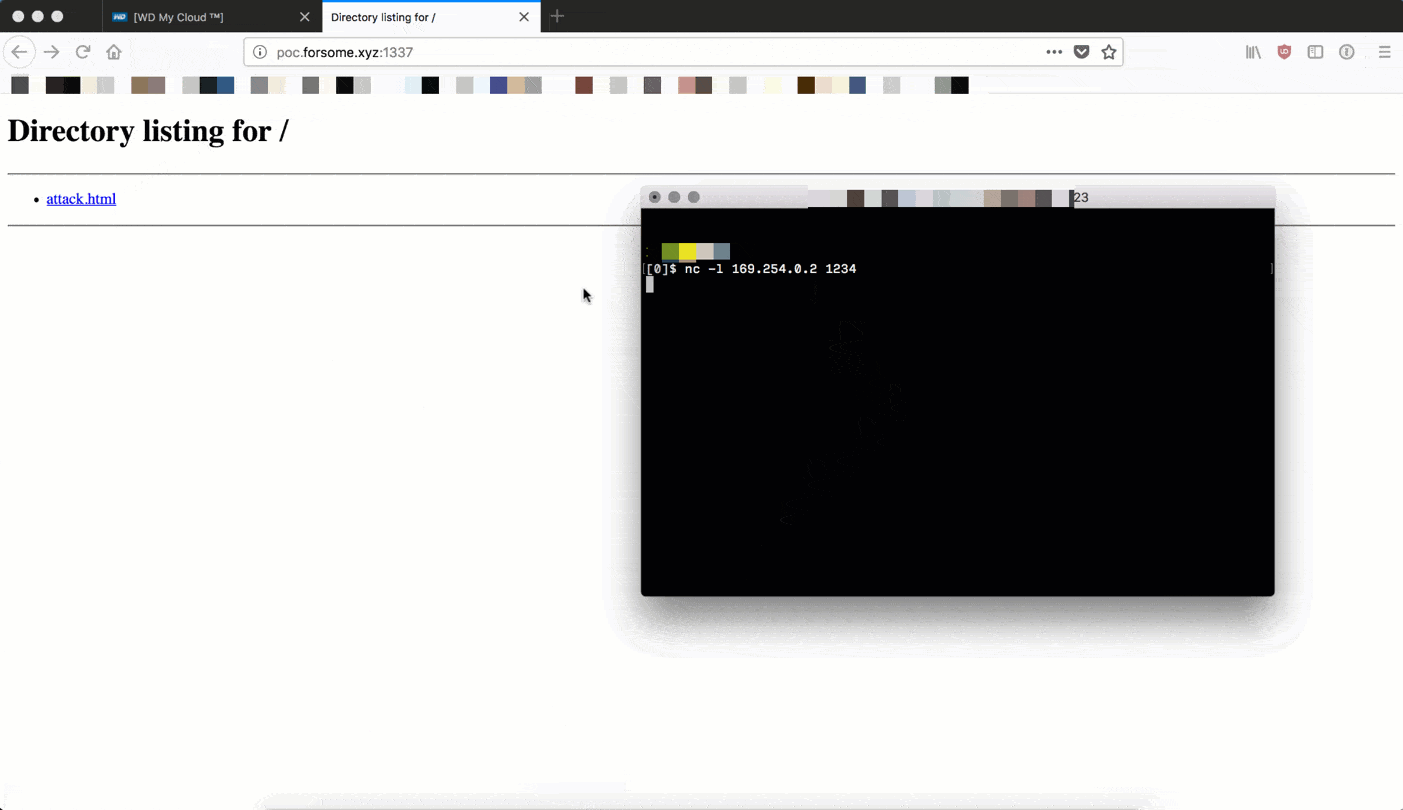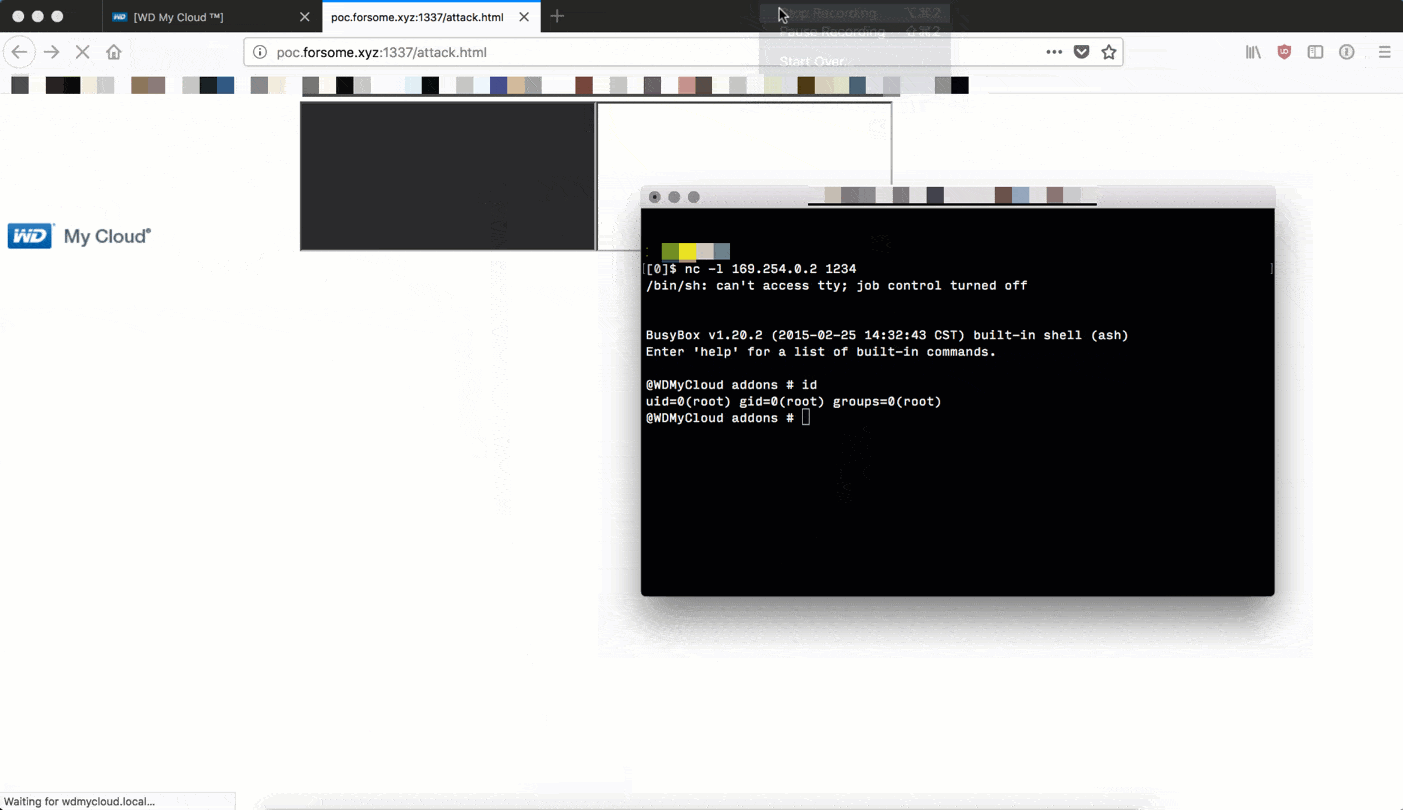
Experten skriver att han testade felet på Western Digital My Cloud (modell WDBCTL0020HWT, firmware 2.30.172), men betonar att sårbarheten inte är begränsad till just den modellen, eftersom alla My Cloud-produkter faktiskt använder samma sårbara kod.
Problemet upptäcktes genom omvänd utveckling av CGI-binärfilerna. Det gör det möjligt för en angripare att kringgå autentiseringsmekanismen och skapa en administratörssession kopplad till sin IP-adress. Securifys forskare bifogade till sin rapport ett proof-of-concept-exploit som bara består av några rader. Det noteras också att samma sårbarhet upptäcktes av experterna från Exploitee.rs, som även de publicerade sin exploit öppet.
Det huvudsakliga problemet ligger dock inte i sårbarheten i sig, utan i att forskarna rapporterade felet till representanter för Western Digital i april 2017 men aldrig fick något svar från företaget.
Än så länge finns det fortfarande ingen korrigering för CVE-2018-17153, även om Western Digitals representanter, efter att problemen uppmärksammats i media, försäkrat att de redan arbetar på en korrigering och kommer att publicera den inom de närmaste veckorna.
Uppdatering:
WD:s utvecklare har publicerat en korrigering för ett farligt problem.
Hej, bara en kort information: sårbarheten i My Cloud-firmwaren som nyligen rapporterats har åtgärdats med en hotfix som användare själva kan installera, och som finns här: https://t.co/uplC38HOdt Den kommer att ingå i en uppdatering över luften som en del av det vanliga uppgraderingsschemat för dessa produkter
— Western Digital (@westerndigital) 21 september 2018


