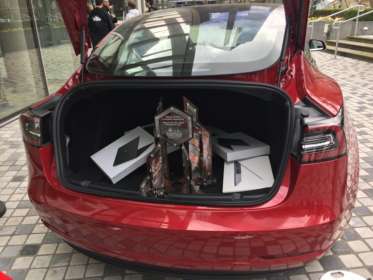
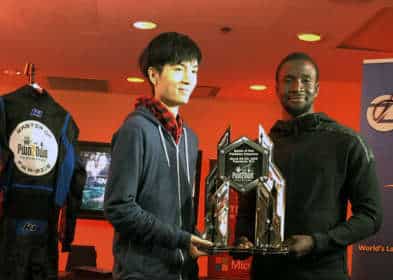
На минулому тижні в Канаді, на конференції CanSecWest, відбувся щорічний конкурс Pwn2Own 2019, організований Trend Micro Zero Day Initiative (ZDI). Призовий фонд заходу цього року перевищив мільйон доларів. Але учасники отримали не лише гроші: наприклад, одній команді вдалося зламати Tesla Model 3 і залишити автомобіль собі.
Під час першого дня змагань були зламані Apple Safari, Oracle VirtualBox та VMware Workstation, що принесло дослідникам 240 000 USD. Команда Fluoroacetate показала найкращі результати, зокрема Амат Кама та Річард Чжу, який став найпродуктивнішим учасником минулого року і здобув титул Master of Pwn.
Команда Fluoroacetate продемонструвала функціональні експлойти для Safari (повне переповнення буфера та купи, що призвело до виходу з пісочниці), Oracle VirtualBox (підвищення привілеїв і виконання довільного коду) та VMware Workstation (вихід із віртуальної машини та виконання в хост-системі). За це команда отримала 55 000 $, 35 000 $ і 70 000 $ відповідно. Таким чином, після першого дня змагань Fluoroacetate уже мав 160 000 $.
Також першого дня дослідник anhdaden із STAR Labs (35 000 $) представив свій експлойт для Oracle VirtualBox (phoenhex & qwerty) і продемонстрував повний контроль над системою, використовуючи вразливості Apple Safari (45 000 $).
Під час другого дня Pwn2Own фахівці з безпеки зламали браузери Mozilla Firefox і Microsoft Edge. Найкращий результат знову показали хлопці з Fluoroacetate. Спочатку вони представили експлойт для Firefox, який використовує помилку JIT (Just-in-Time) і проблему запису за межі виділеної пам’яті в ядрі Windows. Внаслідок цього було продемонстровано виконання коду на системному рівні, а для експлуатації достатньо було відвідати зловмисний вебсайт дослідників у Firefox. Це принесло команді 50 000 $.
Повний злам Edge, що включав вихід із віртуальної машини, критичну гонку в ядрі та помилку плутанини типів у самому браузері. Комбінація цих вразливостей дозволила фахівцям змусити браузер, що працює у віртуальній машині, виконати довільний код у хост-системі. Цей злам додав 130 000 доларів до скарбнички Fluoroacetate.
Крім того, другого дня змагань Нікласу Баумштарку було виплачено 40 000 USD за помилку JIT і логічну вразливість у Firefox, а Артуру Геркісу з Exodus Intelligence — 50 000 USD за вихід із пісочниці Microsoft Edge.
Третій день змагань був присвячений автомобільному хакінгу. Цього року учасникам запропонували зламати Tesla Model 3, і дві команди подали заявки на участь: Fluoroacetate та Team KunnaPwn. На жаль, вранці третього дня стало відомо, що Team KunnaPwn відкликала свою заявку і не бажає брати участь у змаганнях. Зрештою автомобіль зламали лише Чжу та Кама.
Команда Fluoroacetate продемонструвала, що інфотейнмент-система автомобіля була скомпрометована. Фахівці виконали JIT-код під час рендерингу браузера, отримали доступ до прошивки автомобіля і змогли вивести власне повідомлення через мультимедійну систему.
Успішне компрометування Tesla Model 3 не лише принесло команді додаткові 35 000 доларів, а й дозволило фахівцям залишити зламаний автомобіль собі (згідно з правилами Pwn2Own, усі зламані пристрої переходять дослідникам). Представники Tesla пообіцяли виправити виявлені експертами проблеми найближчими днями.
Отже, учасники Pwn2Own цього року заробили загалом 545 000 доларів США, з яких 375 000 отримала команда Fluoroacetate. Чжу та Кама знову отримали титул Master of Pwn, тобто найефективніших хакерів року.