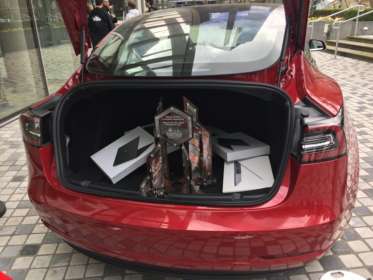
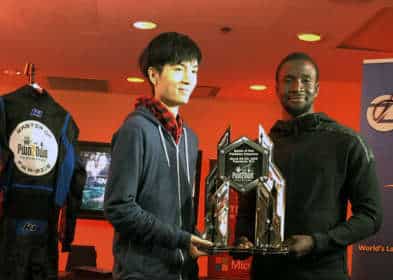
上周在加拿大举行的CanSecWest安全会议上,由趋势科技零日计划(ZDI)组织的年度比赛Pwn2Own 2019成功举办。 今年活动的奖金池超过了一百万美元。 而参赛者赢得的不仅仅是金钱,例如,一支团队成功入侵了特斯拉Model 3,并将其据为己有。
在比赛的第一天,Apple Safari、Oracle VirtualBox和VMware Workstation相继被攻破,研究人员因此获得了240,000美元。Fluoroacetate团队表现最为出色,其中Amat Cama和Richard Zhu尤为突出。Zhu是去年最具成效的参赛者,并荣获“Master of Pwn”称号。
Fluoroacetate团队展示了针对Safari(完整的整数溢出和堆漏洞导致沙箱逃逸)、Oracle VirtualBox(权限提升与任意代码执行)以及VMware Workstation(虚拟机逃逸及宿主操作系统代码执行)的可用漏洞利用程序。 这些成果分别为团队带来了55,000美元、35,000美元和70,000美元的奖金。 因此,在比赛第一天结束时,Fluoroacetate团队已累计获得160,000美元。
同样在第一天,来自STAR Labs的研究员anhdaden(35,000美元)展示了其针对Oracle VirtualBox的漏洞利用程序(phoenhex & qwerty),并通过利用Apple Safari的漏洞实现了对系统的完全控制(45,000美元)。
在Pwn2Own的第二天,安全专家攻破了Mozilla Firefox和Microsoft Edge浏览器。在这一天,Fluoroacetate团队的表现再次格外亮眼。首先,他们展示了一个针对Firefox的漏洞利用程序,该程序利用了JIT(即时编译)漏洞以及Windows内核中内存分配越界写入的问题。由此实现了系统级别的代码执行,而要触发这些问题,用户只需访问研究人员设置的恶意网站即可。该成果为团队带来了50,000美元的奖金。
对Edge的完整攻破包括虚拟机逃逸、内核中的关键竞争条件漏洞,以及浏览器自身的类型混淆漏洞。 这些漏洞的组合使专家们能够让运行在虚拟机中的浏览器在宿主操作系统上执行任意代码。 此次攻破为Fluoroacetate团队又增加了130,000美元的奖金。
此外,在比赛第二天,Niklas Baumstark因Firefox中的JIT漏洞和逻辑漏洞获得40,000美元,来自Exodus Intelligence的Arthur Gerkis则因Microsoft Edge的沙箱逃逸获得50,000美元。
比赛第三天专门进行汽车入侵项目。今年,参赛者被要求入侵特斯拉Model 3,共有两支团队报名参赛:Fluoroacetate和Team KunnaPwn。遗憾的是,比赛第三天上午得知,Team KunnaPwn已撤回报名,不再参加比赛。最终只有Zhu和Kama成功攻破了这辆汽车。
Fluoroacetate团队证明了汽车信息娱乐系统已被攻破。专家们在浏览器渲染过程中执行了JIT代码,访问了汽车的固件,并成功通过多媒体系统显示了他们自己的信息。
成功入侵特斯拉Model 3不仅为团队带来了额外的35,000美元奖金,还使专家们得以保留这辆被攻破的汽车(根据Pwn2Own规则,所有被攻破的设备都归研究人员所有)。 特斯拉的代表承诺将在未来几天内修复专家们发现的问题。
因此,今年Pwn2Own的参赛者总共赢得了545,000美元,其中375,000美元归Fluoroacetate团队所有。 Zhu和Kama再次荣获“Master of Pwn”称号,即年度最出色的黑客。