Mød hackerne, der handler med Instagram-handles og kryptovaluta på et skummelt og travlt undergrundsmarked for stjålne konti og brugernavne. Deres ofres svage punkt? Deres telefonnumre.
SIM-kapring er en lidet kendt, men voksende trussel. Vil du lære, hvordan du forhindrer hackere i at stjæle dit telefonnummer, så læs vores guide til, hvordan du beskytter dig mod disse angreb.
Det lignede enhver anden varm septembernat i forstæderne til Salt Lake City. Rachel Ostlund havde netop puttet sine børn og gjorde sig klar til selv at gå i seng. Hun var i gang med at sende en sms til sin søster, da hendes mobiltelefon uventet mistede forbindelsen. Den sidste besked, Rachel modtog, kom fra T-Mobile, hendes teleudbyder. SIM-kortet til hendes telefonnummer, lød der i beskeden, var blevet “opdateret”.
Rachel gjorde, hvad de fleste ville have gjort i den situation: Hun slukkede telefonen og tændte den igen. Det hjalp ikke.
Hun gik op ad trappen og fortalte sin mand, Adam, at hendes telefon ikke virkede. Adam prøvede at ringe til Rachels nummer fra sin egen mobil. Det ringede, men telefonen i Rachels hænder lyste ikke op. Ingen svarede. Imens loggede Rachel ind på sin e-mail og opdagede, at nogen var i gang med at nulstille adgangskoderne til flere af hendes konti. En time senere fik Adam et opkald.
“Giv mig Rachel,” forlangte en stemme i den anden ende af linjen. “Nu.”
Adam sagde nej og spurgte, hvad der foregik.
“Vi fucker jer, vi voldtager jer, og vi er i gang med at ødelægge jeres liv,” sagde den, der ringede. “Hvis du ved, hvad der er godt for dig, så giv din kone telefonen.”
Adam refused.
“Vi kommer til at ødelægge jeres kreditværdighed,” fortsatte personen og nævnte medlemmer af Rachels og Adams familie samt deres adresser, som parret mener, at de fik fra Rachels Amazon-konto. “Hvad ville der ske, hvis vi gjorde dem fortræd? Hvad ville der ske, hvis vi ødelagde deres kreditværdighed og derefter efterlod en besked om, at det var på grund af jer?”
“Vi fucker dig, vi voldtager dig, og vi er i gang med at ødelægge dit liv.”
Parret vidste det endnu ikke, men de var netop blevet de seneste ofre for hackere, der kaprer telefonnumre for at stjæle eftertragtede Instagram-brugernavne og sælge dem for Bitcoin. Den sensommernat i 2017 talte Ostlund-parret med to af disse hackere, som havde overtaget Rachels Instagram-konto med brugernavnet @Rainbow. Nu krævede de, at Rachel og Adam også afgav hendes Twitter-konto @Rainbow.
På det buldrende undergrundsmarked for stjålne handles til spil og sociale medier kan et unikt, kort brugernavn indbringe mellem 500 og 5.000 amerikanske dollars ifølge personer, der er involveret i handelen, og en gennemgang af opslag på et populært marked. Flere hackere på markedet har påstået, at Instagram-kontoen @t for eksempel for nylig blev solgt for Bitcoin til en værdi af omkring 40.000 dollars.
Er din telefon eller Instagram blevet hacket? Fortæl os din historie.Du kan kontakte denne journalist sikkert via Signal på +1 917 257 1382, via OTR-chat på [email protected] eller via e-mail på [email protected].
Ved at hacke Rachels telefonnummer kunne hackerne ikke blot overtage hendes Instagram-konto, men også hendes konti hos Amazon, Ebay, Paypal, Netflix og Hulu. Ingen af de sikkerhedsforanstaltninger, som Rachel havde truffet for at beskytte nogle af disse konti, herunder tofaktorgodkendelse, havde længere nogen betydning, når hackerne først havde overtaget kontrollen over hendes telefonnummer.
«Det var en meget anspændt nat», huskede Adam. “Jeg kan ikke tro, at de havde mage til at ringe til os.”
BILLEDE: SHUTTERSTOCK
EN SKJULT TRUSSEL
I februar sendte T-Mobile en masse-sms for at advare kunderne om en «branchebred» trussel. Ifølge virksomheden benytter kriminelle i stigende grad en teknik kaldet «port-out-svindel» til at udpege og stjæle folks telefonnumre. Svindlen, også kendt som SIM-kort-ombytning eller SIM-kapning , er enkel, men ekstremt effektiv.
Først ringer de kriminelle til en mobiloperatørs tekniske supportnummer og udgiver sig for at være deres mål. De fortæller medarbejderen, at de har «mistet» deres SIM-kort og beder om, at deres telefonnummer overføres eller flyttes til et nyt SIM-kort, som hackerne allerede selv har. Med en smule social manipulation – måske ved at oplyse offerets CPR-nummer eller hjemmeadresse (som ofte er tilgængelig via et af de mange datalæk i de seneste år) – overbeviser de kriminelle medarbejderen om, at de er, hvem de udgiver sig for at være, hvorefter medarbejderen overfører telefonnummeret til det nye SIM-kort.
Spil slut.
«Med en persons telefonnummer», forklarede mig en hacker, der udfører SIM-ombytningen, «kan du få adgang til alle deres konti på få minutter, og de kan ikke gøre noget ved det.»
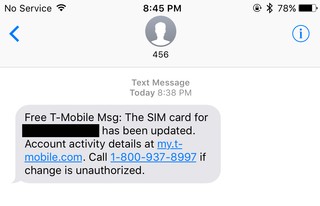
EN SKÆRMDUMP AF SMS’EN, RACHEL OSTLUND MODTOG, DA HACKERE OVERTOG HENDES TELEFONNUMMER.
Herfra mister offeret adgang til tjenesterne, eftersom et enkelt SIM-kort kun kan være forbundet til mobilnettet med ét nummer ad gangen. Og hackerne kan nulstille offerets konti og omgå sikkerhedsforanstaltninger, såsom tofaktorgodkendelse, ved at bruge telefonnummeret som gendannelsesmetode.
Nogle tjenester, herunder Instagram , kræver, at brugerne angiver et telefonnummer ved opsætning af tofaktorgodkendelse, hvilket får den uventede konsekvens, at hackere får en anden metode til at komme ind på en konto. Hvis hackere overtager et måls nummer, kan de nemlig omgå tofaktorgodkendelsen og logge ind på målets Instagram-konto uden engang at kende kontoens adgangskode. ( Læs vores guide om, hvordan du beskytter dit telefonnummer og de konti, der er knyttet til det, mod hackere .)
Eric Taylor, en hacker tidligere kendt som CosmoTheGod , brugte denne teknik i nogle af sine mest berømte bedrifter, blandt andet dengang han hackede CloudFlares administrerende direktørs e-mailkonto i 2012. Taylor, som nu arbejder for sikkerhedsvirksomheden Path Network , fortalte mig, at det at have et telefonnummer knyttet til en af dine online-konti gør dig «sårbar over for 13- til 16-årige, der overtager dine konti blot ved at tage din telefon mindre end fem minutter efter, at de har ringet til din forbandede udbyder.»
«Det sker hele tiden», tilføjede han.
Har du et tip? Du kan kontakte denne journalist sikkert på Signal på +1 917 257 1382, OTR-chat på [email protected] eller via e-mail på [email protected].
Roel Schouwenberg, direktør for efterretning og forskning hos Celsus Advisory Group, har undersøgt problemer som SIM-kort-ombytning, omgåelse af tofaktorgodkendelse og misbrug af kontogendannelsesmekanismer. Efter hans mening er intet telefonnummer helt sikkert, og forbrugerne bør være opmærksomme på det.
«Enhver type nummer kan overføres», fortalte Schouwenberg mig. «En målrettet kriminel aktør med ressourcer vil være i stand til at få mindst midlertidig adgang til et nummer, hvilket ofte er nok til at gennemføre et røveri.»
Det er foruroligende, for mobiltelefonnumre er blevet til de «master-nøgler» til hele vores online identitet, ligesom han forklarede det i et blogindlæg sidste år.
«De fleste systemer er ikke designet til at håndtere angribere, der overtager telefonnumre. Det er virkelig meget alvorligt», skrev Schouwenberg. «Vores telefonnummer er blevet en næsten uigenkaldelig identifikator. Det var aldrig tænkt sådan, ligesom CPR-numre aldrig var tænkt som referencer. Et telefonnummer giver i dag nøglen til riget for de fleste tjenester og konti. “
Det, som hackere gør, når de har kontrol over dit telefonnummer, afhænger netop af, hvad de leder efter.
“Jeg tager deres penge og lever mit liv”
Hvis din cykel bliver stjålet, bør du tjekke på Craigslist, om nogen sælger den på det sorte marked. Hvis din Instagram-konto bliver stjålet via et SIM-kortbytte, bør du tjekke OGUSERS.
Ved første øjekast ligner OGUSERS ethvert andet forum. Der findes en sektion for “spam / sjov” og en anden til diskussion af emner som musik, underholdning, anime og spil. Men den vigtigste og mest aktive del er markedspladsen, hvor brugere køber og sælger brugernavne på spil og sociale medier, nogle gange for tusindvis af dollars.
I et nyligt opslag blev Instagram-kontoen @Bitcoin solgt for 20.000 dollars, ifølge en af forummets administratorer. På en liste, der stadig var online den 13. juni, annoncerede en bruger salget af @eternity på Instagram for 1.000 dollars.
Dette er blot to eksempler på den type konti, der er til salg på OGUSERS. Forummet blev lanceret i april 2017 for at give folk et sted at købe og sælge «OG»-brugernavne. (Forummet har fået sit navn fra slangudtrykket OG, forkortelse for “original gangster”.) Et OG på et socialt netværk er et brugernavn, der betragtes som cool, måske fordi det er et enkelt ord som @Sex, @Eternity eller @Rainbow. Eller måske fordi det er et meget kort håndtag, som @t eller @ty. Også kendte personer har været mål.
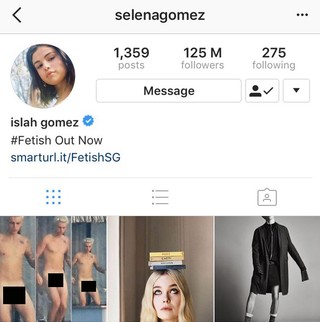
SKÆRMBILLEDE AF SELENA GOMEZ’ INSTAGRAM-KONTO EFTER HACKINGEN.
I august sidste år kaprede hackere for eksempel Selena Gomez’ Instagram-konto og postede nøgenbilleder af Justin Bieber. Det første navn på Gomez’ konto blev også erstattet med «Islah», identisk med det navn, der dengang blev brugt af en person tilknyttet OGUSERS med brugernavnet Islah. Ifølge hackere på OGUSERS sagde personerne bag Gomez-hacket, at de havde gjort det ved at overtage det mobilnummer, der var knyttet til sangerinde-skuespillerindens Instagram-konto, som havde 125 millioner følgere på tidspunktet for skrivningen.
«Herregud, de har virkelig hacket den mest fulgte person på Instagram», kommenterede et medlem af OGUSERS i en tråd med titlen «RIP SELENA GOMEZ».
En talsperson for Gomez afviste at kommentere via e-mail.


