Γνωρίστε τους χάκερ που διαχειρίζονται χειρίστες Instagram και κρυπτονομίσματα που έχουν κλαπεί σε μια σκιερή και ζωντανή υπόγεια αγορά για κλεμμένους λογαριασμούς και ονόματα χρηστών. Η αδυναμία των θυμάτων τους; Οι αριθμοί τηλεφώνου τους.
Η αντιγραφή της κάρτας SIM είναι μια λιγότερο γνωστή, αλλά αυξανόμενη απειλή. Για να μάθετε πώς να εμποδίζετε τους χάκερ να κλέψουν τον αριθμό τηλεφώνου σας, διαβάστε τον οδηγό μας για το πώς να προστατευτείτε από αυτές τις επιθέσεις.
Ήταν σαν οποιαδήποτε άλλη ζεστή νύχτα του Σεπτεμβρίου στα προάστια του Σολτ Λέικ Σίτι. Η Ρέιτσελ Όστλουντ μόλις είχε βάλει τα παιδιά της για ύπνο και ετοιμαζόταν να κοιμηθεί κι εκείνη. Έστελνε ένα μήνυμα στην αδερφή της όταν, χωρίς προειδοποίηση, το κινητό της έχασε το σήμα. Το τελευταίο μήνυμα που έλαβε η Ρέιτσελ ήταν από την T-Mobile, τον πάροχό της. Η κάρτα SIM του αριθμού τηλεφώνου της, σύμφωνα με το μήνυμα, είχε «ενημερωθεί».
Η Ρέιτσελ έκανε αυτό που θα έκανε οι περισσότεροι άνθρωποι σε αυτή την κατάσταση: έσβησε και ξανάνοιξε το τηλέφωνο. Δεν βοήθησε.
Ανέβηκε τις σκάλες και είπε στον σύζυγό της Άνταμ ότι το τηλέφωνό της δεν λειτουργούσε. Ο Άνταμ προσπάθησε να καλέσει τον αριθμό της Ρέιτσελ από το κινητό του. Χτύπησε, αλλά το τηλέφωνο στα χέρια της Ρέιτσελ δεν άναψε. Κανείς δεν απάντησε. Εν τω μεταξύ, η Ρέιτσελ συνδέθηκε στο ηλεκτρονικό της ταχυδρομείο και διαπίστωσε ότι κάποιος επαναφέρει τους κωδικούς πρόσβασης αρκετών από τους λογαριασμούς της. Μία ώρα αργότερα, ο Άνταμ δέχτηκε μια κλήση.
«Βάλε τη Ρέιτσελ στο τηλέφωνο», ζήτησε μια φωνή από την άλλη άκρη της γραμμής. «Τώρα.»
Ο Άνταμ αρνήθηκε και ρώτησε τι συνέβαινε.
«Σας γαμάμε, σας βιάζουμε και καταστρέφουμε τη ζωή σας», είπε ο καλών. «Αν ξέρετε τι είναι καλό για εσάς, βάλτε τη γυναίκα σας στο τηλέφωνο.»
Ο Άνταμ αρνήθηκε.
«Θα καταστρέψουμε την πιστοληπτική σας ικανότητα», συνέχισε το άτομο, κατονομάζοντας μέλη της οικογένειας της Ρέιτσελ και του Άνταμ, καθώς και τις διευθύνσεις τους, στοιχεία που το ζευγάρι πιστεύει ότι απέκτησε από τον λογαριασμό Amazon της Ρέιτσελ. «Τι θα γινόταν αν τους κάναμε κακό; Τι θα γινόταν αν καταστρέφαμε την πιστοληπτική τους ικανότητα και μετά τους αφήναμε ένα μήνυμα που έλεγε ότι φταίτε εσείς;»
«Σε γαμάμε, σε βιάζω και καταστρέφουμε τη ζωή σου.»
Το ζευγάρι δεν το ήξερε ακόμη, αλλά μόλις είχε γίνει το τελευταίο θύμα των χάκερ που είχαν αρπάξει αριθμούς τηλεφώνου για να κλέψουν πολύτιμα ονόματα χρηστών Instagram και να τα πουλήσουν για Bitcoin. Εκείνη τη νύχτα του τέλους του καλοκαιριού του 2017, οι Όστλουντ μιλούσαν με δύο από αυτούς τους χάκερ, που είχαν πάρει τον έλεγχο του λογαριασμού Instagram της Ρέιτσελ, με το όνομα @Rainbow. Τώρα ζητούσαν από τη Ρέιτσελ και τον Άνταμ να παραιτηθούν από τον λογαριασμό Twitter @Rainbow.
Στη μοδάτη υπόγεια αγορά κλεμμένων χειριστών από παιχνίδια κοινωνικών μέσων και κοινωνικά μέσα, ένα μοναδικό και σύντομο όνομα χρήστη μπορεί να κοστίσει από 500 έως 5.000 δολάρια ΗΠΑ, σύμφωνα με τα άτομα που συμμετέχουν στο εμπόριο και με βάση την εξέταση των καταλόγων σε μια δημοφιλή αγορά. Αρκετοί χάκερ που δραστηριοποιούνται στην αγορά ισχυρίστηκαν ότι ο λογαριασμός Instagram @t, για παράδειγμα, πούλησε πρόσφατα περίπου 40.000 $ σε Bitcoin.
Έχει χακαριστεί το τηλέφωνό σας ή το Instagram σας; Πείτε μας την ιστορία σας.Μπορείτε να επικοινωνήσετε με αυτόν τον δημοσιογράφο με ασφάλεια μέσω Signal στο +1 917 257 1382, μέσω OTR chat στη διεύθυνση [email protected] ή μέσω ηλεκτρονικού ταχυδρομείου στη διεύθυνση [email protected].
Χακάροντας τον αριθμό τηλεφώνου της Ρέιτσελ, οι χάκερ κατάφεραν να αρπάξουν όχι μόνο τον λογαριασμό της στο Instagram, αλλά και τους λογαριασμούς της σε Amazon, Ebay, Paypal, Netflix και Hulu. Καμία από τις μέτρα ασφαλείας που είχε λάβει η Ρέιτσελ για να προστατεύσει ορισμένους από αυτούς τους λογαριασμούς, συμπεριλαμβανομένου του ελέγχου ταυτότητας δύο παραγόντων, δεν έχει πλέον σημασία μόλις οι χάκερ αποκτήσουν τον έλεγχο του αριθμού τηλεφώνου της.
«Ήταν μια πολύ τεταμένη νύχτα», θυμήθηκε ο Αδάμ. “Δεν μπορώ να πιστέψω ότι είχαν το θράσος να μας τηλεφωνήσουν.”
ΕΙΚΟΝΑ: SHUTTERSTOCK
ΜΙΑ ΑΠΕΙΛΗ ΠΟΥ ΑΥΞΑΝΕΤΑΙ
Τον Φεβρουάριο, η T-Mobile έστειλε μαζικό μήνυμα κειμένου προειδοποιώντας τους πελάτες για μια «κλαδική» απειλή. Σύμφωνα με την εταιρεία, οι εγκληματίες χρησιμοποιούν όλο και περισσότερο μια τεχνική που ονομάζεται «απάτη με νεκρή θύρα» για να στοχεύουν και να κλέβουν τους αριθμούς τηλεφώνου των ανθρώπων. Η απάτη, γνωστή επίσης ως αντιμετάθεση ή υποκλοπή της κάρτας SIM , είναι απλή αλλά εξαιρετικά αποτελεσματική.
Πρώτον, οι εγκληματίες καλούν τη γραμμή τεχνικής υποστήριξης ενός παρόχου κινητής τηλεφωνίας προσποιούμενοι ότι είναι ο στόχος τους. Εξηγούν στον υπάλληλο της εταιρείας ότι «έχασαν» την κάρτα SIM τους, ζητώντας να μεταφερθεί ή να μεταφερθεί ο αριθμός τους σε μια νέα κάρτα SIM που ήδη κατέχουν οι ίδιοι οι χάκερ. Με λίγη κοινωνική μηχανική – ίσως παρέχοντας τον αριθμό κοινωνικής ασφάλισης του θύματος ή τη διεύθυνση της κατοικίας του (που είναι συχνά διαθέσιμη χάρη σε μία από τις πολλές παραβιάσεις δεδομένων των τελευταίων ετών) – οι εγκληματίες πείθουν τον υπάλληλο ότι είναι αυτός που ισχυρίζονται, οπότε ο υπάλληλος μεταφέρει τον αριθμό τηλεφώνου στη νέα κάρτα SIM.
Παιχνίδι τελείωσε.
“Με τον αριθμό τηλεφώνου κάποιου”, μου εξήγησε ένας χάκερ που πραγματοποιεί την αντιμετάθεση της κάρτας SIM, “μπορείτε να αποκτήσετε πρόσβαση σε κάθε λογαριασμό που έχουν μέσα σε λίγα λεπτά, και δεν μπορούν να κάνουν τίποτα γι’ αυτό.”
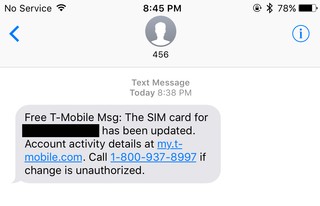
ΜΙΑ ΣΤΙΓΜΙΟΤΥΠΗ ΤΟΥ ΜΗΝΥΜΑΤΟΣ ΚΕΙΜΕΝΟΥ ΠΟΥ ΛΑΒΕ Η RACHEL OSTLUND ΌΤΑΝ ΟΙ ΧΑΚΕΡ ΑΠΕΚΤΗΣΑΝ ΤΟΝ ΑΡΙΘΜΟ ΤΗΛΕΦΩΝΟΥ ΤΗΣ.
Από εκείνο το σημείο, το θύμα χάνει την υπηρεσία, καθώς μόνο μία κάρτα SIM μπορεί να συνδέεται στο δίκτυο κινητής τηλεφωνίας με έναν συγκεκριμένο αριθμό κάθε φορά. Έτσι, οι χάκερ μπορούν να επαναφέρουν τους λογαριασμούς του θύματος και συχνά να παρακάμψουν τα μέτρα ασφαλείας, όπως ο έλεγχος ταυτότητας δύο παραγόντων, χρησιμοποιώντας τον αριθμό τηλεφώνου ως μέθοδο ανάκτησης.
Ορισμένες υπηρεσίες, συμπεριλαμβανομένου του Instagram , απαιτούν από τους χρήστες να δώσουν έναν αριθμό τηλεφώνου κατά τη ρύθμιση του ελέγχου δύο παραγόντων, μια προϋπόθεση που έχει το απροσδόκητο αποτέλεσμα να προσφέρει στους χάκερ έναν ακόμη τρόπο πρόσβασης σε έναν λογαριασμό. Πράγματι, αν οι χάκερ αποκτήσουν τον έλεγχο του αριθμού ενός στόχου, μπορούν να παρακάμψουν τον έλεγχο δύο παραγόντων και να μπουν στον λογαριασμό του στο Instagram χωρίς καν να γνωρίζουν τον κωδικό πρόσβασης. ( Διαβάστε τον οδηγό μας για την προστασία του αριθμού τηλεφώνου σας και των συνδεδεμένων με αυτόν λογαριασμών από τους χάκερ .)
Ο Eric Taylor, ένας χάκερ γνωστός παλαιότερα ως CosmoTheGod , χρησιμοποίησε αυτή την τεχνική για μερικά από τα πιο διάσημα κατορθώματά του, όπως όταν παραβίασε τον λογαριασμό ηλεκτρονικού ταχυδρομείου του διευθύνοντος συμβούλου της CloudFlare το 2012. Ο Taylor, ο οποίος εργάζεται πλέον για την εταιρεία ασφάλειας Path Network , μου είπε ότι το να έχετε έναν αριθμό τηλεφώνου συνδεδεμένο με έναν από τους διαδικτυακούς σας λογαριασμούς σας καθιστά «ευάλωτους σε παιδιά 13 έως 16 ετών που αναλαμβάνουν τον έλεγχο των λογαριασμών σας απλώς παίρνοντας τηλέφωνο τον πάροχό σας, σε λιγότερο από πέντε λεπτά.»
«Συμβαίνει συνεχώς», πρόσθεσε.
Έχετε κάποια πληροφορία; Μπορείτε να επικοινωνήσετε με αυτόν τον δημοσιογράφο με ασφάλεια μέσω Signal στο +1 917 257 1382, μέσω OTR chat στη διεύθυνση [email protected] ή μέσω ηλεκτρονικού ταχυδρομείου στο [email protected].
Ο Roel Schouwenberg, διευθυντής πληροφοριών και έρευνας στον όμιλο Celsus Advisory Group, έχει μελετήσει ζητήματα όπως η αλλαγή κάρτας SIM (SIM swapping), η παράκαμψη του ελέγχου ταυτότητας δύο παραγόντων και η κατάχρηση των μηχανισμών ανάκτησης λογαριασμού. Κατά τη γνώμη του, κανένας αριθμός τηλεφώνου δεν είναι απολύτως ασφαλής και οι καταναλωτές πρέπει να το γνωρίζουν.
«Κάθε είδους αριθμός μπορεί να μεταφερθεί», μου είπε ο Schouwenberg. «Ένας αποφασισμένος εγκληματίας με πόρους θα καταφέρει να αποκτήσει τουλάχιστον προσωρινή πρόσβαση σε έναν αριθμό, κάτι που συχνά αρκεί για να πετύχει μια ληστεία.»
Είναι ανησυχητικό, διότι οι αριθμοί κινητής τηλεφωνίας έχουν γίνει οι «κύριοι κλειδιά» για ολόκληρη την ηλεκτρονική μας ταυτότητα, όπως το εξήγησε σε ένα άρθρο ιστολογίου πέρυσι.
«Τα περισσότερα συστήματα δεν είναι σχεδιασμένα να αντιμετωπίζουν επιτιθέμενους που χειρίζονται αριθμούς τηλεφώνου. Είναι πραγματικά πολύ σοβαρό», έγραψε ο Schouwenberg. «Ο αριθμός τηλεφώνου μας έχει γίνει σχεδόν αμετάκλητος αναγνωριστικός κωδικός. Δεν σχεδιάστηκε ποτέ για να είναι έτσι, όπως ακριβώς οι αριθμοί κοινωνικής ασφάλισης δεν σχεδιάστηκαν ποτέ ως αναφορές. Ένας αριθμός τηλεφώνου παρέχει σήμερα το κλειδί του βασιλείου για τις περισσότερες υπηρεσίες και λογαριασμούς. “
Αυτό που κάνουν οι χάκερ αφού αποκτήσουν τον έλεγχο του αριθμού τηλεφώνου σας εξαρτάται ακριβώς από το τι αναζητούν.
«Παίρνω τα χρήματά τους και ζω τη ζωή μου»
Αν το ποδήλατό σας κλαπεί, πρέπει να ελέγξετε στο Craigslist αν κάποιος το πουλά στη μαύρη αγορά. Αν ο λογαριασμός σας στο Instagram κλαπεί μέσω ανταλλαγής κάρτας SIM, πρέπει να ελέγξετε το OGUSERS.
Με την πρώτη ματιά, το OGUSERS μοιάζει με οποιοδήποτε άλλο φόρουμ. Υπάρχει μια ενότητα «spam / αστεία» και μια άλλη για συζητήσεις σε θέματα όπως η μουσική, η ψυχαγωγία, τα anime και τα παιχνίδια. Όμως το πιο σημαντικό και ενεργό μέρος είναι η αγορά όπου οι χρήστες αγοράζουν και πουλούν ψευδώνυμα παιχνιδιών και μέσων κοινωνικής δικτύωσης, μερικές φορές για χιλιάδες δολάρια.
Σε μια πρόσφατη ανάρτηση, κάποιος πούλησε τον λογαριασμό Instagram @Bitcoin για 20.000 δολάρια, σύμφωνα με έναν από τους διαχειριστές του φόρουμ. Σε μια λίστα που παραμένει online στις 13 Ιουνίου, ένας χρήστης διαφήμιζε την πώληση του @eternity στο Instagram για 1.000 δολάρια.
Αυτά είναι μόνο δύο παραδείγματα του τύπου λογαριασμών που πωλούνται στο OGUSERS.Το φόρουμ ξεκίνησε τον Απρίλιο του 2017 για να δώσει στους ανθρώπους έναν χώρο για αγορά και πώληση ονομάτων χρήστη «OG». (Το φόρουμ παίρνει το όνομά του από τον αργκό όρο OG, συντομογραφία του «original gangster».) Ένα OG σε ένα κοινωνικό δίκτυο είναι ένα όνομα χρήστη που θεωρείται cool, ίσως επειδή είναι μια μοναδική λέξη όπως @Sex, @Eternity ή @Rainbow. Ή ίσως επειδή είναι ένα πολύ σύντομο ψευδώνυμο, όπως @t ή @ty. Οι διασημότητες έχουν επίσης στοχοποιηθεί.
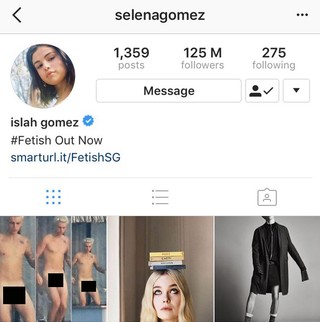
ΣΤΙΓΜΙΟΤΥΠΟ ΤΟΥ ΛΟΓΑΡΙΑΣΜΟΥ INSTAGRAM ΤΗΣ SELENA GOMEZ ΜΕΤΑ ΤΗΝ ΠΑΡΑΒΙΑΣΗ ΤΟΥ.
Τον Αύγουστο της περασμένης χρονιάς, για παράδειγμα, χάκερ κατέλαβαν τον λογαριασμό Instagram της Selena Gomez και ανάρτησαν γυμνές φωτογραφίες του Justin Bieber. Το πρώτο όνομα στον λογαριασμό της Gomez αντικαταστάθηκε επίσης με το «Islah», πανομοιότυπο με εκείνο που χρησιμοποιούσε τότε ένα άτομο που ανήκε στο OGUSERS και είχε το όνομα χρήστη Islah. Σύμφωνα με χάκερ στο OGUSERS, τα άτομα που ισχυρίζονταν ότι βρίσκονταν πίσω από την παραβίαση της Gomez είπαν ότι το έκαναν παίρνοντας τον έλεγχο του αριθμού κινητού τηλεφώνου που ήταν συνδεδεμένος με τον λογαριασμό Instagram της τραγουδίστριας-ηθοποιού, ο οποίος είχε 125 εκατομμύρια ακόλουθους τη στιγμή της καταγραφής.
«Θεέ μου, πραγματικά χάκαραν το πιο ακολουθούμενο άτομο στο Instagram», σχολίασε ένα μέλος του OGUSERS σε ένα νήμα συζήτησης με τίτλο «RIP SELENA GOMEZ».
Εκπρόσωπος της Gomez αρνήθηκε να σχολιάσει μέσω email.


