ये हैं वे हैकर जो एक छायादार, भीड़भाड़ वाले भूमिगत बाज़ार में चोरी किए गए इंस्टाग्राम हैंडल, यूज़रनेम और क्रिप्टोकरेंसी के साथ खेल रहे हैं। इनके पीड़ितों की कमज़ोरी? उनके फ़ोन नंबर।
सिम कार्ड हाईजैकिंग एक कम जानी-मानी, लेकिन तेज़ी से बढ़ती धमकी है। हैकर्स आपका फ़ोन नंबर चुराने से कैसे रोकें, यह जानने के लिए इन हमलों से खुद को बचाने के तरीके पर हमारी गाइड पढ़ें।
यह सितंबर की किसी भी दूसरी गर्म रात जैसी लग रही थी, सॉल्ट लेक सिटी के एक उपनगर में। रेचल ओस्टलंड ने अभी-अभी अपने बच्चों को सुलाया था और खुद भी सोने की तैयारी कर रही थीं। वह अपनी बहन को एक टेक्स्ट संदेश भेज रही थीं, तभी अचानक उनके मोबाइल फ़ोन का नेटवर्क चला गया। रेचल को आखिरी संदेश उनकी कैरियर कंपनी T-Mobile से मिला था। उनके फ़ोन नंबर का सिम कार्ड, जिसे संदेश पढ़ने के बाद, “अपडेट” कर दिया गया था।
रेचल ने वही किया जो इस स्थिति में ज़्यादातर लोग करते: उन्होंने फ़ोन बंद करके दोबारा चालू किया। इससे कुछ फ़र्क नहीं पड़ा।
उसने सीढ़ियाँ चढ़ीं और अपने पति एडम से कहा कि उसका फ़ोन काम नहीं कर रहा है। एडम ने अपने मोबाइल फ़ोन से राचेल का नंबर मिलाने की कोशिश की। घंटी बजी, लेकिन राचेल के हाथ में मौजूद फ़ोन चालू नहीं हुआ। किसी ने जवाब नहीं दिया। इसी बीच, राचेल ने अपने ईमेल में लॉग इन किया और देखा कि कोई उसके कई खातों के पासवर्ड रीसेट कर रहा है। एक घंटे बाद, एडम को एक फ़ोन कॉल आई।
«राचेल को फ़ोन दो», दूसरी ओर से एक आवाज़ ने कहा।”अभी।”
एडम ने मना कर दिया और पूछा कि क्या हो रहा है।
“हम तुम्हारे साथ बलात्कार करेंगे, तुम्हें रौंदेंगे और तुम्हारी ज़िंदगी बर्बाद कर देंगे”, कॉल करने वाले ने कहा। “अगर तुम अपना भला समझते हो, तो अपनी पत्नी को फ़ोन दो।”
Adam a refusé.
«हम आपकी क्रेडिट हिस्ट्री बर्बाद कर देंगे,» उस व्यक्ति ने आगे कहा। उसने रेचल और एडम के परिवार के सदस्यों के नाम और उनके पते भी गिनाए, जिनके बारे में दंपति का मानना है कि वे रेचल के Amazon खाते से हासिल किए गए थे। «अगर हम उन्हें चोट पहुँचाएँ तो क्या होगा? अगर हम उनकी क्रेडिट हिस्ट्री बर्बाद कर दें और फिर उन्हें संदेश छोड़ दें कि यह सब आपकी वजह से हुआ है, तो क्या होगा?
“हम तुम्हारा शोषण कर रहे हैं, तुम्हारे साथ बलात्कार कर रहे हैं और तुम्हारी ज़िंदगी तबाह कर रहे हैं।”
दंपति को अभी तक इसका अंदाज़ा नहीं था, लेकिन वे उन हैकरों के ताज़ा शिकार बन चुके थे जो फ़ोन नंबर हाईजैक करके क़ीमती Instagram यूज़रनेम चुराते हैं और उन्हें Bitcoin के बदले बेच देते हैं। 2017 की गर्मियों के अंत की उस रात, ओस्टलंड दंपति उन दो हैकरों से बात कर रहे थे जिन्होंने रेचल का Instagram अकाउंट, जिसका यूज़रनेम @ Rainbow था, अपने कब्ज़े में ले लिया था। अब वे रेचल और एडम से कह रहे थे कि वे अपना Twitter अकाउंट @Rainbow भी छोड़ दें।
चुराए गए सोशल मीडिया और गेमिंग अकाउंट्स के चलन में आए भूमिगत बाज़ार में, एक छोटा और अनोखा यूज़रनेम 500 से 5,000 अमेरिकी डॉलर तक में बिक सकता है। यह बात इस कारोबार से जुड़े लोगों और एक लोकप्रिय मार्केटप्लेस की लिस्टिंग की जाँच से सामने आई है। इस बाज़ार से जुड़े कई हैकरों ने दावा किया कि उदाहरण के लिए Instagram अकाउंट @t हाल ही में लगभग 40,000 डॉलर के Bitcoin में बिका था।
क्या आपका फ़ोन या Instagram हैक हुआ है? हमें अपनी कहानी बताइए।आप इस पत्रकार से Signal पर +1 917 257 1382 पर, OTR चैट पर [email protected] पर या ईमेल द्वारा [email protected] पर सुरक्षित रूप से संपर्क कर सकते हैं।
Rachel का फ़ोन नंबर हैक करके, हैकर न केवल उनका Instagram अकाउंट, बल्कि उनके Amazon, Ebay, Paypal, Netflix और Hulu अकाउंट भी हथियाने में सफल रहे। Rachel ने इनमें से कुछ अकाउंट्स को सुरक्षित करने के लिए जो भी सुरक्षा उपाय अपनाए थे, यहाँ तक कि टू-फ़ैक्टर ऑथेंटिकेशन भी, वे सब बेमानी हो गए जब हैकरों ने उनके फ़ोन नंबर पर कब्ज़ा कर लिया।
«यह बहुत तनावपूर्ण रात थी», एडम ने याद किया। “मुझे विश्वास नहीं होता कि उन्होंने हमें फ़ोन करने की हिम्मत की।”
छवि : SHUTTERSTOCK
एक गंभीर ख़तरा
फ़रवरी में, T-Mobile ने एक बड़े पैमाने पर एसएमएस भेजा जिसमें ग्राहकों को «क्षेत्र-विशेष» ख़तरे से आगाह किया गया था। कंपनी के अनुसार, अपराधी लोगों के फ़ोन नंबर को निशाना बनाकर चुराने के लिए «डेड पोर्ट घोटाले» नामक तकनीक का तेज़ी से इस्तेमाल कर रहे हैं। यह घोटाला, जिसे सिम कार्ड स्वैपिंग या हाइजैकिंग के नाम से भी जाना जाता है, सरल है लेकिन अत्यंत प्रभावी है।
सबसे पहले, अपराधी किसी मोबाइल ऑपरेटर के तकनीकी सहायता नंबर पर कॉल करते हैं और अपने लक्ष्य व्यक्ति होने का नाटक करते हैं। वे कंपनी के कर्मचारी को बताते हैं कि उनका सिम कार्ड “खो” गया है, और अनुरोध करते हैं कि उनका फ़ोन नंबर एक नए सिम कार्ड पर स्थानांतरित कर दिया जाए, जो हैकर्स के अपने पास पहले से है। थोड़ी सोशल इंजीनियरिंग के साथ — शायद पीड़ित का सामाजिक सुरक्षा नंबर या घर का पता देकर (जो पिछले कुछ वर्षों में हुए कई डेटा उल्लंघनों में से किसी एक के ज़रिए अक्सर उपलब्ध हो जाता है) — अपराधी कर्मचारी को विश्वास दिला देते हैं कि वे वही हैं जो होने का वे दावा करते हैं, और कर्मचारी फ़ोन नंबर को नए सिम कार्ड में स्थानांतरित कर देता है।
खेल ख़त्म।
“किसी के फ़ोन नंबर के साथ”, सिम कार्ड स्वैप करने वाले एक हैकर ने मुझे समझाया, “आप कुछ ही मिनटों में उनके स्वामित्व वाले हर खाते तक पहुँच सकते हैं, और वे इस बारे में कुछ नहीं कर सकते।”
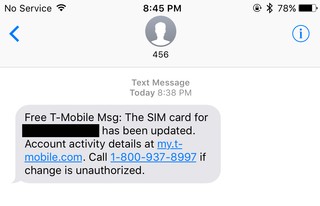
एक स्क्रीनशॉट का संदेश जो रेचल ओस्टलुंड को तब मिला जब हैकर्स ने उनका फ़ोन नंबर वापस ले लिया।
इसके बाद पीड़ित की सेवा बंद हो जाती है, क्योंकि किसी दिए गए नंबर के साथ एक समय में केवल एक ही सिम कार्ड मोबाइल नेटवर्क से जुड़ा रह सकता है। और हैकर्स पीड़ित के खातों को रीसेट कर सकते हैं तथा फ़ोन नंबर को रिकवरी विधि के रूप में इस्तेमाल करके अक्सर टू-फ़ैक्टर ऑथेंटिकेशन जैसे सुरक्षा उपायों को बायपास कर लेते हैं।
कुछ सेवाएँ, जिनमें इंस्टाग्राम भी शामिल है , टू-फ़ैक्टर सेटअप के दौरान उपयोगकर्ताओं से फ़ोन नंबर माँगती हैं। इस शर्त का एक अनपेक्षित असर यह होता है कि हैकर्स को खाते तक पहुँचने का एक और तरीका मिल जाता है। दरअसल, अगर हैकर्स किसी लक्षित व्यक्ति के नंबर पर नियंत्रण कर लेते हैं, तो वे टू-फ़ैक्टर को दरकिनार कर सकते हैं और खाते का पासवर्ड जाने बिना ही उसका इंस्टाग्राम अकाउंट हथिया सकते हैं। ( अपने फ़ोन नंबर और उससे जुड़े खातों को हैकर्स से बचाने के बारे में हमारी गाइड देखें ।)
एरिक टेलर, एक हैकर जो पहले CosmoTheGod के नाम से जाना जाता था , ने इस तकनीक का इस्तेमाल अपने कुछ सबसे मशहूर कारनामों में किया, जैसे जब उसने 2012 में CloudFlare के सीईओ का ईमेल अकाउंट हैक किया था । टेलर, जो अब सुरक्षा कंपनी Path Network के लिए काम करते हैं, ने मुझसे कहा कि अपने किसी ऑनलाइन खाते से फ़ोन नंबर जोड़ना आपको “13 से 16 साल के बच्चों के सामने असुरक्षित बना देता है, जो आपके प्रोवाइडर को फ़ोन करने के पाँच मिनट के भीतर ही आपका फ़ोन हथियाकर आपके खातों पर कब्ज़ा कर लेते हैं।”
«ऐसा हर समय होता रहता है,» उन्होंने आगे कहा।
कोई सूचना या टिप है? आप इस पत्रकार से सुरक्षित रूप से Signal पर +1 917 257 1382 पर, OTR चैट के ज़रिए [email protected] पर, या ईमेल से [email protected] पर संपर्क कर सकते हैं।
Celsus Advisory Group में इंटेलिजेंस और रिसर्च के निदेशक रोएल शूवेनबर्ग ने सिम स्वैपिंग, टू-फ़ैक्टर ऑथेंटिकेशन को बायपास करने और अकाउंट रिकवरी तंत्र के दुरुपयोग जैसी समस्याओं पर शोध किया है। उनके मुताबिक़ कोई भी फ़ोन नंबर पूरी तरह सुरक्षित नहीं है, और उपभोक्ताओं को इसके बारे में जागरूक होना चाहिए।
«किसी भी तरह के नंबर को पोर्ट किया जा सकता है,» शूवेनबर्ग ने मुझसे कहा। «संसाधनों से लैस कोई दृढ़ अपराधी कम से कम किसी नंबर तक अस्थायी पहुँच हासिल कर ही लेगा, और अक्सर एक सफल चोरी को अंजाम देने के लिए यही काफ़ी होता है।»
यह चिंताजनक है, क्योंकि मोबाइल फ़ोन नंबर हमारी पूरी ऑनलाइन पहचान की “मास्टर कुंजी” बन चुके हैं, जैसा कि उन्होंने एक ब्लॉग पोस्ट में समझाया था पिछले साल।
“ज़्यादातर सिस्टम ऐसे हमलावरों से निपटने के लिए नहीं बनाए गए हैं जो फ़ोन नंबरों पर कब्ज़ा कर लेते हैं। यह वाकई बेहद गंभीर बात है,” शूवेनबर्ग ने लिखा। “हमारा फ़ोन नंबर अब लगभग अपरिवर्तनीय पहचान बन गया है। इसे कभी इस रूप में डिज़ाइन नहीं किया गया था, ठीक वैसे ही जैसे सामाजिक सुरक्षा नंबर कभी पहचान-पत्र के रूप में नहीं बनाए गए थे। आज ज़्यादातर सेवाओं और खातों के लिए फ़ोन नंबर ही राज्य की चाबी है।”
फ़ोन नंबर पर नियंत्रण पाने के बाद हैकर क्या करते हैं, यह इस पर निर्भर करता है कि वे ठीक-ठीक क्या चाहते हैं।
“मैं उनका पैसा लेता हूँ और अपनी ज़िंदगी जीता हूँ”
अगर आपकी साइकिल चोरी हो जाए, तो आपको Craigslist पर देखना चाहिए कि कहीं कोई उसे चोरी-छिपे बेच तो नहीं रहा। अगर आपका Instagram अकाउंट सिम स्वैप के ज़रिए चुरा लिया जाए, तो आपको OGUSERS देखना चाहिए।
पहली नज़र में OGUSERS किसी भी दूसरे फ़ोरम जैसा लगता है। इसमें “स्पैम / मज़ाक” का एक सेक्शन है और संगीत, मनोरंजन, एनिमे और गेम जैसे विषयों पर चर्चा के लिए एक और सेक्शन है। लेकिन सबसे अहम और सबसे सक्रिय हिस्सा बाज़ार है, जहाँ उपयोगकर्ता गेमिंग और सोशल मीडिया हैंडल खरीदते-बेचते हैं, कभी-कभी हज़ारों डॉलर में।
फ़ोरम के एक एडमिनिस्ट्रेटर के मुताबिक, हाल की एक पोस्ट में किसी ने Instagram अकाउंट @Bitcoin को 20,000 डॉलर में बेचा। 13 जून तक ऑनलाइन दिख रही एक लिस्टिंग में एक उपयोगकर्ता Instagram पर @eternity को 1,000 डॉलर में बेचने का विज्ञापन दे रहा था।
OGUSERS पर बिक्री के लिए रखे जाने वाले खातों के ये केवल दो उदाहरण हैं। इस फ़ोरम की शुरुआत अप्रैल 2017 में हुई थी, ताकि लोगों को “OG” यूज़रनेम खरीदने-बेचने की जगह मिल सके। (फ़ोरम का नाम अपशब्द-शैली के शब्द OG से आया है, जो “ओरिजिनल गैंगस्टर” का संक्षिप्त रूप है।) किसी सोशल नेटवर्क पर OG ऐसा यूज़रनेम होता है जिसे कूल माना जाता है, शायद इसलिए कि वह @Sex, @Eternity या @Rainbow जैसा एक अकेला शब्द है। या शायद इसलिए कि वह @t या @ty जैसा बहुत छोटा हैंडल है। मशहूर हस्तियों को भी निशाना बनाया गया है।
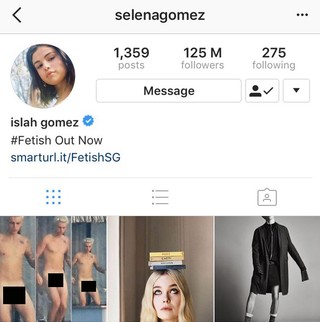
हैक होने के बाद सेलेना गोमेज़ के INSTAGRAM अकाउंट का स्क्रीनशॉट।
उदाहरण के लिए, पिछले साल अगस्त में हैकरों ने सेलेना गोमेज़ का Instagram अकाउंट हाइजैक कर लिया और जस्टिन बीबर की नग्न तस्वीरें पोस्ट कर दीं। गोमेज़ के अकाउंट पर दिखने वाला पहला नाम भी बदलकर “Islah” कर दिया गया, जो उस समय OGUSERS के एक सदस्य द्वारा इस्तेमाल किए जा रहे यूज़रनेम Islah जैसा ही था। OGUSERS के हैकरों के अनुसार, गोमेज़ हैक के पीछे होने का दावा करने वालों ने कहा कि उन्होंने यह गायिका-अभिनेत्री के Instagram अकाउंट से जुड़े मोबाइल फ़ोन नंबर पर कब्ज़ा करके किया, जिसके हैक के समय 12.5 करोड़ फ़ॉलोअर्स थे।
“बाप रे, उन्होंने सचमुच Instagram पर सबसे ज़्यादा फ़ॉलो की जाने वाली शख़्सियत को हैक कर लिया,” OGUSERS के एक सदस्य ने “RIP SELENA GOMEZ” शीर्षक वाले थ्रेड में टिप्पणी की।
गोमेज़ के एक प्रवक्ता ने ईमेल के ज़रिए टिप्पणी करने से इनकार कर दिया।


