كشف موظفو جامعة سانت فرانسيس زيفيير الكندية عن هجوم واسع النطاق على شبكة مؤسستهم التعليمية. وقد استهدف الهجوم مكسبًا مخفيًا من العملات المشفّرة، أي أنه كان مرتبطًا بما يُعرف بالتعدين الخفي للعملات الرقمية (cryptojacking).
استخدم البرمجيات الخبيثة غير المعروفة، التي أصابت شبكة الجامعة، القدرة الحاسوبية التي استولت عليها لاستخراج عملة البيتكوين. ونتيجة لذلك، اضطر الموظفون إلى «إعادة ضبط» الشبكة الجامعية بالكامل للقضاء على العدوى، وفقًا لنصائح خبراء أمن المعلومات الذين استشاروهم.
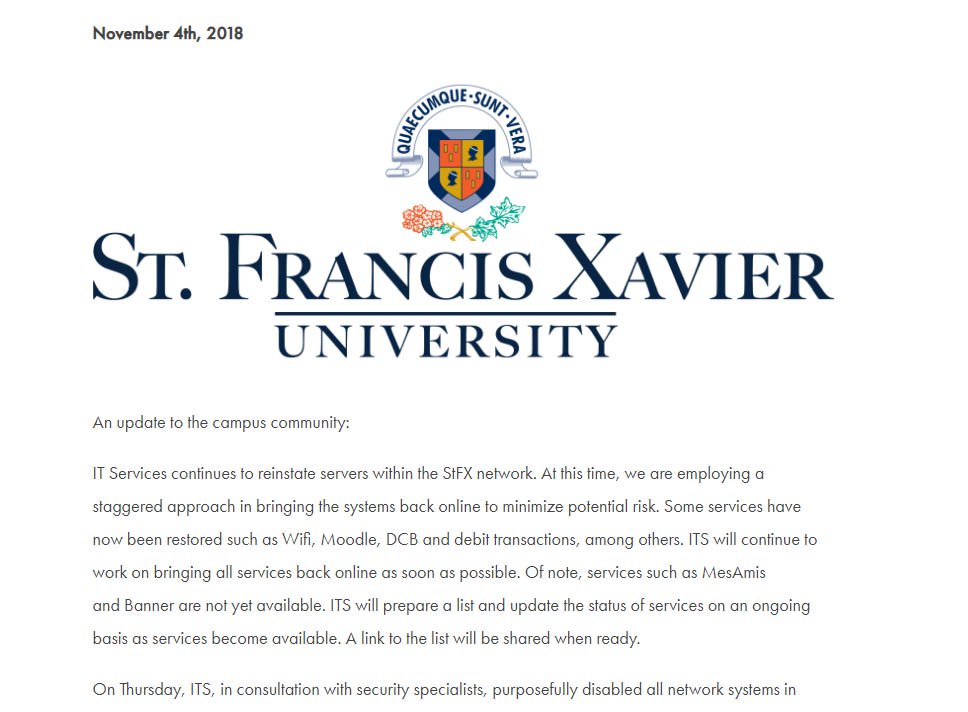
تتعافى جامعة سانت فرانسيس زيفيير حاليًا من آثار الهجوم، إلا أن موارد شبكة المؤسسة بدأت بالفعل في العودة إلى العمل، ولا سيما الخوادم وشبكة الواي فاي ومنصة التعليم Moodle. وعلاوة على ذلك، فقد كانت الأنظمة المرتبطة ببطاقات دفع الطلاب معطلة من قبل، وقد أُعيدت الآن إلى كفاءتها.
أوضح ممثلو الجامعات أنهم يحققون فيما جرى، وأنه حتى الآن لم يُكتشف أي دليل على اختراق البيانات الشخصية للطلاب أو الموظفين.
وتجدر الإشارة إلى أن جامعة سانت فرانسيس زيفيير ليست الضحية الأولى لاستغلال البرمجيات الخبيثة في التعدين. فعلى سبيل المثال، تعرضت كلية إمبريال في لندن، وحتى معهد ماساتشوستس للتكنولوجيا، لهجمات مماثلة من قبل، وفي الحالتين حاول الطلاب أنفسهم استخدام مرافق المؤسسة التعليمية لاستخراج العملات المشفّرة.


