Personel kanadyjskiego Uniwersytetu St. Francis Xavier odkrył masowy atak na sieć tej placówki edukacyjnej. Atak miał na celu ukryte zasoby kryptowalutowe, czyli był związany z tzw. cryptojackingiem.
Nieznane oprogramowanie typu malware, które zaatakowało sieć uniwersytetu, wykorzystało przejęte moce obliczeniowe do wydobywania bitcoinów. W rezultacie personel był zmuszony do całkowitego „zresetowania” sieci uczelni, aby usunąć infekcję, zgodnie z zaleceniami specjalistów ds. bezpieczeństwa informacji, o których poradę zwrócono się.
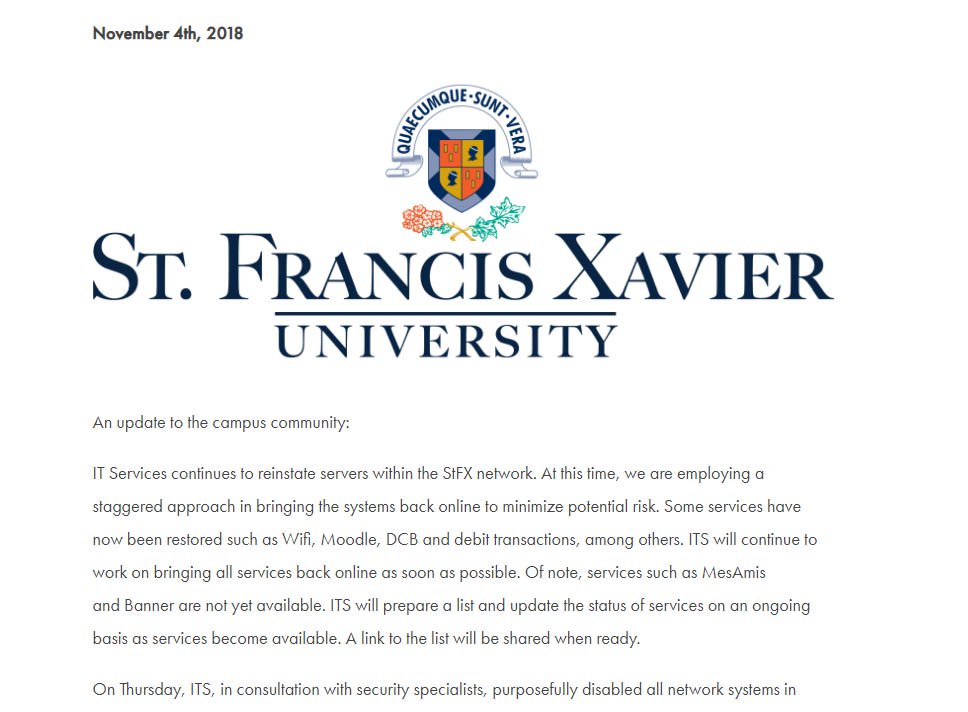
Obecnie Uniwersytet Saint-François-Xavier usuwa skutki ataku, jednak zasoby sieciowe placówki zaczęły już ponownie działać, w tym serwery, sieć Wi-Fi oraz platforma edukacyjna Moodle. Ponadto systemy obsługujące karty płatnicze studentów były wcześniej wyłączone, a ich działanie zostało już przywrócone.
Przedstawiciele uczelni poinformowali, że prowadzą dochodzenie w sprawie zdarzenia i że dotychczas nie wykryto żadnych dowodów na naruszenie danych osobowych studentów ani pracowników.
Trzeba przyznać, że Uniwersytet St. Francis Xavier nie jest pierwszą ofiarą wydobywania kryptowalut za pomocą malware’u. Na przykład Imperial College of London oraz MIT również padły podobnym atakom, a w obu przypadkach to sami studenci próbowali wykorzystać infrastrukturę uczelni do wydobywania kryptowaluty.


