セント・フランシス・ザビエル大学(カナダ)のスタッフは、同大学のネットワークに対する大規模な攻撃を発見しました。 この攻撃の狙いは暗号資産の隠れた利益であり、いわゆるクリプトジャッキングに関連するものでした。
大学のネットワークに侵入した未確認のマルウェアは、乗っ取った計算能力を使ってビットコインを採掘していました。その結果、スタッフは感染を排除するため、情報セキュリティの専門家から受けた助言に従い、大学のネットワーク全体を「初期化」せざるを得なくなりました。
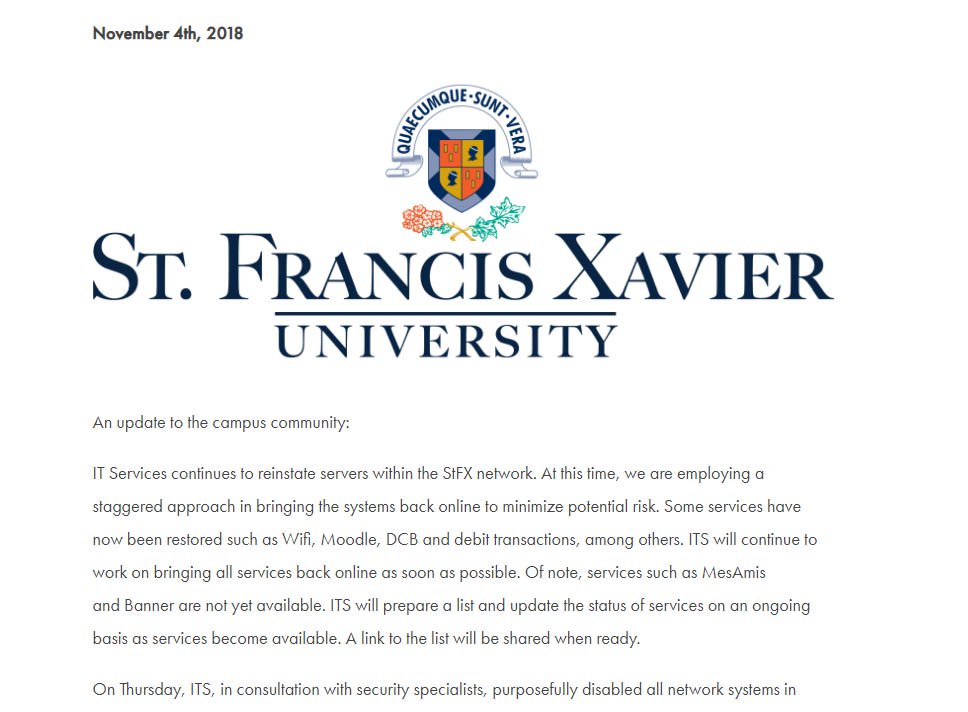
現時点で、セント・フランシス・ザビエル大学は攻撃による影響から復旧作業を進めていますが、サーバー、Wi-Fi、教育プラットフォームのMoodleなど、ネットワーク資源の一部は既に復旧し始めています。また、学生のプリペイドカードを使用するシステムも以前は停止されていましたが、現在は性能が回復しています。
大学関係者は、何が起きたのかを調査していると述べており、現時点で学生や教職員の個人データが漏えいした証拠は見つかっていないとしています。
実のところ、セント・フランシス・ザビエル大学がマルウェアによる採掘の被害に遭った最初の例ではありません。たとえば、インペリアル・カレッジ・ロンドンやMIT(マサチューセッツ工科大学)も、過去に同様の攻撃を受けています。いずれの場合も、学生自身が教育機関の設備を使って暗号資産を採掘しようとしていました。


