El personal de la Universidad canadiense St. Francis Xavier descubrió un ataque masivo a la red de su institución educativa. El ataque tenía como objetivo un botín oculto de criptomonedas, es decir, estaba relacionado con lo que se conoce como cryptojacking.
El malware no identificado, que afectó la red de la universidad, utilizó la potencia capturada para extraer bitcoins. Como consecuencia, el personal se vio obligado a «reiniciar» por completo la red universitaria para eliminar la infección, siguiendo los consejos de especialistas en seguridad de la información a los que consultaron.
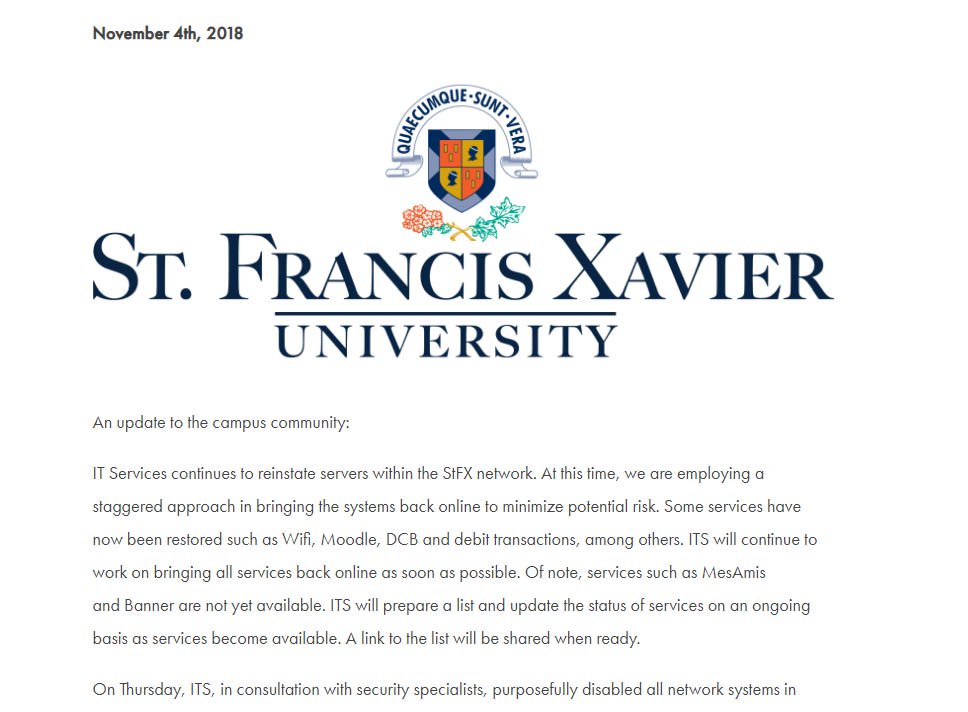
En este momento, la Universidad Saint-François-Xavier se recupera de las consecuencias del ataque, pero los recursos de red de la institución ya han comenzado a volver a estar en línea, incluidos los servidores, el Wi-Fi y la plataforma educativa Moodle. Además, los sistemas que funcionan con las tarjetas de pago de los estudiantes estaban desactivados anteriormente y su rendimiento ya ha sido restablecido.
Los representantes de la universidad indicaron que están investigando lo sucedido y que, hasta la fecha, no se ha descubierto ninguna prueba de que se hayan comprometido los datos personales de los estudiantes o del personal.
Cabe decir que la Universidad de St. Francis Xavier no es la primera víctima de la minería de malware. Por ejemplo, el Imperial College de Londres e incluso el MIT ya habían sido víctimas de ataques similares y, en ambos casos, los propios estudiantes intentaron utilizar las instalaciones de la institución educativa para extraer criptomonedas.


