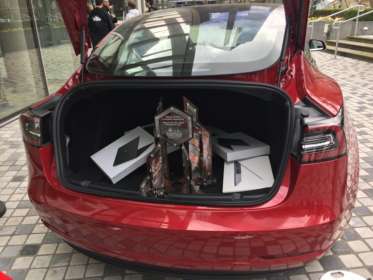
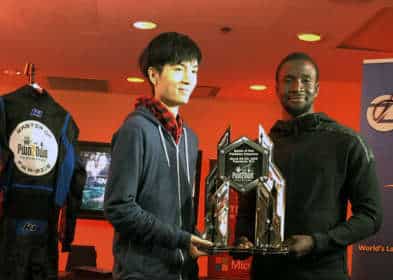
في الأسبوع الماضي في كندا، وخلال مؤتمر CanSecWest، أُقيمت المسابقة السنوية Pwn2Own 2019، التي تنظمها Trend Micro Zero Day Initiative (ZDI). تجاوز صندوق جوائز الحدث هذا العام مليون دولار أمريكي. لكن المتسابقين لم يفوزوا بالمال فحسب، فعلى سبيل المثال، تمكّن أحد الفرق من اختراق سيارة Tesla Model 3 والاحتفاظ بها لنفسه.
خلال اليوم الأول من المسابقة، تم اختراق Apple Safari وOracle VirtualBox وVMware Workstation، مما أتاح للباحثين الحصول على 240,000 دولار أمريكي. وحقق فريق Fluoroacetate أفضل النتائج، ولا سيما Amat Cama وRichard Zhu، الذي أصبح المتسابق الأكثر إنتاجية في العام الماضي وفاز بلقب Master of Pwn.
تم عرض Fluoroacetate من خلال استغلالات فعّالة لـ Safari (تجاوز كامل للذاكرة ومشكلة الكومة المؤدية إلى الهروب من Sandbox)، وOracle VirtualBox (رفع الصلاحيات وتنفيذ تعليمات برمجية تعسفية)، وVMware Workstation (الهروب من الآلة الافتراضية والتنفيذ على نظام التشغيل المضيف). وقد أدت هذه الإنجازات إلى حصول الفريق على 55,000 دولار و35,000 دولار و70,000 دولار على التوالي. وهكذا، بعد اليوم الأول من المسابقة، بلغ رصيد فريق Fluoroacetate 160,000 دولار.
وفي اليوم الأول أيضًا، قدّم الباحث anhdaden من STAR Labs (35,000 دولار) استغلاله لـ Oracle VirtualBox (phoenhex & qwerty)، وأظهر سيطرة كاملة على النظام من خلال استغلال الثغرات في Apple Safari (45,000 دولار).
في اليوم الثاني من Pwn2Own، فكّك خبراء الأمن متصفحي Mozilla Firefox وMicrosoft Edge. وهنا أيضًا حقق أفضل النتائج فريق Fluoroacetate. فقد قدّموا أولًا استغلالًا لـ Firefox يستفيد من خلل JIT (التجميع في وقت التشغيل) ومشكلة الكتابة خارج حدود الذاكرة المخصصة في نواة Windows. ونتيجةً لذلك، تم عرض تنفيذ الشيفرة على مستوى النظام، ولحل المشكلات كان يكفي زيارة الموقع الضار الخاص بالباحثين باستخدام Firefox. وقد حصل الفريق بذلك على 50,000 دولار.
أما الاختراق الكامل لـ Edge، فقد شمل الهروب من آلة افتراضية، وحالة تنافس حرجة في النواة، وخللًا من نوع confusion of types في المتصفح نفسه. وقد ساعد الجمع بين هذه الثغرات المتخصصين على جعل المتصفح الذي يعمل على الآلة الافتراضية ينفذ تعليمات برمجية تعسفية على نظام التشغيل المضيف. وقد أضاف هذا الاختراق 130,000 دولار إلى خزينة Fluoroacetate.
علاوةً على ذلك، في اليوم الثاني من المسابقة، حصل نيكلاس باومشتارك على 40,000 دولار أمريكي مقابل ثغرة JIT والثغرة المنطقية في Firefox، وحصل آرثر غيركيس من Exodus Intelligence على 50,000 دولار أمريكي مقابل الهروب من بيئة الحماية (sandbox). Microsoft Edge.
خُصّص اليوم الثالث من المسابقة لاختراق السيارات. فقد دُعي المشاركون هذا العام إلى اختراق سيارة Tesla Model 3، وتقدّم فريقان بطلب للمشاركة: Fluoroacetate وTeam KunnaPwn. ولكن للأسف، صباح اليوم الثالث، أُعلن أن Team KunnaPwn سحب طلبه ولم يرغب في المشاركة في المسابقة. وفي النهاية، لم يتمكن من كسر السيارة سوى Zhu وKama.
أثبت فريق Fluoroacetate أن نظام الترفيه والمعلومات في السيارات قد تم اختراقه. فقد نفّذ الخبراء شيفرة JIT أثناء عرض المتصفح، والوصول إلى البرمجيات الثابتة للسيارة، وتمكنوا من عرض رسالتهم الخاصة عبر النظام الوسائطي.
لم يقتصر الاختراق الناجح لسيارة Tesla Model 3 على تحقيق 35,000 دولار إضافية للفريق، بل سمح للمختصين أيضاً بالاحتفاظ بالسيارة المخترقة (وفقاً لقواعد Pwn2Own، تعود جميع الأجهزة المخترقة إلى الباحثين). وقد وعد ممثلو Tesla بمعالجة المشكلات التي اكتشفها الخبراء خلال الأيام القادمة.
وبناءً على ذلك، حصل المشاركون في Pwn2Own هذا العام على ما مجموعه 545,000 دولار أمريكي، ذهب منها 375,000 دولار إلى فريق Fluoroacetate. وحصل Zhu وKama مرة أخرى على لقب Master of Pwn، أي أمهر القراصنة المعلوماتيين في العام.