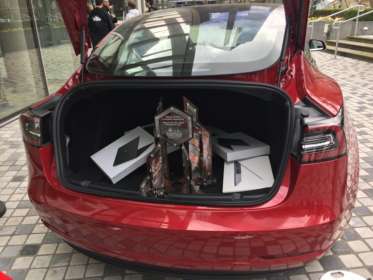
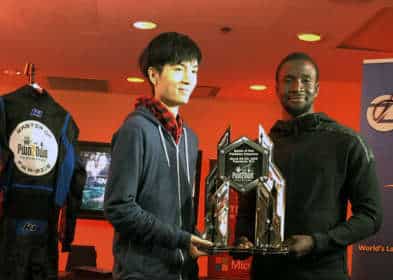
Förra veckan hölls den årliga tävlingen Pwn2Own 2019 i Kanada, i samband med konferensen CanSecWest. Den arrangerades av Trend Micro Zero Day Initiative (ZDI). Prispotten för evenemanget i år översteg en miljon dollar. Men deltagarna vann inte bara pengar: ett lag lyckades till exempel hacka bilen Tesla Model 3 och behålla den själva.
Under tävlingens första dag hackades Apple Safari, Oracle VirtualBox och VMware Workstation, vilket gav forskarna 240 000 USD. Laget Fluoroacetate nådde de bästa resultaten, med bland andra Amat Cama och Richard Zhu, som förra året blev den mest framgångsrika deltagaren och vann titeln Master of Pwn.
Det var Fluoroacetate som demonstrerade fungerande exploits för Safari (ett heltalsöverflöde och en heap som ledde till ett sandbox-escape), Oracle VirtualBox (privilegieeskalering och exekvering av godtycklig kod) och VMware Workstation (ett escape från den virtuella maskinen och exekvering i värdoperativsystemet). Detta gav laget 55 000 USD, 35 000 USD respektive 70 000 USD. Efter tävlingens första dag hade Fluoroacetate alltså redan 160 000 USD.
Även under första dagen presenterade forskaren anhdaden från STAR Labs (35 000 USD) sin exploit för Oracle VirtualBox (phoenhex & qwerty) och visade fullständig kontroll över systemet genom att utnyttja sårbarheter i Apple Safari (45 000 USD).
Under Pwn2Owns andra dag knäckte säkerhetsexperter webbläsarna Mozilla Firefox och Microsoft Edge. Även här visade killarna från Fluoroacetate det bästa resultatet. Först presenterade de en exploit för Firefox som utnyttjar en JIT-bugg (Just-in-Time) och ett problem med skrivning utanför det tilldelade minnesområdet i Windows-kärnan. Därmed demonstrerades kodexekvering på systemnivå, och för att utlösa problemen räckte det att besöka forskarnas skadliga webbplats med Firefox. Det gav laget 50 000 USD.
Det fullständiga hacket av Edge omfattade ett escape från en virtuell maskin, ett kritiskt kapplöpningstillstånd (race condition) i kärnan och en typförväxlingsbugg i själva webbläsaren. Kombinationen av dessa sårbarheter gjorde det möjligt för specialisterna att få webbläsaren, som kördes i den virtuella maskinen, att exekvera godtycklig kod i värdoperativsystemet. Detta hack tillförde 130 000 dollar till Fluoroacetates kassa.
Under tävlingens andra dag fick dessutom Niklas Baumstark 40 000 USD för en JIT-bugg och en logisk sårbarhet i Firefox, och Arthur Gerkis från Exodus Intelligence fick 50 000 USD för ett sandbox-escape i Microsoft Edge.
Tävlingens tredje dag ägnades åt bilhackning. I år fick deltagarna nämligen i uppdrag att hacka bilen Tesla Model 3, och två lag anmälde sig: Fluoroacetate och Team KunnaPwn. Tyvärr stod det på morgonen den tredje dagen klart att Team KunnaPwn hade dragit tillbaka sin anmälan och inte ville delta i tävlingen. Till slut var det bara Zhu och Cama som knäckte bilen.
Laget Fluoroacetate visade att bilens infotainmentsystem hade komprometterats. Experterna körde JIT-kod vid renderingen i webbläsaren, fick åtkomst till bilens firmware och lyckades visa sitt eget meddelande via multimediasystemet.
Det lyckade intrånget i Tesla Model 3 gav inte bara laget ytterligare 35 000 dollar, utan gjorde det också möjligt för specialisterna att behålla den hackade bilen (enligt Pwn2Owns regler går alla hackade enheter till forskarna). Teslas representanter lovade att åtgärda de problem som experterna upptäckte inom de närmaste dagarna.
Sammanlagt vann deltagarna i Pwn2Own i år 545 000 US-dollar, varav 375 000 gick till laget Fluoroacetate. Zhu och Cama fick återigen titeln Master of Pwn, det vill säga årets mest framgångsrika hackare.