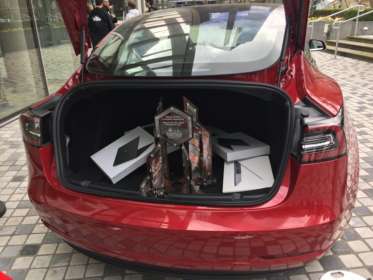
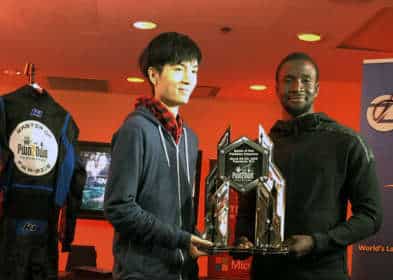
Múlt héten Kanadában, a CanSecWest konferencián zajlott le az éves Pwn2Own 2019 verseny, amelyet a Trend Micro Zero Day Initiative (ZDI) szervezett. Az esemény idei jutalomalapja meghaladta az egymillió dollárt. A versenyzők azonban nemcsak pénzt nyertek: például az egyik csapatnak sikerült feltörnie egy Tesla Model 3 autót, és meg is tarthatta azt.
A verseny első napján feltörték az Apple Safarit, az Oracle VirtualBoxot és a VMware Workstationt, ami 240 000 USD-t hozott a kutatóknak. A legjobb eredményt a Fluoroacetate csapat érte el, amelynek tagjai Amat Cama és Richard Zhu, aki tavaly a legeredményesebb versenyző volt, és elnyerte a Master of Pwn címet.
A Fluoroacetate működő exploitokat mutatott be a Safarihoz (teljes egészében egy puffertúlcsordulás és egy heap hiba, amely sandbox-szökéshez vezetett), az Oracle VirtualBoxhoz (jogosultságemelés és tetszőleges kód végrehajtása), valamint a VMware Workstationhöz (virtuális gépből való kilépés és kódfuttatás a gazdagép operációs rendszerében). Mindez a csapatnak rendre 55 000, 35 000 és 70 000 dollárt hozott. Így az első versenynap után a Fluoroacetate már 160 000 dollárnál tartott.
Szintén az első napon a STAR Labs kutatója, anhdaden (35 000 dollár) bemutatta exploitját az Oracle VirtualBoxhoz (phoenhex & qwerty), és az Apple Safari sebezhetőségeit kihasználva teljes irányítást szerzett a rendszer felett (45 000 dollár).
A Pwn2Own második napján a biztonsági szakértők a Mozilla Firefoxot és a Microsoft Edge-et törték fel. Itt ismét a Fluoroacetate csapat érte el a legjobb eredményt. Először egy olyan Firefox-exploitot mutattak be, amely egy JIT (Just-in-Time) hibát és a Windows kernelben a lefoglalt memóriahatáron túli írás problémáját használja ki. Ennek eredményeként rendszerszintű kódfuttatást demonstráltak, ehhez pedig elég volt, hogy a Firefoxot használó áldozat ellátogasson a kutatók rosszindulatú weboldalára. Ez 50 000 dollárt hozott a csapatnak.
Az Edge teljes feltörése virtuális gépből való kilépést, a kernelben egy kritikus versenyhelyzetet (race condition), valamint magában a böngészőben egy típuszavarási hibát foglalt magában. E sebezhetőségek kombinációja segített a szakembereknek abban, hogy a virtuális gépen futó böngésző tetszőleges kódot hajtson végre a gazdagép operációs rendszerén. Ez a feltörés 130 000 dollárral gyarapította a Fluoroacetate perselyét.
Emellett a verseny második napján Niklas Baumstark 40 000 USD-t kapott a JIT hibáért és a Firefox logikai sebezhetőségéért, az Exodus Intelligence munkatársa, Arthur Gerkis pedig 50 000 USD-t a Microsoft Edge sandbox-szökéséért.
A verseny harmadik napja az autófeltörésről szólt. A helyzet az, hogy idén a résztvevőknek egy Tesla Model 3-at kellett feltörniük, és két csapat jelentkezett: a Fluoroacetate és a Team KunnaPwn. Sajnos a harmadik nap reggelén kiderült, hogy a Team KunnaPwn visszavonta a jelentkezését, és nem kíván részt venni a versenyen. Végül csak Zhu és Cama törte fel az autót.
A Fluoroacetate csapat bemutatta, hogy sikerült kompromittálni az autó infotainment rendszerét. A szakértők JIT kódot futtattak a böngésző renderelésekor, hozzáfértek az autó firmware-éhez, és saját üzenetüket jelenítették meg a multimédiás rendszeren keresztül.
A Tesla Model 3 sikeres feltörése nemcsak további 35 000 dollárt hozott a csapatnak, hanem lehetővé tette a szakemberek számára, hogy megtartsák a feltört autót (a Pwn2Own szabályai szerint minden feltört eszköz a kutatóké). A Tesla képviselői megígérték, hogy a következő napokban megoldják a szakértők által feltárt problémákat.
Összességében a Pwn2Own résztvevői idén összesen 545 000 amerikai dollárt kerestek, ebből 375 000 a Fluoroacetate csapathoz került. Zhu és Cama ismét megkapta a Master of Pwn címet, vagyis ők az év legeredményesebb hackerei.