La semana lalu di Kanada, pada konferensi CanSecWest, berlangsung kompetisi tahunan Pwn2Own 2019, yang diselenggarakan oleh Trend Micro Zero Day Initiative (ZDI). Dana hadiah acara tahun ini melebihi satu juta dolar. Namun para peserta tidak hanya memperoleh uang; misalnya, sebuah tim berhasil meretas mobil Tesla Model 3 dan membiarkannya menjadi milik mereka sendiri.
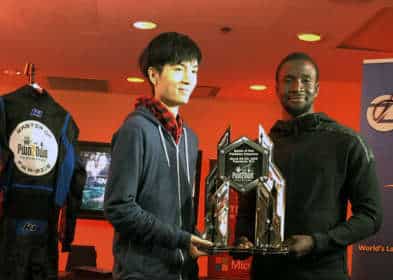
Pada hari pertama kompetisi, Apple Safari, Oracle VirtualBox, dan VMware Workstation berhasil diretas, yang menghasilkan 240.000 USD bagi para peneliti. Tim Fluoroacetate meraih hasil terbaik, di antaranya Amat Cama dan Richard Zhu, yang menjadi peserta paling produktif tahun lalu dan meraih gelar Master of Pwn.
Tim Fluoroacetate memperlihatkan eksploit yang berfungsi untuk Safari (buffer overflow penuh dan heap yang menyebabkan keluar dari Sandbox), Oracle VirtualBox (peningkatan hak akses dan eksekusi kode arbitrer), serta VMware Workstation (keluar dari mesin virtual dan eksekusi di sistem operasi host). Semua itu menghasilkan 55.000 $, 35.000 $, dan 70.000 $ bagi tim tersebut, masing-masing. Dengan demikian, setelah hari pertama kompetisi, Fluoroacetate sudah mengantongi 160.000 $.
Juga pada hari pertama, peneliti anhdaden dari STAR Labs (35.000 $) mempresentasikan eksploitnya untuk Oracle VirtualBox (phoenhex & qwerty) dan menunjukkan kendali penuh atas sistem dengan memanfaatkan kerentanan Apple Safari (45.000 $).
Pada hari kedua Pwn2Own, para pakar keamanan membongkar peramban Mozilla Firefox dan Microsoft Edge. Di sini, hasil terbaik kembali diraih oleh tim Fluoroacetate. Pertama, mereka mempresentasikan eksploit untuk Firefox yang memanfaatkan bug JIT (Just-in-Time) dan masalah penulisan melampaui batas memori yang dialokasikan di kernel Windows. Akibatnya, eksekusi kode pada tingkat sistem berhasil ditunjukkan, dan untuk memicu serangan cukup dengan mengunjungi situs web berbahaya oleh peneliti yang menggunakan Firefox. Hal ini menghasilkan 50.000 $ bagi tim tersebut.
Peretasan penuh terhadap Edge mencakup keluar dari mesin virtual, kondisi balapan kritis di kernel, dan bug kebingungan tipe di dalam peramban itu sendiri. Kombinasi kerentanan ini membantu para spesialis membuat peramban yang berjalan di mesin virtual mengeksekusi kode arbitrer pada sistem operasi host. Peretasan ini menambahkan 130.000 dolar ke kas Fluoroacetate.
Selain itu, pada hari kedua kompetisi, Niklas Baumstark memperoleh 40.000 USD untuk bug JIT dan kerentanan logika di Firefox, serta Arthur Gerkis dari Exodus Intelligence memperoleh 50.000 USD untuk keluar dari sandbox Microsoft Edge.
Hari ketiga kompetisi didedikasikan untuk peretasan mobil. Tahun ini, para peserta diminta meretas mobil Tesla Model 3, dan dua tim mengajukan diri untuk berpartisipasi: Fluoroacetate dan Team KunnaPwn. Sayangnya, pada pagi hari ketiga diumumkan bahwa Team KunnaPwn telah menarik pengajuannya dan tidak ingin mengikuti kompetisi. Pada akhirnya hanya Zhu dan Kama yang berhasil membobol mobil tersebut.
Tim Fluoroacetate memperlihatkan bahwa sistem infotainment mobil telah berhasil dikompromikan. Para pakar menjalankan kode JIT saat peramban dirender, mengakses firmware mobil, dan berhasil menampilkan pesan mereka sendiri melalui sistem multimedia.
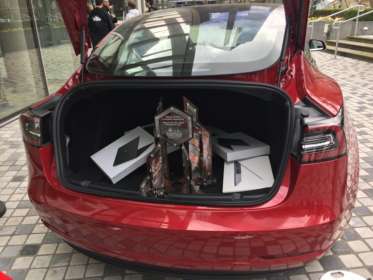
Keberhasilan membobol Tesla Model 3 tidak hanya menghasilkan tambahan 35.000 dolar bagi tim, tetapi juga memungkinkan para spesialis mempertahankan mobil yang diretas (sesuai aturan Pwn2Own, semua perangkat yang diretas menjadi milik para peneliti). Perwakilan Tesla berjanji akan memperbaiki masalah yang ditemukan para pakar dalam beberapa hari mendatang.
Akibatnya, para peserta Pwn2Own tahun ini memperoleh total 545.000 dolar AS, dengan 375.000 dolar di antaranya diberikan kepada tim Fluoroacetate. Zhu dan Kama kembali menerima gelar Master of Pwn, yaitu peretas paling andal tahun ini.