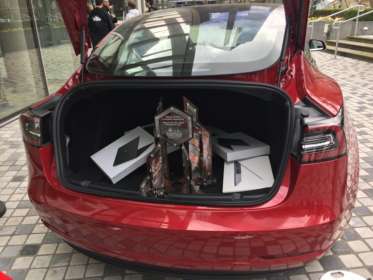
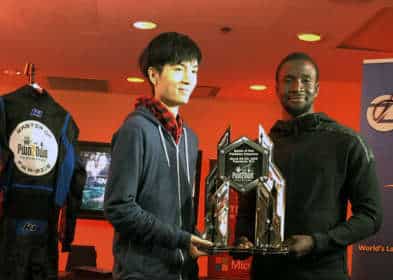
Geçen hafta Kanada’daki CanSecWest konferansında, Trend Micro Zero Day Initiative (ZDI) tarafından düzenlenen yıllık Pwn2Own 2019 yarışması gerçekleştirildi. Etkinliğin bu yılki ödül havuzu bir milyon doları aştı. Ancak yarışmacılar yalnızca para kazanmadı; örneğin bir ekip, Tesla Model 3 aracını hacklemeyi ve aracı kendilerine almayı başardı.
Yarışmanın ilk gününde Apple Safari, Oracle VirtualBox ve VMware Workstation hacklendi; bu da araştırmacılara 240.000 ABD doları kazandırdı. En iyi sonuçları, geçen yılın en başarılı yarışmacısı olup Master of Pwn unvanını kazanan Amat Cama ve Richard Zhu’nun da yer aldığı Fluoroacetate ekibi elde etti.
Fluoroacetate ekibi; Safari (tam sayı taşması ve yığın taşması yoluyla Sandbox’tan kaçış), Oracle VirtualBox (ayrıcalık yükseltme ve rastgele kod çalıştırma) ve VMware Workstation (sanal makineden kaçış ve ana işletim sisteminde kod çalıştırma) için çalışan exploit’leri gösterdi. Bunlar ekibe sırasıyla 55.000 $, 35.000 $ ve 70.000 $ kazandırdı. Böylece yarışmanın ilk gününün ardından Fluoroacetate’ın hesabında şimdiden 160.000 $ vardı.
Yine ilk gün, STAR Labs’tan kaşif anhdaden (35.000 $) Oracle VirtualBox için geliştirdiği exploit’i (phoenhex & qwerty) sundu ve Apple Safari’deki güvenlik açıklarından yararlanarak sistem üzerinde tam kontrol sağlayabildiğini gösterdi (45.000 $).
Pwn2Own’un ikinci gününde güvenlik uzmanları Mozilla Firefox ve Microsoft Edge tarayıcılarını alt üst etti. Burada en iyi sonucu yine Fluoroacetate ekibi elde etti. Öncelikle, Firefox için JIT (Just-in-Time) hatasını ve Windows çekirdeğinde ayrılan belleğin sınırları dışına yazma sorununu kullanan bir exploit sundular. Sonuç olarak sistem düzeyinde kod yürütme gösterildi; sorunları gidermek için ise araştırmacıların hazırladığı kötü amaçlı web sitesine Firefox ile girmek yeterliydi. Bu, ekibe 50.000 $ kazandırdı.
Edge’in tamamen ele geçirilmesi; bir sanal makineden kaçışı, çekirdekte kritik bir yarış durumunu (race condition) ve tarayıcının kendisindeki bir tür karışıklığı (type confusion) hatasını içeriyordu. Bu güvenlik açıklarının birleşimi, uzmanların sanal makinede çalışan tarayıcının ana işletim sisteminde keyfi kod çalıştırmasını sağlamasına yardımcı oldu. Bu hack, Fluoroacetate’in kumbarasına 130.000 dolar ekledi.
Ayrıca, yarışmanın ikinci gününde Niklas Baumstark, Firefox’taki JIT hatası ve mantıksal güvenlik açığı için 40.000 USD, Exodus Intelligence’dan Arthur Gerkis ise sandbox kaçışı için 50.000 USD kazandı. Microsoft Edge.
Yarışmanın üçüncü günü otomobil korsanlığına ayrıldı. Bu yıl katılımcılardan Tesla Model 3 otomobilini ele geçirmeleri istendi ve iki takım katılım için başvurdu: Fluoroacetate ve Team KunnaPwn. Ne yazık ki üçüncü günün sabahında Team KunnaPwn’un başvurusunu geri çektiği ve yarışmaya katılmak istemediği öğrenildi. Sonunda yalnızca Zhu ve Kama otomobili kırmayı başardı.
Fluoroacetate takımı, otomobillerin infotainment sisteminin ele geçirilebileceğini gösterdi. Uzmanlar, tarayıcı işlenirken JIT kodunu çalıştırdı, otomobilin yazılımına erişti ve multimedya sistemi üzerinden kendi mesajlarını görüntülemeyi başardı.
Tesla Model 3’ün başarılı bir şekilde ele geçirilmesi takıma 35.000 dolar ek kazanç sağladı; ayrıca uzmanlar ele geçirilen otomobili de saklayabildi (Pwn2Own kurallarına göre, ele geçirilen tüm cihazlar araştırmacılara aittir). Tesla temsilcileri, uzmanlar tarafından keşfedilen sorunları önümüzdeki günlerde çözeceklerini vaat etti.
Sonuç olarak, Pwn2Own katılımcıları bu yıl toplam 545.000 ABD doları kazandı; bunun 375.000 doları Fluoroacetate takımına gitti. Zhu ve Kama, yılın en başarılı bilgisayar korsanları anlamına gelen Master of Pwn unvanını bir kez daha kazandı.