Οι ειδικοί στην ασφάλεια και την πληροφορική εντόπισαν ένα νέο ransomware, το Lilocked (γνωστό και ως Lilu), το οποίο είχε ήδη επιτεθεί σε περισσότερους από 6.000 διακομιστές, και φαίνεται ότι το κακόβουλο λογισμικό έχει σχεδιαστεί μόνο για συστήματα Linux.
Οι πρώτες μολύνσεις καταγράφηκαν στα μέσα Ιουλίου 2019, ωστόσο, δεν είναι ακόμη γνωστό ακριβώς πώς το Lilocked διεισδύει στους διακομιστές των θυμάτων του. Όταν ο διάσημος ειδικός στην ασφάλεια της πληροφορίας, Michael Gillespie, έγραψε στο Twitter για το ransomware, οι χρήστες άρχισαν να αναφέρουν ότι είχαν δεχθεί επίθεση, για παράδειγμα μέσω ευπαθειών στο Exim, ή ότι είχαν υποστεί ζημιά λόγω της χρήσης παλαιών εκδόσεων του WordPress.
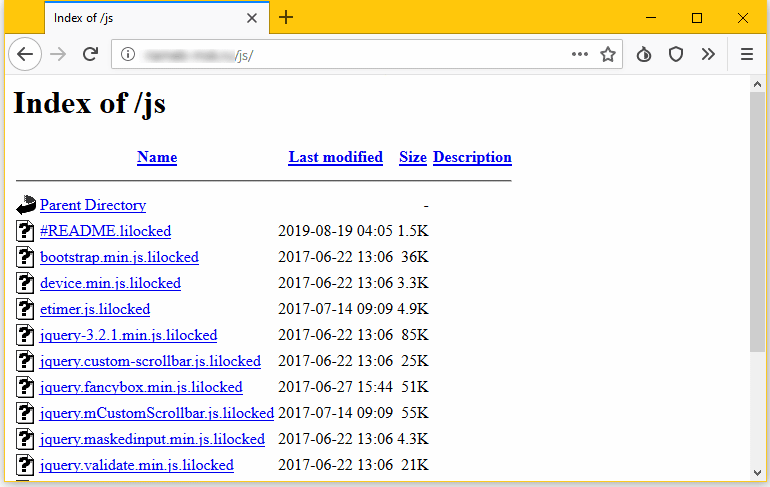
Οι διακομιστές που επηρεάζονται από αυτό το ransomware είναι εύκολο να εντοπιστούν, καθώς τα περισσότερα αρχεία που περιέχουν είναι κρυπτογραφημένα και φέρουν την επέκταση .lilocked. Οι ερευνητές επισημαίνουν ότι το Lilocked δεν κρυπτογραφεί τα αρχεία συστήματος, ώστε ο διακομιστής να μπορεί να συνεχίσει να λειτουργεί, αλλά «χαλάει» τα αρχεία HTML, SHTML, JS, CSS, PHP, INI και διάφορα αρχεία εικόνας.
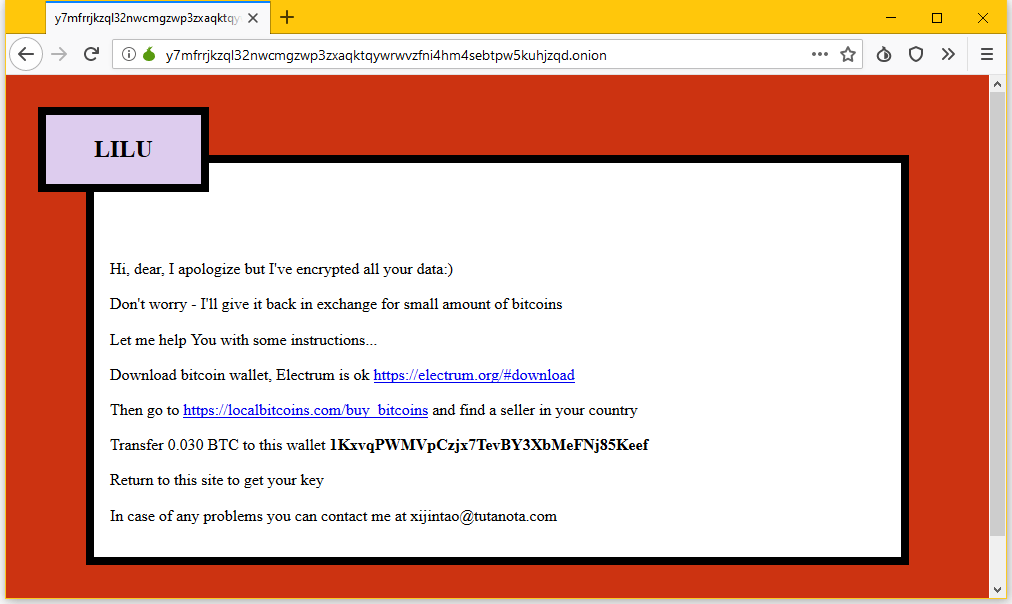
Ένα αντίγραφο του μηνύματος λύτρων (με το όνομα # README.lilocked) βρίσκεται σε κάθε φάκελο όπου το κακόβουλο λογισμικό κρυπτογραφεί αρχεία. Τα θύματα καλούνται να επισκεφθούν τον ιστότοπο στο darknet, όπου πρέπει να εισαγάγουν το κλειδί από το σημείωμα με το αίτημα λύτρων. Ήδη εδώ, ζητείται από τα θύματα 0,03 bitcoin (περίπου 325 δολάρια ΗΠΑ με την τρέχουσα ισοτιμία).
Σύμφωνα με τον Γάλλο ειδικό στην ασφάλεια της πληροφορίας, γνωστό με το ψευδώνυμο Benkow , το ransomware έχει ήδη πλήξει περισσότερους από 6.700 διακομιστές, πολλοί από τους οποίους είναι ευρετηριασμένοι από μηχανές αναζήτησης, γεγονός που επιτρέπει να εντοπίζονται εύκολα μέσω Google.

Δυστυχώς, ο πραγματικός αριθμός των θυμάτων του Lilocked πιθανότατα θα είναι πολύ μεγαλύτερος, καθώς υπάρχουν πολύ λίγοι διακομιστές Web και πολλά μολυσμένα συστήματα δεν εμφανίζονται στα αποτελέσματα αναζήτησης Google. Δεν είναι ακόμη γνωστό πώς λειτουργεί το Lilocked και αν είναι δυνατή η διάσωση των επηρεαζόμενων πληροφοριών χωρίς καταβολή λύτρων στους επιτιθέμενους, καθώς οι ειδικοί δεν έχουν ακόμη καταφέρει να εντοπίσουν και να μελετήσουν ένα δείγμα του κακόβουλου λογισμικού.



pas crypter, chiffrer !