Os especialistas em segurança e informação detetaram um novo ransomware, o Lilocked (também conhecido como Lilu), que já atacou mais de 6000 servidores, e tudo indica que este programa malicioso foi concebido exclusivamente para sistemas Linux.
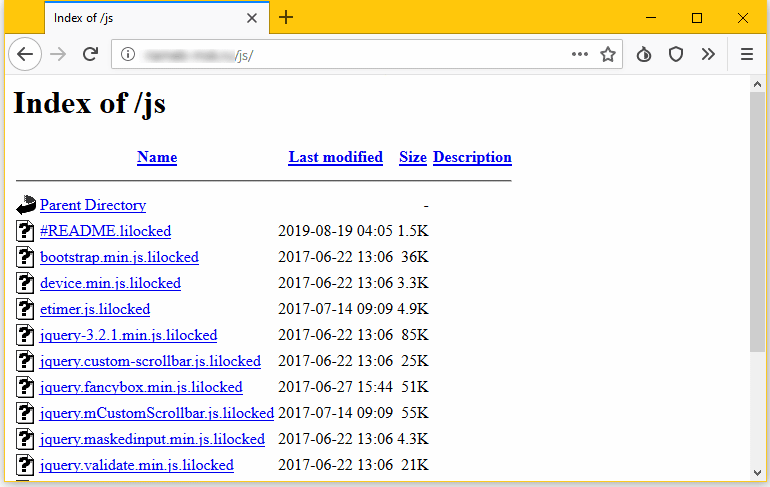
As primeiras infeções foram registadas em meados de julho de 2019, mas ainda não se sabe exatamente como o Lilocked consegue penetrar nos servidores das suas vítimas. Quando o conhecido especialista em segurança da informação Michael Gillespie escreveu no Twitter sobre este ransomware, vários utilizadores começaram a relatar que tinham sido atacados, por exemplo, através de vulnerabilidades no Exim, ou afetados pela utilização de versões antigas do WordPress.
Os servidores afetados por este ransomware são fáceis de identificar, pois a maioria dos ficheiros que contêm está cifrada e tem a extensão .lilocked. Os investigadores observam que o Lilocked não cifra os ficheiros do sistema, para que o servidor possa continuar a funcionar, mas “estraga” ficheiros HTML, SHTML, JS, CSS, PHP, INI e vários ficheiros de imagem.
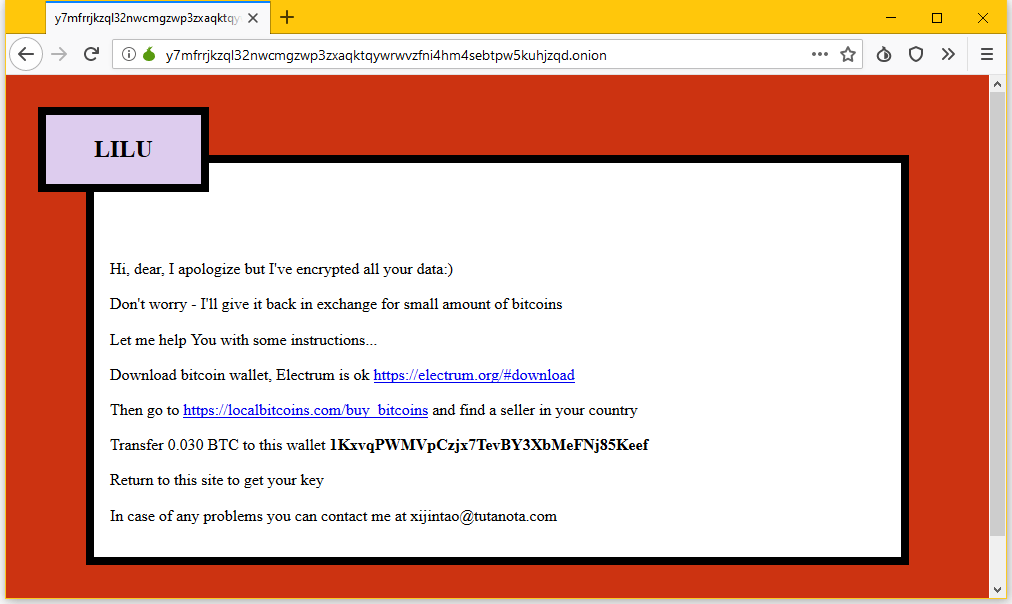
Uma cópia da mensagem de pedido de resgate (denominada # README.lilocked) é deixada em cada pasta onde o ransomware cifra ficheiros. As vítimas são convidadas a visitar um site na darknet, onde têm de introduzir a chave presente na nota de pedido de resgate. Logo aí, são pedidos às vítimas 0,03 bitcoin (cerca de 325 dólares americanos à cotação atual).
Segundo o especialista francês em segurança da informação conhecido pelo pseudónimo Benkow , o ransomware já afetou mais de 6700 servidores, muitos dos quais estão indexados pelos motores de pesquisa, o que permite localizá-los facilmente através do Google.

Infelizmente, o número real de vítimas do Lilocked será provavelmente muito mais elevado, pois há muito poucos servidores Web e muitos sistemas infetados não aparecem nos resultados de pesquisa do Google. Continua por esclarecer como funciona o Lilocked e se é possível recuperar as informações afetadas sem pagar um resgate aos atacantes, uma vez que os especialistas ainda não conseguiram detetar e estudar uma amostra do malware.



pas crypter, chiffrer !