Specjaliści ds. bezpieczeństwa i informacji zauważyli nowe ransomware o nazwie Lilocked (zwane też Lilu), które zaatakowało już ponad 6 000 serwerów, a złośliwe oprogramowanie wydaje się być zaprojektowane wyłącznie dla systemów Linux.
Pierwsze infekcje zarejestrowano w połowie lipca 2019 roku, jednak nadal nie wiadomo dokładnie, w jaki sposób Lilocked dostaje się na serwery swoich ofiar. Kiedy znany specjalista ds. bezpieczeństwa informacji, Michael Gillespie, napisał na Twitterze o tym ransomware, użytkownicy zaczęli zgłaszać, że zostali zaatakowani, na przykład poprzez luki w Exim, lub że ucierpieli z powodu korzystania ze starych wersji WordPressa.
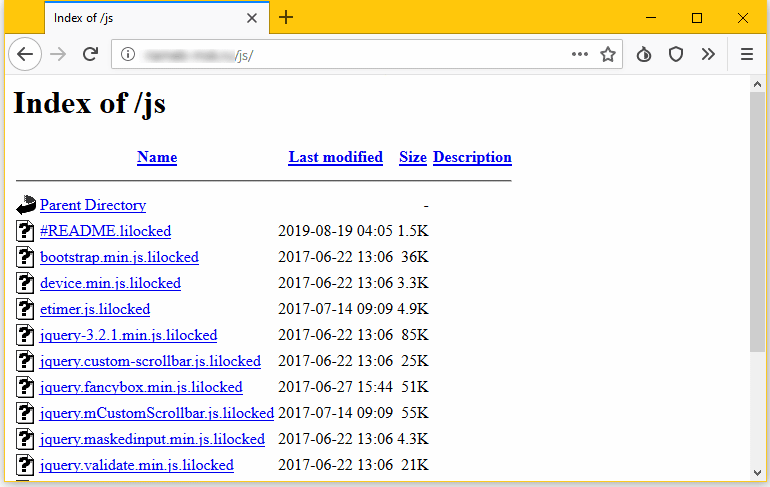
Serwery dotknięte tym ransomware łatwo wykryć, ponieważ większość znajdujących się na nich plików jest zaszyfrowana i nosi rozszerzenie .lilocked. Badacze zauważają, że Lilocked nie szyfruje plików systemowych, dzięki czemu serwer może nadal działać, ale „psuje” pliki HTML, SHTML, JS, CSS, PHP, INI oraz różne pliki graficzne.
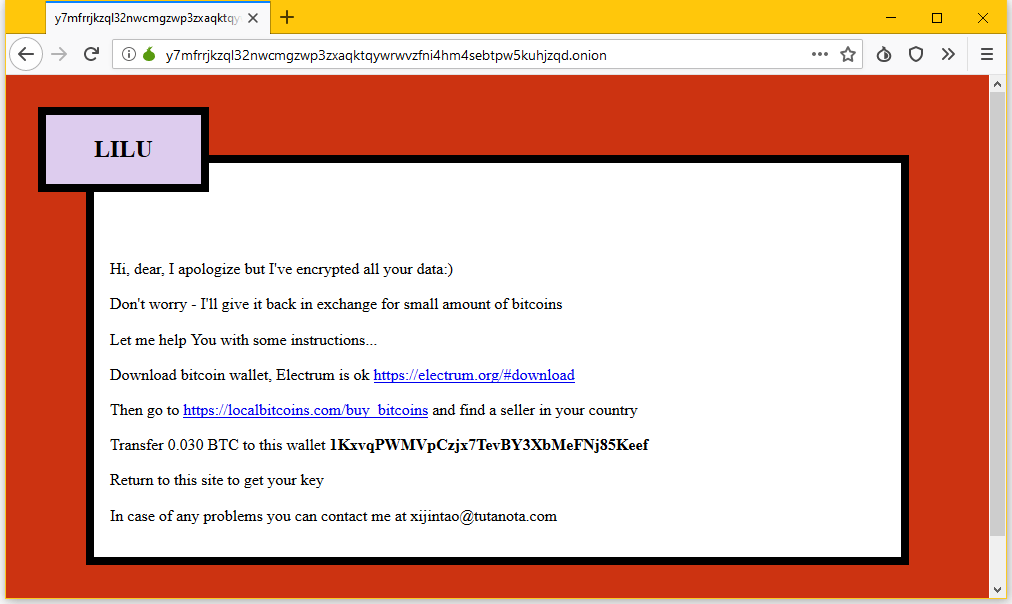
Kopia wiadomości z żądaniem okupu (o nazwie # README.lilocked) znajduje się w każdym folderze, w którym oprogramowanie ransomware szyfruje pliki. Ofiary są zachęcane do odwiedzenia strony w darknecie, gdzie należy wprowadzić klucz z notatki z żądaniem okupu. Już tutaj ofiarom żąda się 0,03 bitcoina (około 325 dolarów amerykańskich według aktualnego kursu).
Według francuskiego specjalisty ds. bezpieczeństwa informacji, znanego pod pseudonimem Benkow , ransomware dotknęło już ponad 6 700 serwerów, z których wiele jest indeksowanych przez wyszukiwarki, co pozwala łatwo je wykryć za pomocą Google.

Niestety, rzeczywista liczba ofiar Lilocked prawdopodobnie jest znacznie wyższa, ponieważ serwerów WWW jest bardzo niewiele, a wiele zainfekowanych systemów nie pojawia się w wynikach wyszukiwania Google. Nadal nie wiadomo, jak działa Lilocked i czy można odzyskać dotknięte informacje bez płacenia okupu napastnikom, ponieważ eksperci nie zdołali jeszcze wykryć i zbadać próbki tego malware.



pas crypter, chiffrer !