Sikkerhets- og informasjonsspesialister har oppdaget en ny ransomware, Lilocked (også kjent som Lilu), som allerede har angrepet mer enn 6 000 servere, og det ser ut til at skadeprogrammet kun er utviklet for Linux-systemer.
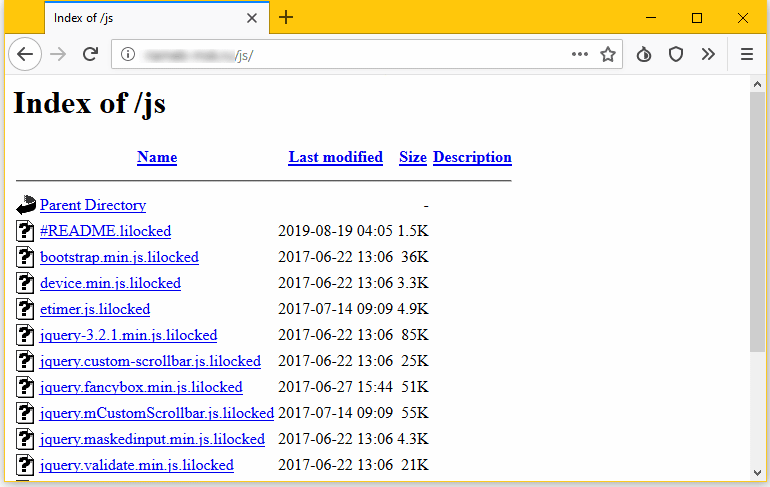
De første infeksjonene ble registrert i midten av juli 2019, men det er fortsatt uklart nøyaktig hvordan Lilocked kommer seg inn på ofrenes servere. Da den kjente informasjonssikkerhetsspesialisten Michael Gillespie skrev om ransomwaren på Twitter , begynte brukere å melde om at de var blitt angrepet, for eksempel gjennom sårbarheter i Exim, eller at serverne var skadet som følge av bruk av gamle versjoner av WordPress.
Servere som er rammet av denne ransomwaren, er enkle å oppdage, fordi de fleste filene på dem er kryptert og har filtypen .lilocked. Forskerne påpeker at Lilocked ikke krypterer systemfiler, slik at serveren kan fortsette å fungere, men «ødelegger» HTML-, SHTML-, JS-, CSS-, PHP- og INI-filer samt ulike bildefiler.
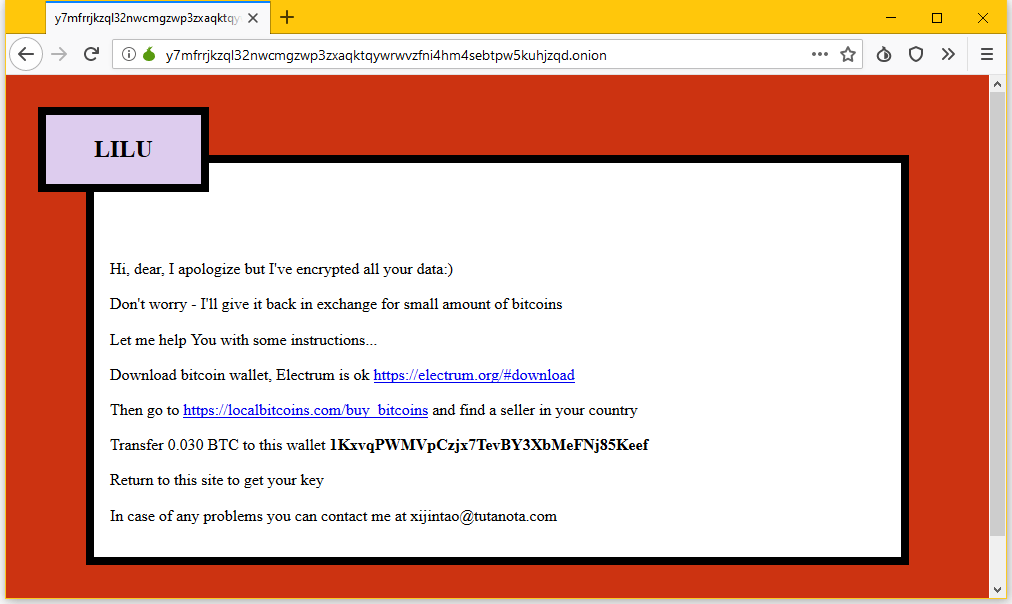
En kopi av løsepengekravet (med navnet # README.lilocked) ligger i hver mappe der ransomwaren krypterer filer. Ofrene blir bedt om å besøke et nettsted på darknet, der de må skrive inn nøkkelen fra løsepengenotatet. Allerede der krever man 0,03 bitcoin av ofrene (omtrent 325 amerikanske dollar etter dagens kurs).
Ifølge den franske informasjonssikkerhetsspesialisten som er kjent under pseudonymet Benkow , har ransomwaren allerede rammet mer enn 6 700 servere, og mange av dem er indeksert av søkemotorer, noe som gjør dem enkle å finne via Google.

Dessverre er det reelle antallet Lilocked-ofre sannsynligvis mye høyere, fordi svært få webservere er indeksert, og mange infiserte systemer vises ikke i Googles søkeresultater. Det er fortsatt ukjent hvordan Lilocked fungerer, og om det er mulig å redde de berørte dataene uten å betale løsepenger til angriperne, siden ekspertene ennå ikke har klart å oppdage og undersøke et utvalg av skadeprogrammet.



pas crypter, chiffrer !