정보 보안 전문가들이 이미 6,000대 이상의 서버를 공격한 새로운 랜섬웨어 Lilocked(일명 Lilu)를 발견했으며, 이 악성 프로그램은 오직 Linux 시스템만을 겨냥해 만들어진 것으로 보입니다.
최초 감염은 2019년 7월 중순에 기록되었지만, Lilocked가 피해자의 서버에 어떻게 침투하는지는 아직 정확히 밝혀지지 않았습니다. 저명한 정보 보안 전문가 Michael Gillespie가 Twitter 에 이 랜섬웨어에 대해 글을 올리자, 사용자들은 Exim의 취약점을 통해 공격을 받았거나 오래된 WordPress 버전을 사용하다가 피해를 입었다고 제보하기 시작했습니다.
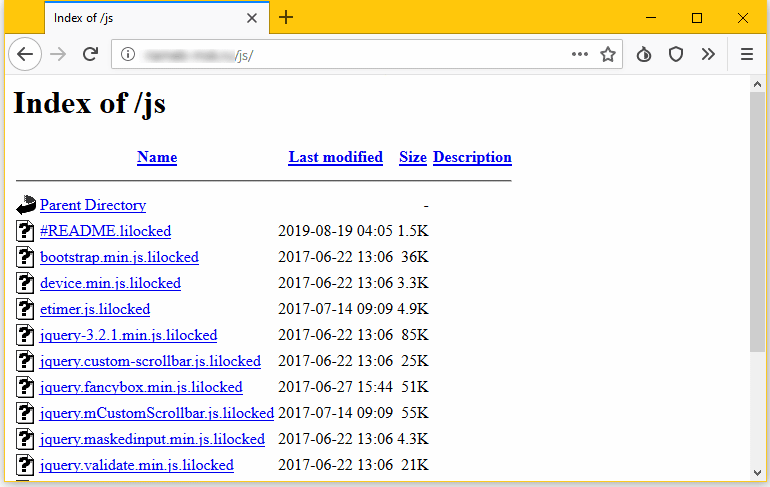
이 랜섬웨어의 영향을 받은 서버는 내부 파일 대부분이 암호화되어 .lilocked 확장자가 붙기 때문에 쉽게 식별할 수 있습니다. 연구원들은 Lilocked가 서버가 계속 작동할 수 있도록 시스템 파일은 암호화하지 않으며, 대신 HTML, SHTML, JS, CSS, PHP, INI 파일과 다양한 이미지 파일을 “망가뜨린다”고 설명합니다.
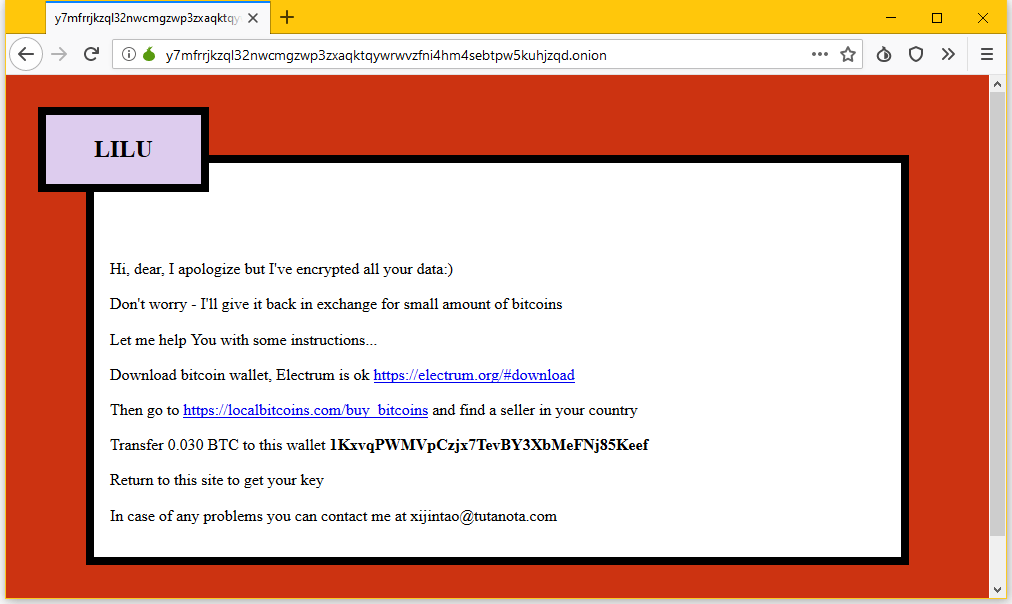
랜섬웨어가 파일을 암호화한 모든 폴더에는 금전 요구 메시지(# README.lilocked)의 사본이 남아 있습니다. 피해자는 다크넷 사이트에 접속하라는 안내를 받으며, 그곳에서 금전 요구 메시지에 적힌 키를 입력해야 합니다. 이 단계에서 피해자에게 요구하는 금액은 0.03비트코인(현재 시세로 약 325달러)입니다.
Benkow라는 가명으로 알려진 프랑스의 정보 보안 전문가 Benkow 에 따르면, 이 랜섬웨어는 이미 6,700대 이상의 서버에 피해를 입혔으며, 이 가운데 상당수는 검색 엔진에 색인되어 있어 Google을 통해 쉽게 찾아낼 수 있습니다.

안타깝게도 Lilocked의 실제 피해자 수는 훨씬 더 많을 가능성이 큽니다. 웹 서버 수가 매우 적고, 감염된 많은 시스템이 Google 검색 결과에 나타나지 않기 때문입니다. 전문가들이 아직 악성코드 샘플을 찾아내 분석하지 못했기 때문에, Lilocked가 어떻게 작동하는지, 그리고 공격자에게 금전을 지불하지 않고 피해 정보를 복구할 수 있는지는 여전히 알려지지 않았습니다.



pas crypter, chiffrer !