Фахівці з безпеки інформації помітили новий програмний вимагач (ransomware) Lilocked (він же Lilu), який уже атакував понад 6 000 серверів, і, схоже, шкідливу програму створили лише для систем Linux.
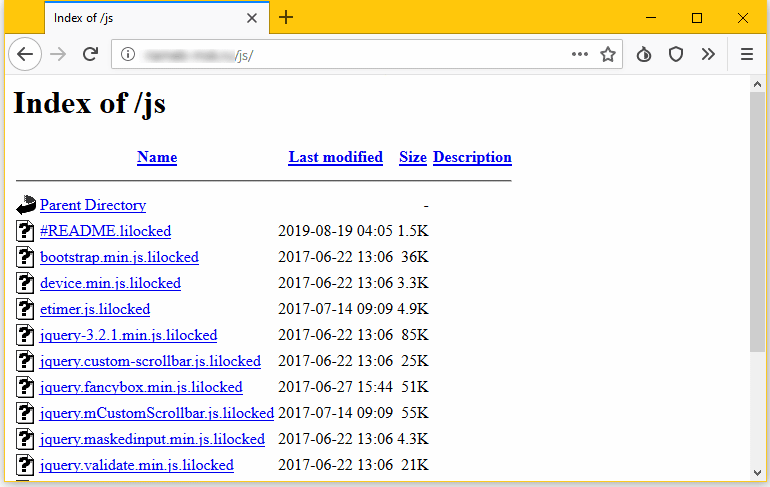
Перші інфікування зафіксували в середині липня 2019 року, проте досі невідомо, як саме Lilocked проникає на сервери своїх жертв. Коли відомий фахівець з безпеки інформації Майкл Гіллеспі написав у Twitter про цей вимагач, користувачі почали повідомляти, що їх атакували, зокрема через вразливості в Exim, або що їх пошкодило використання застарілих версій WordPress.
Сервери, уражені цим програмним вимагачем, легко виявити, адже більшість файлів на них зашифровано й має розширення .lilocked. Дослідники зазначають, що Lilocked не шифрує системні файли, щоб сервер міг далі працювати, але «псує» файли HTML, SHTML, JS, CSS, PHP, INI та різні графічні файли.
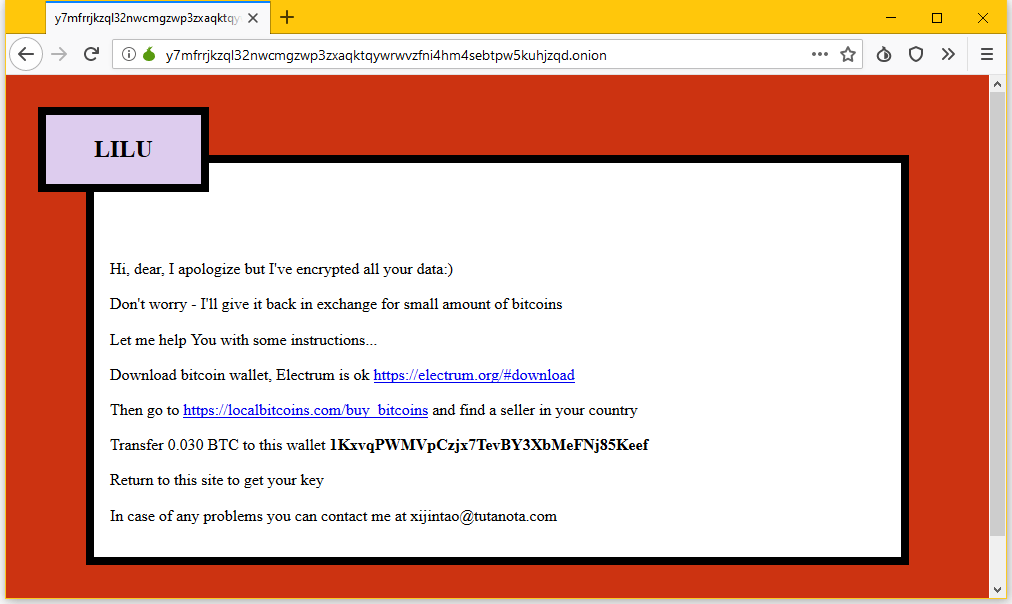
Копія повідомлення з вимогою викупу (з назвою # README.lilocked) розміщується в кожній папці, де програма-вимагач шифрує файли. Жертвам пропонують відвідати сайт у дарквебі, де потрібно ввести ключ з листа з вимогою викупу. Уже тут жертвам вимагають 0,03 біткойна (близько 325 доларів США за поточним курсом).
За словами французького фахівця з безпеки інформації, відомого під псевдонімом Benkow , програмний вимагач уже вразив понад 6 700 серверів, багато з яких індексують пошукові системи, що дозволяє легко знайти їх через Google.

На жаль, реальна кількість жертв Lilocked, імовірно, значно більша, адже веб-серверів obviously небагато, а багато заражених систем не з’являються в результатах пошуку Google. Досі невідомо, як працює Lilocked і чи можна врятувати відповідну інформацію без сплати викупу зловмисникам, адже експерти ще не змогли виявити й дослідити зразок шкідливої програми.



pas crypter, chiffrer !