خبير أمن من شركة Securify تحدث عن الثغرة CVE-2018-17153 في وحدة التخزين الشبكي الرقمية من Western Digital، والتي لم يتمكن المطورون من إصلاحها منذ أبريل 2017. تتيح الثغرة تجاوز المصادقة والسيطرة على My Cloud بصفتك مسؤول الجهاز.
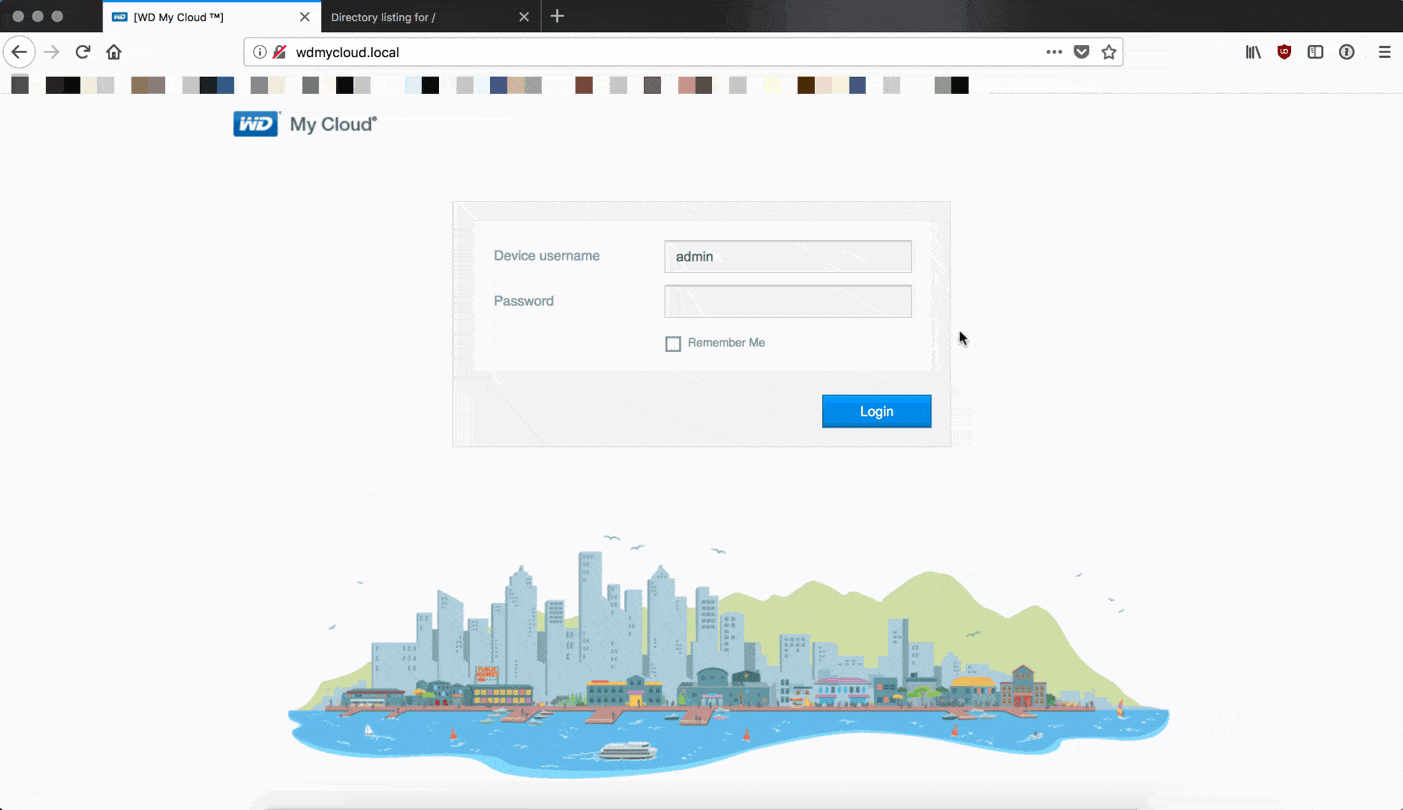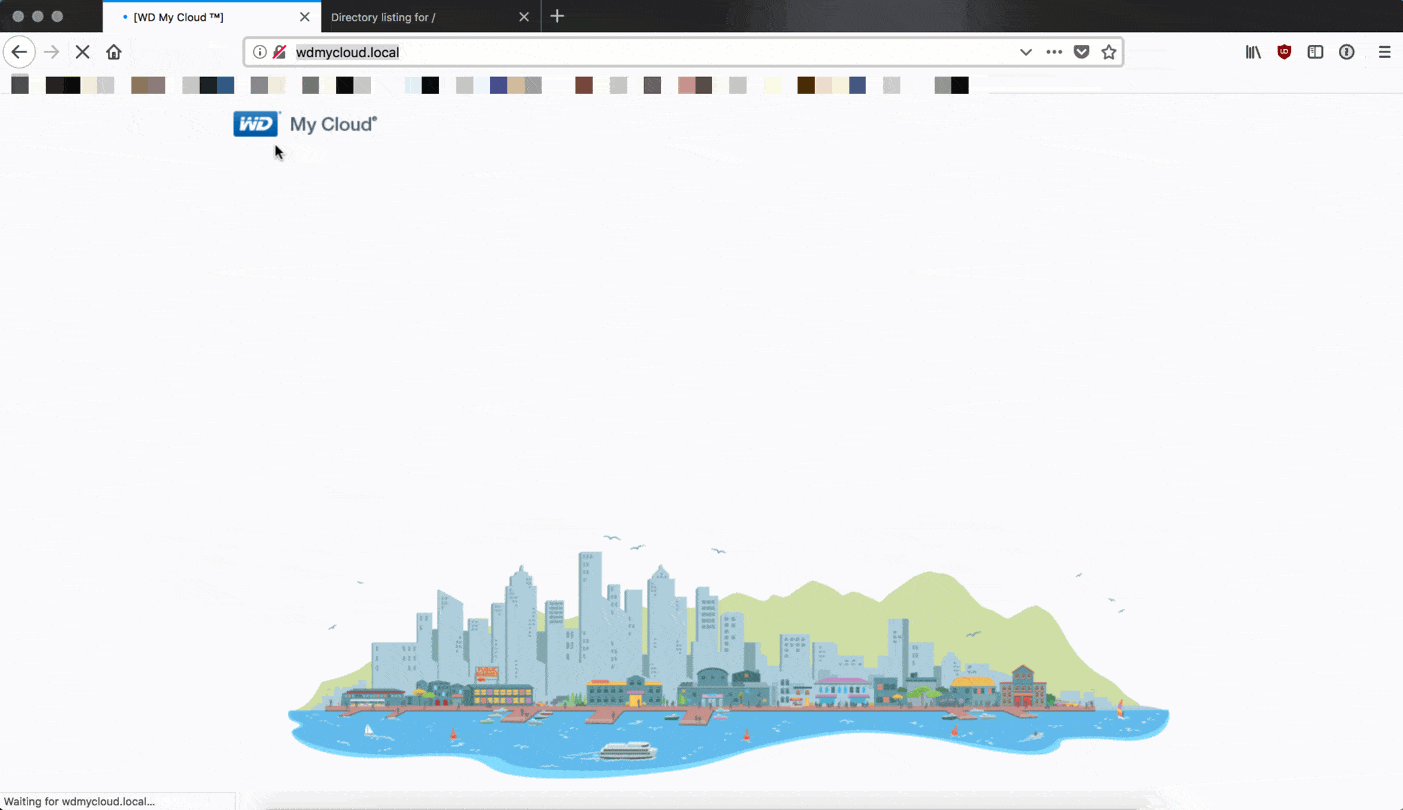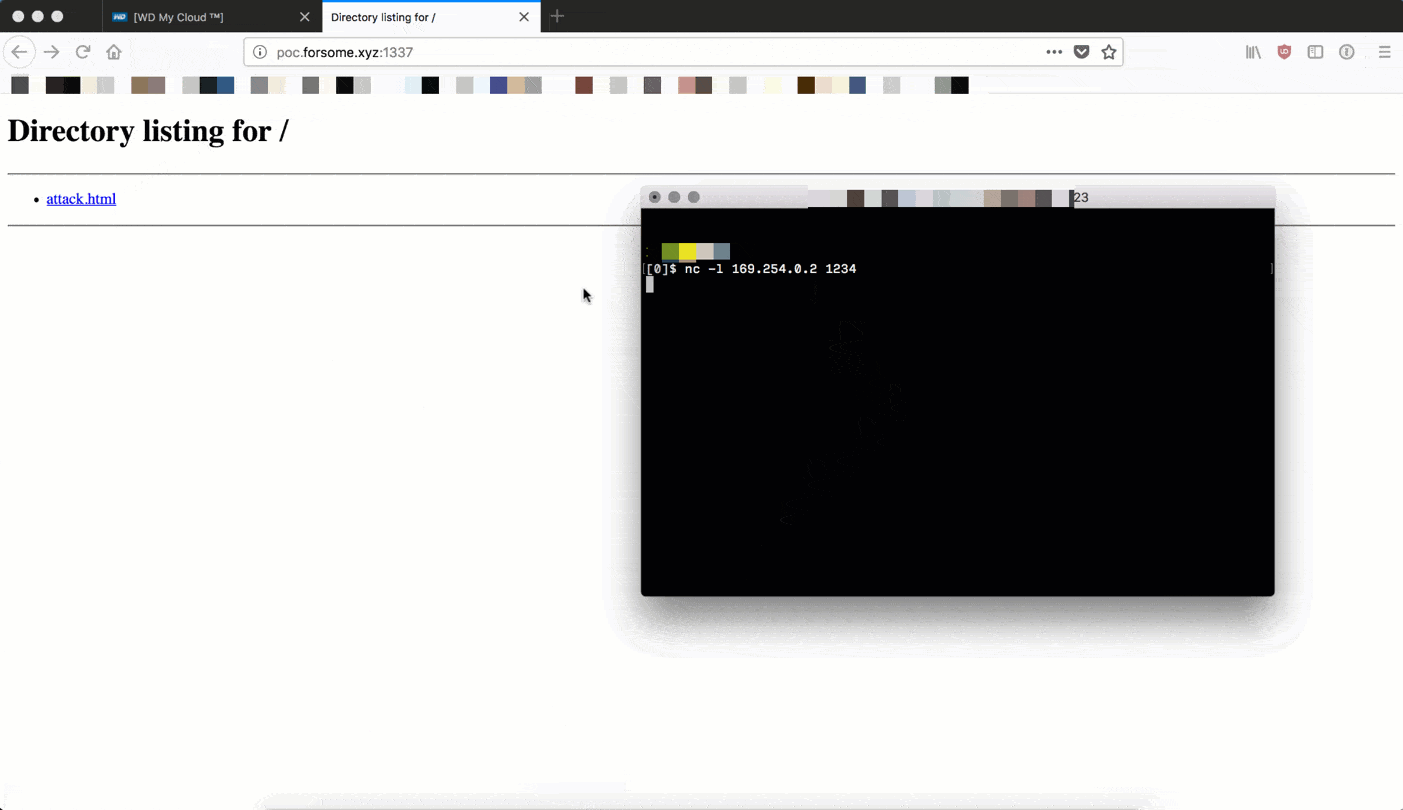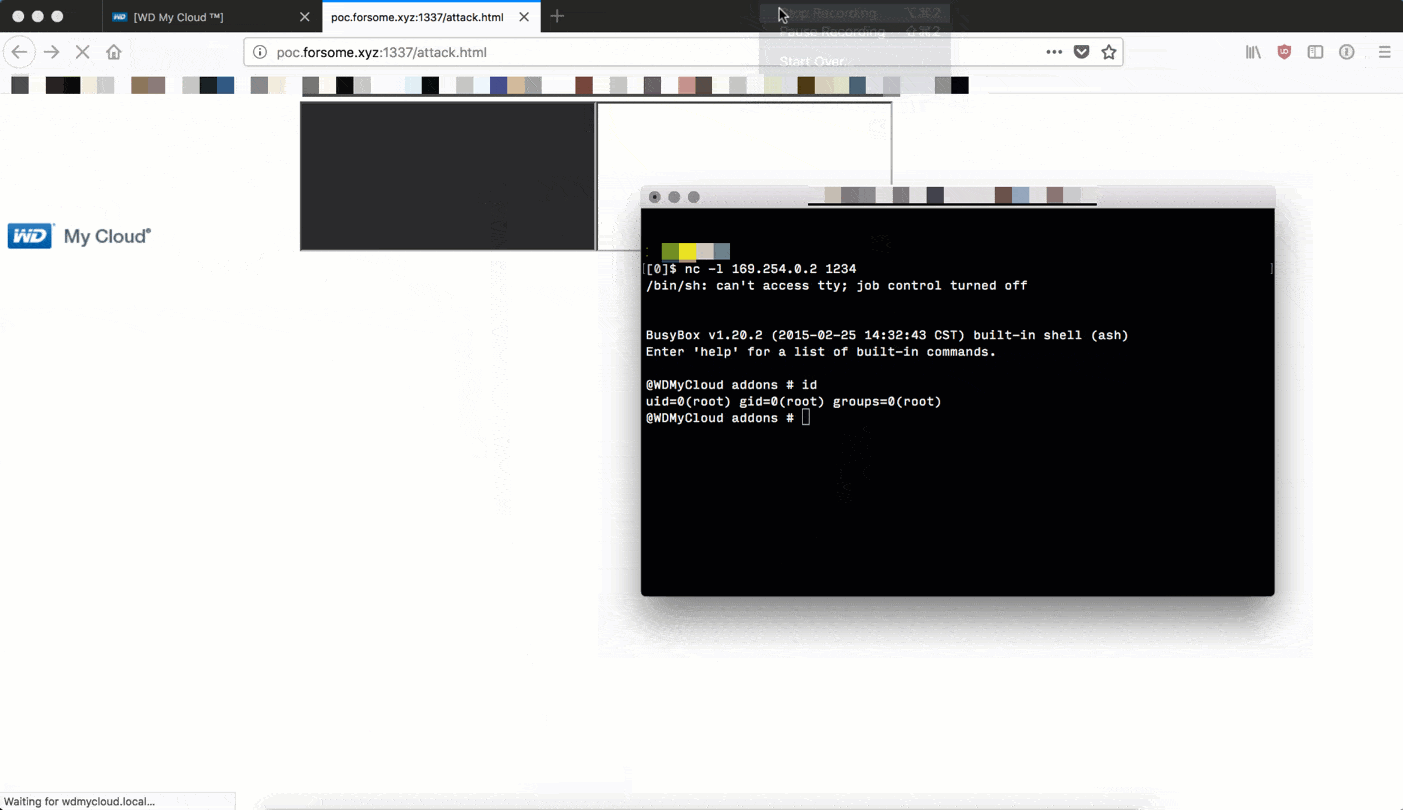
يكتب الخبير أنه اختبر الثغرة على جهاز Western Digital My Cloud (الطراز WDBCTL0020HWT، البرنامج الثابت 2.30.172)، لكنه يؤكد أن الثغرة لا تقتصر على هذا الطراز، إذ إن جميع منتجات My Cloud تستخدم في الواقع الشيفرة المعرّضة للخطر نفسها.
اكتُشفت المشكلة أثناء الهندسة العكسية لملفات CGI الثنائية. تتيح للمهاجم تجاوز آلية المصادقة وإنشاء جلسة مسؤول مرتبطة بعنوان IP الخاص به. أرفق باحثو Securify بتقريرهم استغلالًا لإثبات المفهوم لا يتجاوز بضعة أسطر. ويُلاحظ أيضًا أن الثغرة نفسها اكتشفها خبراء Exploitee.rs، الذين نشروا استغلالهم أيضًا بشكل مفتوح.
لكن المشكلة الأساسية لا تكمن في الثغرة ذاتها، بل في أن باحثين أبلغوا ممثلي Western Digital بالخلل في أبريل 2017، لكنهم لم يتلقوا أي رد من الشركة.
حتى الآن، لا يزال لا يوجد أي تصحيح للثغرة CVE-2018-17153، ومع ذلك، وبعد الإعلان عن المشكلات في وسائل الإعلام، أكد ممثلو Western Digital أنهم يعملون بالفعل على تصحيح ويعدون بنشره خلال الأسابيع القادمة.
تحديث:
نشر مطورو WD تصحيحًا لمشكلة خطيرة.
مرحبًا، للتنبيه فقط: الثغرة التي تم الإبلاغ عنها مؤخرًا في البرنامج الثابت لـ My Cloud قد تمت معالجتها بتحديث طارئ (hotfix) يمكن للمستخدم تثبيته، ويمكن العثور عليه هنا: https://t.co/uplC38HOdt وسيتم تضمينه في تحديث عبر الهواء ضمن جدول الترقيات المعتاد لهذه المنتجات
— Western Digital (@westerndigital) 21 سبتمبر 2018


